
Trasforma le email in fatturato con Brew.
Controlli prima di ogni campagna e soglie dell’audit di Brew: troncamento a 102 KB, link rotti, testo alternativo, supporto dei client e lunghezza dei testi.

Una checklist di controllo qualità prima dell’invio è la breve lista di verifiche da fare su ogni email prima che parta. Di solito le campagne difettose partono con un pulsante che punta ancora a #, un’immagine hero sostituita alle 18:00 con un PNG da 4 MB o un layout a due colonne che Outlook classico ignora. Ognuno di questi errori si scova in un minuto prima dell’invio, ma dopo non si può più correggere.
Questo mese abbiamo ricostruito l’audit delle email di Brew attorno a questi controlli, ciascuno con una soglia precisa. Puoi eseguirli a mano, con o senza Brew.
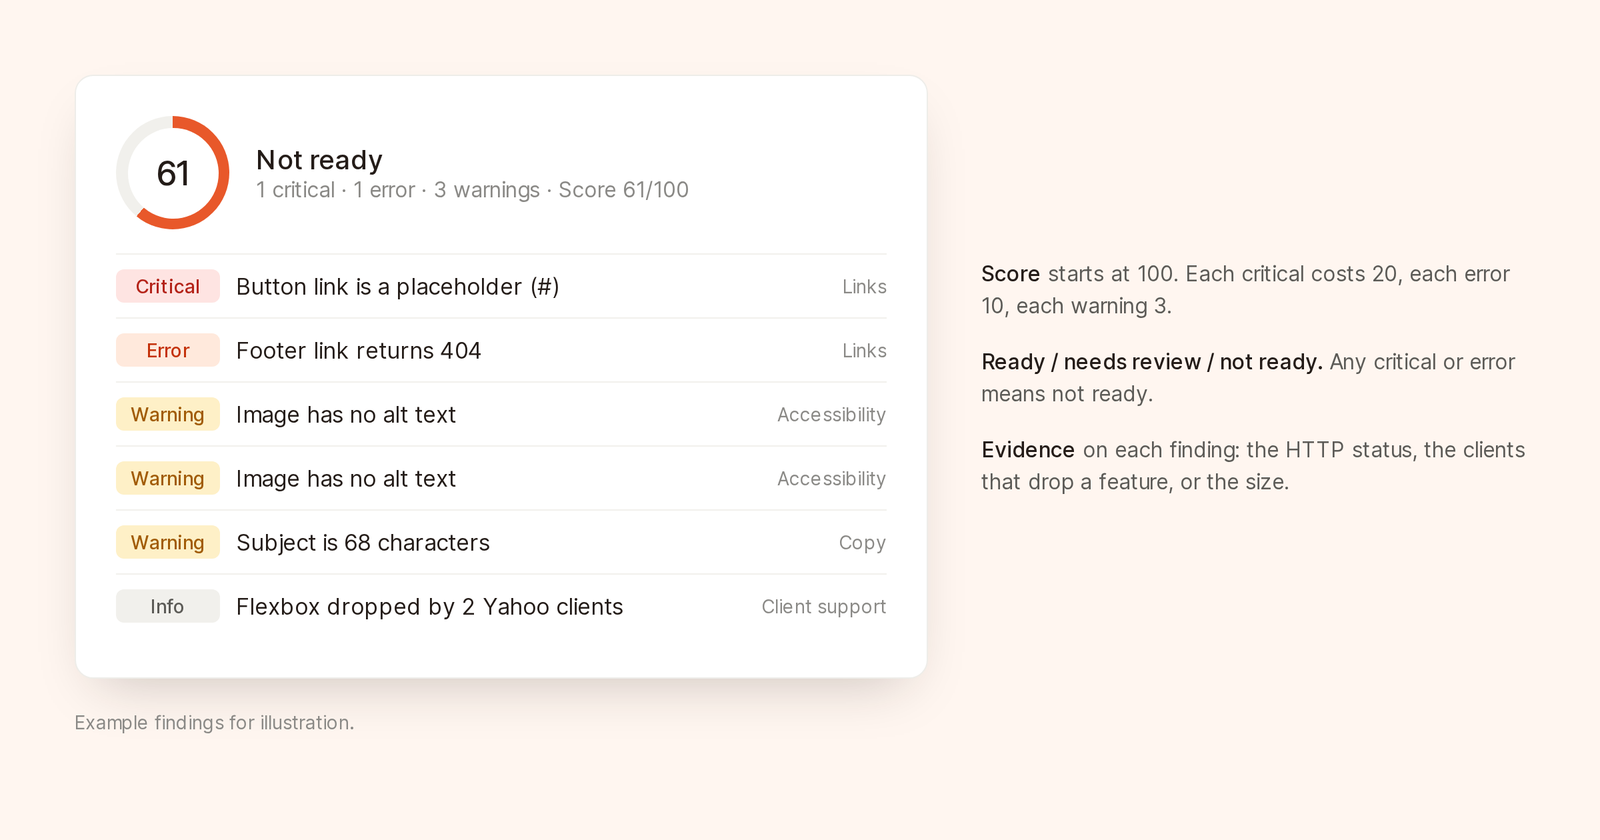
Problemi rilevati raggruppati per gravità, con un unico verdetto sulla preparazione all’invio.
Un link rotto spreca l’invio. Verifica che:
#, example.com o un {{url}} non compilatohttpsbrew.new/pricing che punta altrove sembra phishingClicca ogni link in un’email di test consegnata, non nell’editor. Il tuo ESP riscrive i link per il tracciamento dei clic al momento dell’invio, quindi le catene di reindirizzamenti e i parametri di tracciamento difettosi compaiono solo lì.
Non lasciare mai che uno strumento di controllo automatico richiami i link di disiscrizione o di gestione delle preferenze. Alcuni provider trattano qualsiasi richiesta a quell’URL come una disiscrizione. E un blocco anti-bot mostrato a uno strumento di controllo non dimostra che il link sia rotto. Cliccalo tu.
Gmail tronca i messaggi con più di circa 102 KB di HTML e nasconde il resto dietro il link “Visualizza intero messaggio”. Così spariscono footer, link di disiscrizione e indirizzo postale, e un’email di marketing troncata diventa, senza far rumore, un problema di conformità.
Le nostre soglie:
Avvisiamo già a 80 KB perché il tracciamento dei clic sostituisce i link brevi con URL di reindirizzamento più lunghi, e alcuni ESP aggiungono markup. 98 KB nel tuo editor possono arrivare come 105 KB.
Le cause tipiche del peso in eccesso: stili inline ripetuti su ogni elemento, commenti residui dell’editor, sezioni duplicate e nascoste per mobile e desktop, e immagini incorporate in base64.
Ogni immagine dovrebbe:
alt, oppure alt="" se è puramente decorativawidth e height, così il layout regge mentre le immagini si caricano o quando sono bloccateUna grande immagine sopra una riga di testo è illeggibile con le immagini disattivate, incomprensibile per gli screen reader e un segnale di spam per alcuni filtri. Metti titolo e offerta in testo reale.
Flexbox, grid, position, le immagini di sfondo e gli SVG inline si rompono ciascuno in almeno un client importante. Can I email tiene traccia del supporto per funzionalità e per client, ed è il miglior riferimento in assoluto.
Tieni d’occhio soprattutto Outlook. Gmail e Apple Mail di solito degradano senza fare troppi danni. Outlook classico per Windows esegue il rendering con il motore di layout di Word, ignora molte larghezze CSS, elimina le immagini di sfondo e toglie il padding ai pulsanti costruiti come link con stile.
Segnaliamo una funzionalità per una famiglia di client, come Gmail o Outlook, solo quando almeno due dei suoi client non la supportano. È un avviso solo quando Outlook la rompe senza un’alternativa di ripiego. Tutto il resto è di livello Info. Altrimenti ogni email riceverebbe venti avvisi sui client e la gente li ignorerebbe tutti.
I controlli che costano poco:
lang su <html>, così gli screen reader pronunciano correttamente le parole<title>h1 a h4Il riferimento sono le WCAG 2.2. La maggior parte dei problemi delle email rientra nei loro criteri su alternative testuali, contrasto, lingua della pagina e intestazioni.
Mantieni l’oggetto sotto i 60 caratteri circa e le 9 parole, altrimenti i telefoni lo tagliano. Evita il TUTTO MAIUSCOLO, “RE:” o “FWD:” nelle email che non sono risposte, e le raffiche di punti esclamativi.
Mantieni il testo di anteprima sotto i 90 caratteri circa, senza ripetere l’oggetto. Se lo lasci vuoto, molti client mostrano al suo posto “Visualizza nel browser”.
Un merge tag senza valore di riserva invia “Ciao ,” a tutti quelli che non hanno un nome. E i lettori se lo ricordano.
Ogni dato deve avere una fonte che puoi indicare, soprattutto nelle prime bozze scritte dall’IA, che producono con facilità numeri presentati con sicurezza. Come scrivere email di marketing e la guida all’oggetto delle email approfondiscono la formulazione.
Secondo la normativa CAN-SPAM, le email commerciali devono avere un link di disiscrizione funzionante e un indirizzo postale valido. I mittenti di grandi volumi verso Gmail e Yahoo devono usare anche gli header per la disiscrizione con un clic, di cui parliamo in Cosa vale ancora quando è un agente a inviare le tue email.
Le email transazionali sono esentate da alcune regole del marketing, non da questa checklist. Una ricevuta con un link rotto diventa comunque un ticket di assistenza.
Rimuovi ciò che i client di posta eliminano o bloccano:
<script>, <form> e <iframe>data:background-color di riserva, così il testo resta leggibile se l’immagine non si caricaInizia con un doctype. Senza, alcuni client eseguono il rendering in quirks mode e le spaziature si spostano.
L’audit delle email di Brew esegue questa lista da:
POST /v1/emails/audit o lo strumento audit_emailConsulta la documentazione dell’audit e il riferimento API per tutti i campi.
I controlli istantanei, gratuiti, vengono eseguiti automaticamente per tutte le regole che richiedono solo l’HTML: segnaposto, dimensioni, testo alternativo e dimensioni delle immagini mancanti, ordine delle intestazioni, lang e <title>, lunghezza di oggetto e anteprima, merge tag senza valore di riserva e markup bloccato.
Esegui audit aggiunge i controlli che richiedono la rete o una valutazione:
Ogni valutazione dell’IA è calibrata in modo che un problema segnalato sia corretto almeno nel 95% dei casi sulle email di nostra proprietà. Un revisore IA che grida “al lupo” è peggio di nessun revisore.
Un audit completo costa 5 crediti. Se un controllo necessario non è disponibile, ottieni gratis un audit parziale senza punteggio, perché un punteggio che salta dei controlli sarebbe fuorviante.
Ogni audit restituisce un punteggio da 0 a 100 e uno stato: pronta per l’invio, da rivedere o non pronta (nell’app compaiono come Pronta per l’invio, Da rivedere e Problemi rilevati). Ogni problema rilevato ha una gravità (Critico, Errore, Avviso o Info) e delle prove, come lo stato HTTP di un link rotto.
Il punteggio parte da 100. Ogni problema critico costa 20 punti, ogni errore 10, ogni avviso 3, e le info niente. Contano solo le prime tre occorrenze per regola.
Esempio: un pulsante con link a #, un link nel footer che restituisce 404, due immagini senza testo alternativo, un oggetto di 68 caratteri e un flexbox ignorato da due client di Yahoo.
| Problema | Gravità | Punti |
|---|---|---|
| Il link del pulsante è un segnaposto | Critico | −20 |
| Un link nel footer restituisce 404 | Errore | −10 |
| Immagine senza testo alternativo (×2) | Avviso | −6 |
| Oggetto oltre i 60 caratteri | Avviso | −3 |
| Flexbox non supportato da 2 client di Yahoo | Info | 0 |
| Punteggio | 61 |
Anche un solo problema critico o errore significa “non pronta”; i soli avvisi, “da rivedere”. Correggi i due link e questa email ottiene 91, da rivedere. Ed è onesto: partirebbe senza problemi, e il resto merita un minuto.
Correggi in chat passa all’agente di Brew gli avvisi e i problemi più gravi, poi ripete i controlli istantanei gratuiti sulla versione corretta.
Non blocca gli invii. In presenza di problemi critici, la finestra di invio chiede di confermare con Invia comunque e registra la forzatura. Gli invii tramite API, MCP e automazioni riportano i problemi rilevati e procedono. È il comportamento predefinito giusto. Alcune email che all’audit non piacciono vanno comunque inviate, e uno strumento di QA che tiene in ostaggio gli invii finisce per essere disattivato.
Non riscrive il tuo HTML. Le correzioni sono un passaggio separato che avvii tu.
Non verifica il posizionamento in inbox, non genera screenshot del rendering e non controlla la modalità scura. Per la modalità scura, apri un’email di test sul telefono con la modalità scura attiva: è così che scopri il logo che sparisce sul nero.
Nella finestra di invio, 15 minuti. Dopo, o se l’email cambia, il pannello ti chiede di ripeterlo. Tramite MCP puoi rileggere gratuitamente un report salvato per 7 giorni.
No. L’audit controlla l’email in sé. Il posizionamento dipende anche dalla reputazione del dominio, dall’autenticazione e dal tasso di segnalazioni di spam, di cui parla la guida alla deliverability.
Sì, tramite l’API o MCP. Invia emailHtml o emailJsx al posto dell’ID di un’email di Brew e ottieni lo stesso report prima che l’email finisca nel tuo ESP. Se remixi un modello della galleria e lo esporti nel tuo ESP, fanne l’audit in Brew prima di esportarlo.
Chiunque abbia accesso al brand: gli admin dell’organizzazione e i membri aggiunti al brand. Brew non ha un ruolo di sola visualizzazione.

