
Zamieniaj e-maile w przychody dzięki Brew.
Rozszyfruj odpowiedzi Microsoftu 451 4.7.500, 4.7.650, RP-001 i 550 5.7.515, odróżnij awarię Outlook od problemu z reputacją i sprawdź, czego nie robić.

Odroczenie od Microsoftu to tymczasowa odmowa SMTP, czyli odpowiedź zaczynająca się od 4, którą Outlook.com albo serwer Microsoft 365 wysyła, gdy nie chce w tej chwili przyjąć Twojej wiadomości. Twój serwer powinien zatrzymać ją w kolejce i spróbować ponownie. Najbardziej znana jest odpowiedź 451 4.7.500 Server busy. Please try again later, a ten sam kod może oznaczać „Twoja wysyłka wygląda podejrzanie” albo „Microsoft ma gorszy dzień”.
4 września 2026 r. oznaczał to drugie, a co najmniej jeden doświadczony operator poczty spędził poranek na szukaniu tego pierwszego. Oto jak odróżnić jedno od drugiego.
*.olc.protection.outlook.com to prywatna poczta Outlook.com, a *.mail.protection.outlook.com – tenant Microsoft 365. Inna dokumentacja, inna ścieżka eskalacji.550 5.7.515 to zawsze problem, który musisz naprawić u siebie.Microsoft ma dwa systemy odbiorcze.
Outlook.com to prywatna poczta: outlook.com, hotmail.com, live.com i msn.com, z hostami MX takimi jak hotmail-com.olc.protection.outlook.com. Ma stronę Outlook.com Postmaster, SNDS do sprawdzania reputacji i własny formularz wsparcia dla nadawców.
Microsoft 365 (Exchange Online) obsługuje skrzynki firmowe. Poczta do acme.com trafia na acme-com.mail.protection.outlook.com. Błędy opisuje dokumentacja na Microsoft Learn, blokady zgłasza się przez sender.office.com, a o tym, jak traktuje Cię dany tenant, decydują administratorzy po stronie odbiorcy.
Nazwa domeny nie powie Ci, do którego z nich trafiasz. Powie to odpowiedź serwera. W tym wierszu logu, opublikowanym na liście mailop 4 września, host relay= należy do tenanta Microsoft 365:
relay=xxxx-com.mail.protection.outlook.com[52.101.10.16]:25, dsn=4.7.500,
status=deferred (host xxx-com.mail.protection.outlook.com[52.101.10.16] said:
451 4.7.500 Server busy. Please try again later from [199.89.3.6]. (S77714)
[BN2PEPF000055E1.namprd21.prod.outlook.com 2026-09-04T10:28:53.346Z ...]
(in reply to end of DATA command))Odczytaj podstawowy kod (451), rozszerzony kod statusu (4.7.500) i podkod w nawiasie, np. (S77714). Microsoft nie publikuje znaczenia podkodów S, ale jeśli wielu nadawców naraz zgłasza ten sam, to ważny sygnał.
| Odpowiedź | Gdzie | Co mówi dokumentacja Microsoftu | Pierwszy krok |
|---|---|---|---|
451 4.7.500 Server busy. Please try again later from [IP]. (S77714) |
Microsoft 365 | Learn opisuje 4.7.500-699 jako „Access denied, please try again later”: podejrzana aktywność, wysyłka tymczasowo ograniczona. | Pozwól kolejce ponawiać. Najpierw sprawdź zasięg problemu. |
451 4.7.500-699 (ASxxx) |
Microsoft 365 | Ograniczanie ruchu z adresu IP, który „zmienił dotychczasowy wzorzec wysyłki e-maili, wysyłając znacznie większy wolumen”. | Wolniej zwiększaj wolumen. Ograniczenie ustępuje „w ciągu kilku dni”. |
451 4.7.650 ... temporarily rate limited due to IP reputation (S775) |
Outlook.com | Brak w opublikowanej tabeli Microsoftu. | Zmniejsz wolumen i liczbę równoległych połączeń, a potem sprawdź SNDS. |
451 4.7.652 ... exceeded the maximum number of connections (S3115) |
Outlook.com | Brak w tabeli. Tekst odpowiedzi podaje przyczynę. | Otwieraj mniej połączeń. |
421 RP-001, RP-002, RP-003 |
Outlook.com | Przekroczone limity tempa, tempa na połączenie i liczby połączeń, „związane z reputacją adresu IP/domeny”. | Ogranicz tempo, a potem sprawdź SNDS. |
550 5.7.515 Access denied, sending domain [domain] does not meet the required authentication level. |
Outlook.com | Domena wysyła ponad 5000 wiadomości dziennie i nie spełnia wymagań dotyczących SPF, DKIM i DMARC. | Popraw uwierzytelnianie i zgodność domen. |
550 5.7.1 ... part of their network is on our block list (S3150) |
Outlook.com | Blokada Twojego adresu IP lub zakresu adresów. | Przestań wysyłać z tego adresu IP i otwórz zgłoszenie. |
550 SC-001, SC-004, OU-002 i podobne |
Outlook.com | Odrzucenia wynikające z zasad: treść, reputacja lub zgłoszenia spamu. SC-004 wskazuje na JMRP. | Znajdź przyczynę, zanim wznowisz wysyłkę. |
550 5.7.606-649 Access denied, banned sending IP [IP] |
Microsoft 365 | Adres IP jest na liście zablokowanych nadawców. | Poproś o usunięcie z listy na sender.office.com. |
550 5.7.511 Access denied, banned sender |
Microsoft 365 | Wymaga ręcznej analizy. | Przekaż raport NDR na adres delist@microsoft.com. |
Źródła: Microsoft – opis raportów NDR w Exchange Online, artykuł o ASxxx, tabela kodów na stronie Postmaster i artykuł o 550 5.7.515; Al Iverson o S775 i S3115; Twilio SendGrid o blokadach S3140/S3150.
Sender Best Common Practices organizacji M3AAWG mówią, że po tymczasowym błędzie „nadawca powinien zamknąć połączenie i otworzyć nowe później” oraz że nadawcy nigdy nie mogą traktować błędu tymczasowego jako trwałego. Zasady dla nadawców Microsoftu o kodach 5xx: „nadawca nie może podejmować prób ponownego przesłania tej wiadomości do tego odbiorcy”.
Kod 451 to nie odbicie. Jeśli Twoja platforma albo skrypt traktuje go jak odbicie, najpierw to napraw.
Wytyczne Microsoftu dotyczące 4.7.500 każą Ci szukać przyczyny we własnej wysyłce. Zwykle słusznie, ale nie zawsze.
Qboxmail napisał na liście mailop, że problem „zaczął się o 9:47 CEST jednocześnie na wszystkich naszych adresach IP”, z podkodami S77714, S77717 i S77719. Strona statusu firmy Poppulo podała identyfikator incydentu Microsoftu, EX1467029, z początkiem o 11:19 BST.
Według podsumowania emailexpert z 10 września jeden z operatorów obwiniał przecięte światłowody, dopóki One.com, Qboxmail, Mailjet i Poppulo nie zgłosiły tych samych kodów dla wszystkich adresów IP wysyłki i regionów. Microsoft wskazał najpierw model antyspamowy, a potem regułę ograniczania ruchu, która wciąż działała podczas przywracania usług. Serwis emailexpert nie znalazł publicznego raportu poincydentalnego. Osobny błąd uwierzytelniania, MO1465074, trwał około 67 godzin, od 31 sierpnia do 3 września. Te dziesięć dni opisuje nasz wrześniowy raport.
| Sygnał | Wskazuje na Microsoft | Wskazuje na Ciebie |
|---|---|---|
| Czas | Wszystkie adresy IP zaczynają w tej samej minucie | Jeden adres IP lub jedna domena albo stopniowy wzrost |
| Inni dostawcy | Bez zmian | Też się pogarsza albo rośnie liczba zgłoszeń spamu |
| Inni nadawcy | Ten sam kod na liście mailop i stronach statusu | Nikt inny o tym nie mówi |
| Twoje niedawne zmiany | Brak | Skok wolumenu, nowy adres IP, nowa lista |
| SNDS | Zielony, bez blokady | Żółty lub czerwony, zgłoszenia spamu, „Blocked” |
| Kod | 4.7.500 z podkodem, który zgłaszają też inni | RP-00x, 4.7.650, 5.7.515, S3150 |
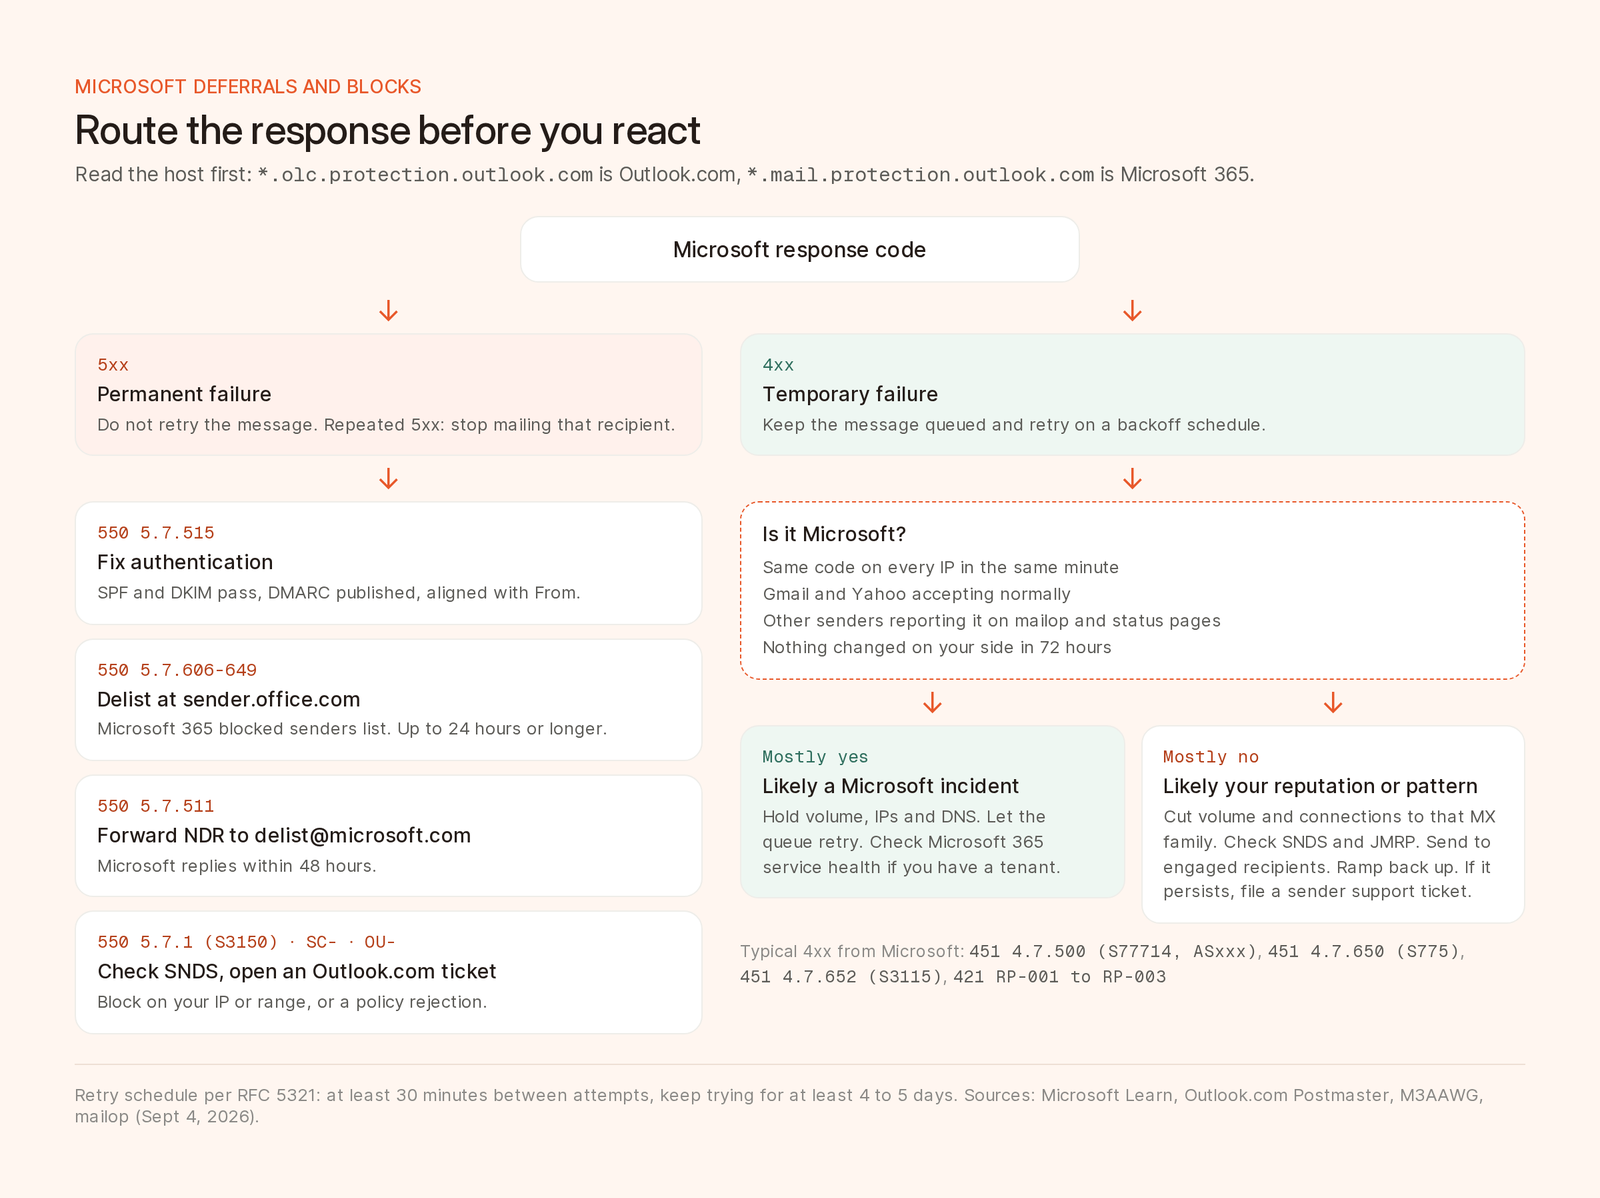
Co zrobić z odpowiedzią Microsoftu – na podstawie dokumentacji Microsoftu i raportów o incydentach z września 2026 r.
Smart Network Data Services (SNDS) to bezpłatny portal Microsoftu z danymi o reputacji poszczególnych adresów IP w Outlook.com. FAQ SNDS wymienia, co pokazuje każdy autoryzowany adres IP:
Danych „może nie być w przypadku adresów IP, z których danego dnia wysłano mniej niż 100 wiadomości”. Aby uzyskać dostęp, zgłoś adres IP, zakres lub ASN, a SNDS wyśle link na adresy, które znajdzie przez odwrotny DNS (postmaster@, abuse@) lub RDAP. Ręcznych zgłoszeń nie ma.
SNDS wystartował w nowej wersji w czerwcu 2026 r. Al Iverson zauważył 19 czerwca, że adresy zwrotne w raportach JMRP nie identyfikują już niezawodnie kampanii i odbiorcy, więc koduj te informacje gdzie indziej. Według strony głównej SNDS (zaktualizowanej 22 września) dostęp wygasa 10 miesięcy po zatwierdzeniu lub migracji, a wcześniej przychodzą trzy przypomnienia. Zapisz to w kalendarzu.
Junk Mail Reporting Program (JMRP), do którego zapisujesz się w SNDS, odsyła każdą wiadomość oznaczoną przez użytkownika Outlook.com jako wiadomość-śmieć, często już „w ciągu zaledwie 72 godzin” od zapisu. Usuwaj osoby zgłaszające spam ze wszystkich list i zapisuj do programu nowe adresy IP, gdy tylko je dodajesz. Współdzielonych adresów IP nie można zarejestrować, więc zapytaj dostawcę, co monitoruje.
Outlook.com. Formularz wsparcia na stronie rozwiązywania problemów Postmaster wymaga konta Microsoft, obejmuje tylko cztery domeny prywatnej poczty i „nie gwarantuje” dostarczenia. Twilio SendGrid (to porada firmy z branży, a nie Microsoftu) zaleca, by podać domenę, adresy IP, opis strumienia wysyłki, treść odbicia i zrzuty ekranu z SNDS, na pierwszą automatyczną odpowiedź odpisać z prośbą o eskalację, a także poprosić o informację o limicie wolumenu (volume quota) i o przegląd limitu Volume-Based Limit.
Microsoft 365. W przypadku 5.7.606-649 skorzystaj z portalu do usuwania z listy blokad pod adresem sender.office.com: jeden adres e-mail i jeden adres IP na wizytę, z potwierdzeniem e-mailem. Usunięcie „może potrwać do 24 godzin lub dłużej”. W przypadku 5.7.511 wyślij raport NDR na adres delist@microsoft.com i spodziewaj się odpowiedzi w ciągu 48 godzin.
Ograniczenia ASxxx nie zdejmiesz wnioskiem o usunięcie z listy. Jeśli firma odbiorcy przepuszcza pocztę przychodzącą przez zewnętrzną usługę filtrującą, zanim trafi ona do Microsoft 365, artykuł na Learn podaje, że ograniczenie usuwa łącznik (connector) skonfigurowany przez jej administratora. W przeciwnym razie ograniczenie ustępuje w miarę, jak budujesz historię wysyłek.
Ponawiaj według harmonogramu. RFC 5321, sekcja 4.5.4.1 mówi, że „odstęp między ponowieniami powinien (SHOULD) wynosić co najmniej 30 minut”, a czas do rezygnacji „zasadniczo musi wynosić co najmniej 4–5 dni”, przy czym w pierwszej godzinie podejmuje się dwie próby, a potem jedną co dwie lub trzy godziny. Nie skracaj tego przy pilnej wysyłce.
Ograniczaj tempo osobno dla każdego serwera docelowego. Według M3AAWG serwery odbiorcze oczekują dostosowania tempa „jako procesu hurtowego dla wszystkich e-maili wysyłanych do nich z tego samego adresu IP”. Gdy Microsoft odracza wiadomości, spowolnij całą wysyłkę do tej rodziny serwerów MX (Outlook.com albo Microsoft 365).
Pilnuj liczby połączeń. Zasady Outlook.com mówią, że nadawcy „nie mogą otwierać więcej niż 500 jednoczesnych połączeń” bez wcześniejszych uzgodnień. To górna granica, a 4.7.652 (S3115) oznacza, że przekraczasz swoją.
Stopniowo zwiększaj wolumen na nowych adresach IP i domenach. Według Microsoftu nowy adres IP „może zostać w pełni rozgrzany w ciągu kilku tygodni lub szybciej”, zależnie od wolumenu, poprawności listy i liczby zgłoszeń spamu. Nowe adresy IP objęte istniejącym rekordem SPF dziedziczą część reputacji domeny. Zacznij od kontaktów, które niedawno wykazały zaangażowanie.
5.7.515.Zgodność DMARC i przejście z p=none do egzekwowania opisuje nasz poradnik o dostarczalności. Jak dzięki osobnej domenie zapewnić płynną wysyłkę resetów haseł i potwierdzeń płatności, wyjaśnia poradnik o e-mailach transakcyjnych.
Brew zarządza infrastrukturą wysyłkową i ponawia wysyłkę po tymczasowych błędach, więc nie musisz dostrajać kolejek ani limitów połączeń. Co widzisz:
delivery_delayed), a stan odbiorcy zmienia się z „przyjęte” na „opóźnione”, a potem na „dostarczone” albo „odbite”. W sekcji Zdarzenia wyszukaj „delayed”, a potem wpisz @hotmail.com lub @outlook.com, żeby zawęzić wyniki do Outlook.com (filtry domen łączą się operatorem LUB; odbiorcy w Microsoft 365 mają własne domeny). Zdarzenie mówi, że wiadomość czeka, ale nie mówi dlaczego.deliveryDelayed i pending obok wiadomości dostarczonych i odbitych. get_email_analytics robi to samo przez MCP.get_domain_health. Test trafiania do skrzynki (10 kredytów) wysyła wiadomość do skrzynek testowych w Gmail, Outlook, Yahoo, Apple i u innych dostawców.Webhooków dostarczenia ani danych z SNDS i JMRP w Brew jeszcze nie ma (liczby w podziale na dostawców poczty zwraca API zdarzeń z parametrem groupBy=recipientDomain), więc reputację sprawdzaj w portalach Microsoftu. Gdybyśmy podejrzewali incydent po stronie Microsoftu, zostawilibyśmy wysyłkę w spokoju i patrzyli, jak opóźnione wiadomości zmieniają się w dostarczone.
To tymczasowa odmowa od Microsoft 365 (Exchange Online), opisana w dokumentacji jako „Access denied, please try again later” po wykryciu podejrzanej aktywności. Zwykle oznacza, że zmienił się Twój wzorzec wysyłki, ale 4 września 2026 r. przyczyną był incydent po stronie Microsoftu (EX1467029). Pozwól serwerowi ponawiać wysyłkę i sprawdź, czy inni nadawcy też widzą ten kod.
Według Microsoftu ograniczanie ruchu oparte na wzorcach wysyłki ustępuje „w ciągu kilku dni”, w miarę jak budujesz historię, a usunięcie z listy blokad może potrwać do 24 godzin lub dłużej. Ponawiaj wysyłkę przez co najmniej 4–5 dni, jak zaleca RFC 5321, a większość odroczonej poczty i tak zostanie dostarczona.
Outlook.com odrzuca pocztę z domen wysyłających ponad 5000 wiadomości dziennie, które nie spełniają jego zasad uwierzytelniania, egzekwowanych od 5 maja 2025 r. SPF i DKIM muszą przejść weryfikację, domena musi publikować rekord DMARC (wystarczy p=none), a SPF lub DKIM musi być zgodny z domeną w polu From.
Nie. Według Microsoftu nowe adresy IP nie mają reputacji i częściej mają problemy. Usuń przyczynę, poproś o usunięcie z listy blokad i stopniowo wróć do pełnego wolumenu na obecnym adresie IP.
Nie. Według M3AAWG nadawcy nie mogą traktować kodu 4xx jako trwałego błędu. Odbiciem staje się on dopiero wtedy, gdy wyczerpią się ponowienia albo serwer zwróci kod 5xx. W Brew odroczenie jest widoczne jako zdarzenie „Opóźnienie”, a kontakty są wykluczane dopiero po kilku miękkich odbiciach.

