
Pro agenty žádný zvláštní inbox není. Platí stejná pravidla CAN-SPAM i hranice služby Gmail a marketing se musí od transakční pošty oddělit i při odesílání.

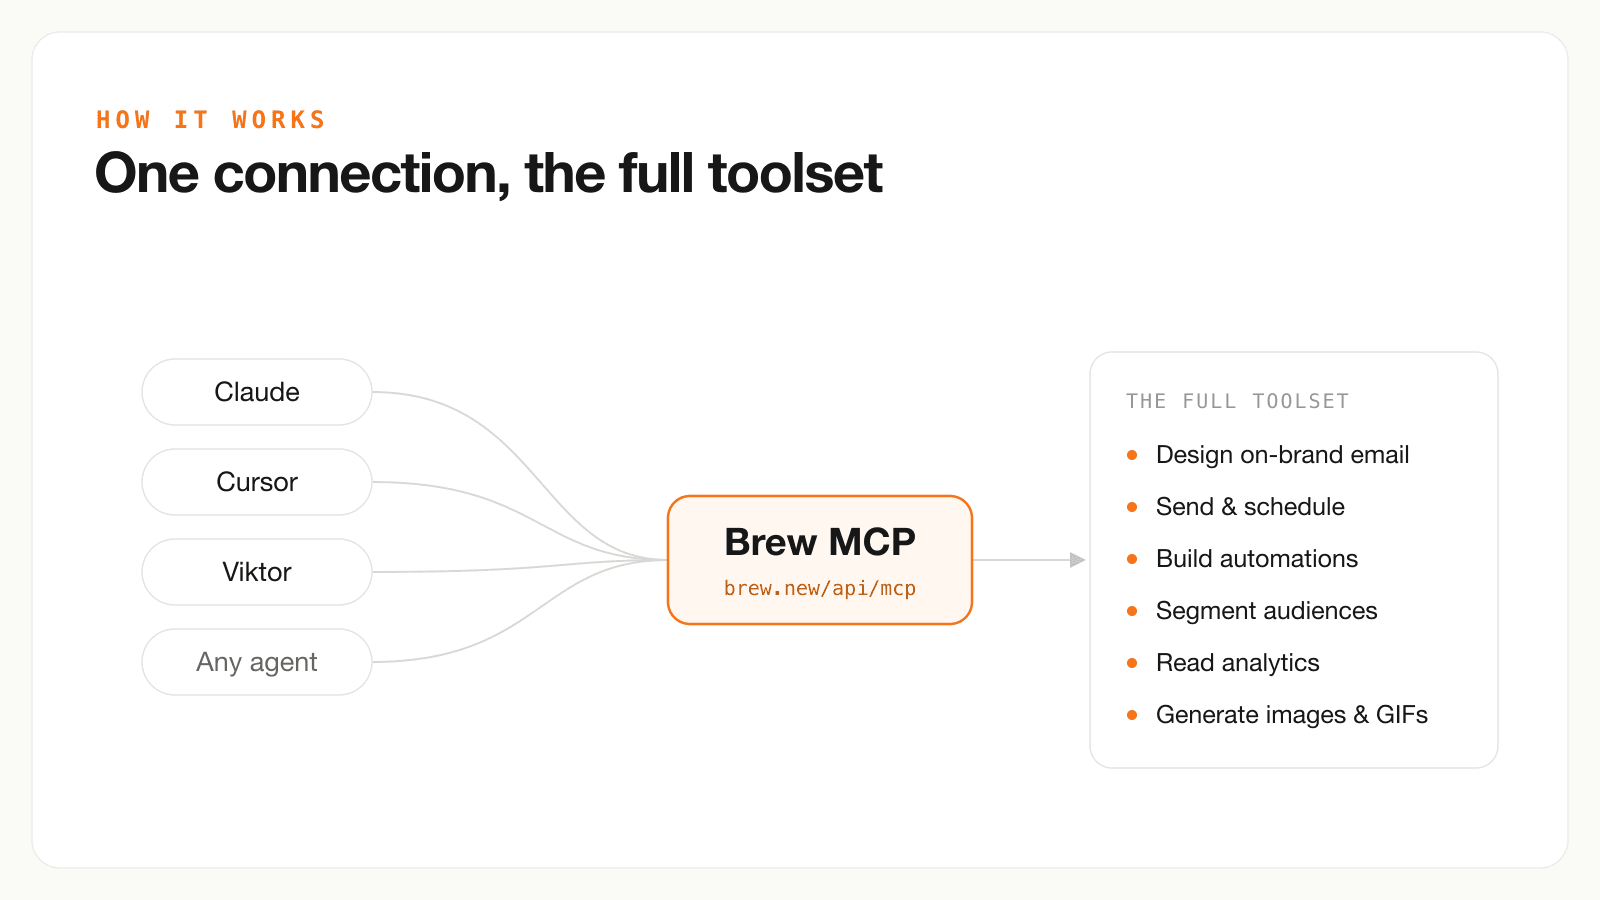
Agent může spustit kampaň přes stejnou odesílací infrastrukturu jako člověk. Gmail pořád vidí odesílatele, doménu i zprávu.
Poskytovatelé schránek hodnotí domény, IP adresy a míru stížností. Nehodnotí, jestli na tlačítko Odeslat kliknul člověk. Když agent pošle propagační obsah přes transakční IP adresu, máš na krku stejný problém, jaký by vznikl při ručním odeslání, jen dřív.
Tento článek doplňuje průvodce doručitelností, nenahrazuje ho. Průvodce se věnuje reputaci, ověřování a údržbě seznamu kontaktů. Tady jde o chyby, které se objevují, když na Odeslat neklikne člověk, ale software.
CAN-SPAM se vztahuje na obchodní sdělení. Test hlavního účelu posuzuje předmět a tělo zprávy, ne to, kdo je napsal.
U zprávy, která kombinuje fakturu s nabídkou, posuď její hlavní účel. Záleží na předmětu, na tom, kde ve zprávě jsou informace o účtu, a na tom, jak výrazná je propagace. Krátká propagační patička z výpisu z účtu automaticky obchodní sdělení neudělá. Příklady najdeš v pokynech FTC. Obchodní sdělení potřebují pravdivé hlavičky a předměty, fyzickou adresu a funkční odhlášení.
Platí to i obráceně. E-mail k obnově hesla, který agent spustil kvůli skutečné bezpečnostní události, zůstává transakční, dokud se obsah zprávy drží jen této události.
Požadavky služby Gmail na odesílatele obsahují pravidla pro všechny odesílatele a přísnější pravidla pro hromadné odesílatele, kteří na osobní účty Gmail posílají zhruba 5 000 zpráv denně. Mezi tyto přísnější požadavky patří:
p=none nebo přísnější.List-Unsubscribe a List-Unsubscribe-Post.Transakční pošty se pravidlo o odhlášení jedním kliknutím netýká. Ověřování se jí ale týká a stížnostem na spam se nevyhne, když šablonu nacpeš slevovou akcí.
Yahoo žádá odesílatele s velkým objemem, aby marketingovou a transakční poštu posílali z různých IP adres, a nejlépe i z různých domén. Zkontroluj, jakou odesílací identitu bude agent používat, a nenechávej to na nejasném výchozím nastavení.
Na kampaně a automatizace dej agentovi propagační odesílací identitu: doménu, kterou zahříváš, IP adresu, u které se stížnostmi počítáš, a hlavičky pro odhlášení, které máš otestované.
Transakční poštu drž na samostatné identitě. V Brew je touto identitou doména s účelem Transakční a samotný e-mail je publikovaná automatizace se spouštěčem. Šablonu může napsat agent. Cestou odeslání pro každou událost by ale dál měl být POST /v1/automations/triggers/{triggerEventId}/fire s payloadem JSON, ne „pošli tenhle koncept celému seznamu“.
Nenech agenta vybírat adresu From z hromady ověřených domén stylem „zkusíme, co projde“. Tak si vybuduješ dvě reputace naráz a nebudeš rozumět ani jedné.
Typickou chybou není překlep. Je to plynulý odstavec, který cituje číslo, jež tvoje firma nikdy nezveřejnila, nebo předmět, který vypadá jako účtenka.
Než agenta necháš posílat bez schvalování:
Cory Nelson z firmy Harmonya Noahovi Adelsteinovi řekl, že první kampaň takhle prošel dřív, než celému procesu začal důvěřovat. To je správné pořadí.
Ověř doménu, vyber správnou odesílací identitu a porovnej první kampaň se schváleným briefem. Zkontroluj taky oprávnění a nastavení potvrzování u asistenta. Ne každý MCP klient žádá o schválení stejně.
Brief, který zabrání vymyšleným číslům, najdeš v článku Jak napsat brief pro e-mailového agenta. Jak ve firmě Harmonya kontrolovali první kampaň, popisuje článek Jak Harmonya proměnila měsíční newsletter v marketing životního cyklu.

