
Os servidores MCP de 14 plataformas de e-mail comparados em 9 de outubro de 2026: hospedagem, OAuth ou chave de API, acesso de escrita e quem aprova um envio.

O servidor MCP de uma plataforma de e-mail é um endpoint que expõe as ações da plataforma (ler um relatório, editar um modelo, enviar uma campanha) como ferramentas que um cliente de IA, como o Claude, o ChatGPT ou o Cursor, pode chamar. Quase todo ESP grande tem um. As diferenças reais estão no que um agente pode alterar e em quem aprova um envio.
A seguir, para cada plataforma: onde o servidor roda, como ele faz a autenticação, o que ele pode escrever e enviar, e o que fica entre o agente e a sua lista. Revisado em 9 de outubro de 2026. O Brew tem o próprio servidor MCP, por isso as entradas dos concorrentes se limitam à documentação indicada nos links.
read-only=true do Klaviyo, os endpoints por módulo do Brevo, o modo somente leitura padrão do Customer.io.“Remoto” significa que o fornecedor hospeda o servidor; “local” significa que você roda um pacote. A coluna da trava de envio cobre só o que a própria plataforma impõe.
| Plataforma | Servidor | Autenticação | O agente pode alterar | Pode enviar? | Trava de envio na plataforma | No ar desde |
|---|---|---|---|---|---|---|
| Brew | Remoto, brew.new/api/mcp |
OAuth 2.1 ou chave de API | Designs, automações, públicos, domínios | Campanhas, testes, disparos de gatilho | ID de confirmação em conexões OAuth e de organização | jun. de 2026 |
| Klaviyo | Remoto mcp.klaviyo.com/mcp ou local |
OAuth (remoto), chave privada (local) | Campanhas, fluxos, modelos, perfis | Sim, send_campaign |
Flag opcional read-only=true |
Remoto em GA: 20 de ago. de 2025 |
| HubSpot | Remoto mcp.hubspot.com |
OAuth com PKCE, pelo seu próprio conector | Registros do CRM, rascunhos de e-mail, páginas | Agendar e publicar (changelog de 15 de set. de 2026) | Permissões de usuário, log de auditoria | GA em 13 de abr. de 2026 |
| Braze | Remoto, URLs nos EUA e na UE | OAuth com login no painel | Modelos, Content Blocks, catálogos | Só a API de campanhas, em beta | Ativação pelo admin mais permissão por usuário, desativado por padrão | Remoto em 23 de jul. de 2026 |
| Customer.io | Remoto, URLs nos EUA e na UE | OAuth com escopos | Rascunhos (write), dados em produção (write:live) |
Com write:live |
Somente leitura por padrão; edições em produção exigem ativação por um admin | Nas notas de versão de 7 de out. de 2025 |
| Brevo | Remoto mcp.brevo.com |
Token MCP (chave de API) | Campanhas de e-mail, SMS e WhatsApp, contatos, CRM | SMS e WhatsApp documentados | Endpoints por módulo | 14 de out. de 2025 (acesso antecipado) |
| Kit | Remoto app.kit.com/mcp |
OAuth | Inscritos, broadcasts, sequências, páginas | Sim | Envios e exclusões confirmados no Kit | 19 de maio de 2026 |
| beehiiv | Remoto mcp.beehiiv.com/mcp |
OAuth | Rascunhos, modelos, segmentos, automações | Não | Publicação e ativação continuam no app | 24 de mar. de 2026 |
| Loops | Remoto mcp.loops.so |
OAuth | Contatos, campanhas, fluxos de trabalho, conteúdo | E-mails transacionais e eventos | Campanhas enviadas pelo painel | Conector do Claude em 12 de ago. de 2026 |
| Salesforce MCE | Remoto, URL por tenant | OAuth pelos escopos do pacote instalado | Data extensions, jornadas, conteúdo | E-mails transacionais; publicar jornadas | Escopos do pacote mais permissões de usuário | GA em jun. de 2026 |
| Resend | Remoto mcp.resend.com/mcp ou local |
OAuth ou chave de API | E-mails, broadcasts, automações, modelos | Sim | Só a aprovação no cliente; chave de idempotência nos envios | Remoto em 7 de jul. de 2026 |
| Postmark | Só local (npm) | Token do servidor | Envios, modelos, supressões, webhooks | Sim | Só as anotações das ferramentas | Pacote npm em 26 de nov. de 2025 |
| ActiveCampaign | Remoto, URL por conta | Login e aprovação | Contatos, listas, negócios, conteúdo de campanhas | Nenhuma ferramenta de envio listada | Não documentado | Não informado |
| Mailchimp | Transactional: mandrillapp.com/mcp |
Chave de API | API do Transactional | Transactional: sim | Grupo de permissões da chave | Não informado |
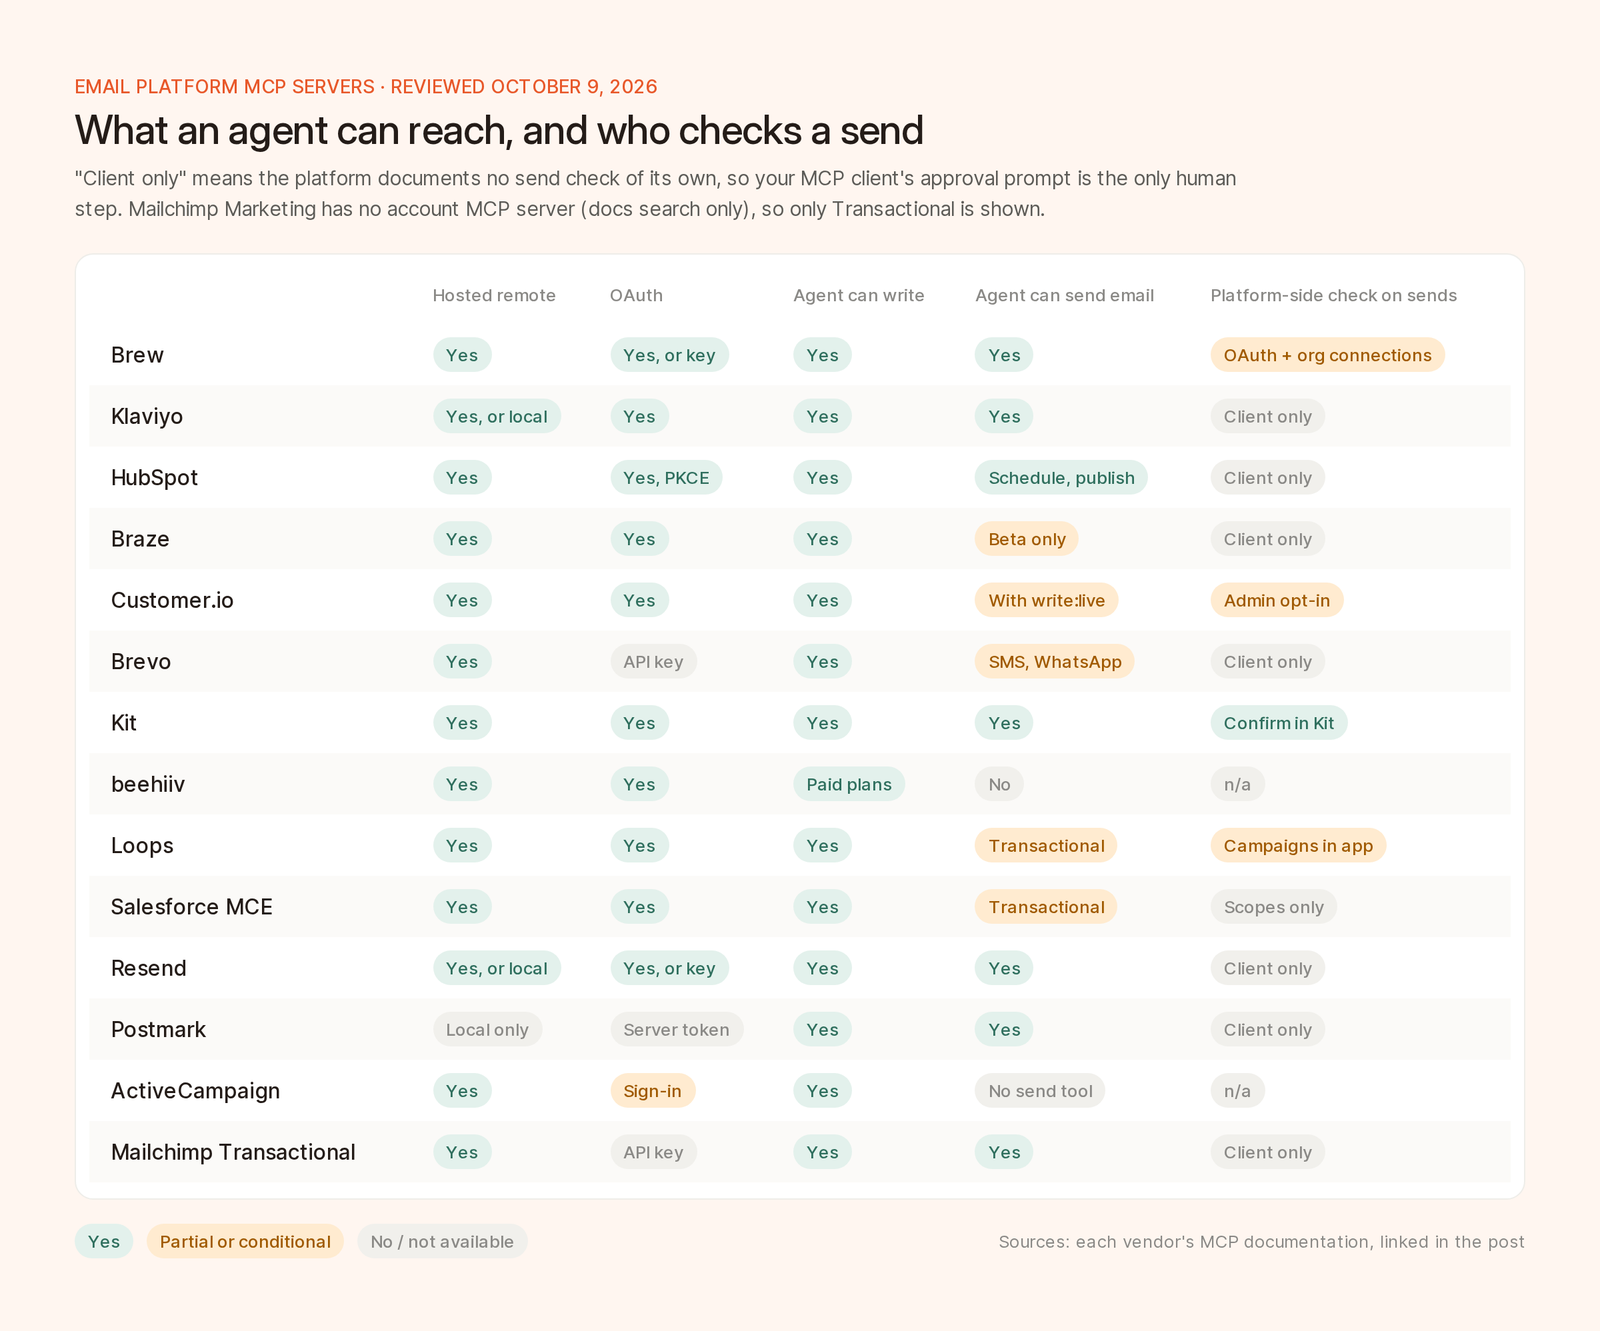
A tabela em cinco perguntas. Verde é sim, cinza é não, âmbar é parcial ou condicional.
O guia de conexão recomenda o servidor remoto (OAuth, com registro dinâmico de clientes) em vez do local, uvx klaviyo-mcp-server@latest. A melhor parte são os parâmetros de consulta: read-only=true remove as ferramentas de escrita, disable-tools-with-user-generated-content=true remove as ferramentas que leem dados de perfis e de eventos, toolsets=campaigns:read limita as ferramentas aos escopos de API listados e core-tools-only=true reduz a lista para cerca de 40. A lista de ferramentas inclui create_campaign, send_campaign e cancel_campaign_send. O Klaviyo anunciou “mais de 260 ferramentas MCP” no K:BOS, em 9 de setembro de 2026.
O servidor remoto exige um conector MCP criado em Desenvolvimento (Development). Os escopos acompanham as ferramentas disponíveis na instalação e o que o usuário autoriza. A documentação lista “criar e atualizar rascunhos de e-mail”, e o changelog Fall 2026, de 15 de setembro, acrescenta “configurar os detalhes do envio, agendar, publicar”. As alterações de configuração ficam “atribuídas no log de auditoria”.
O servidor remoto substituiu um servidor local de agosto de 2025. O guia de configuração tem as regras de acesso mais rígidas desta comparação: além da ativação pelo admin, os usuários precisam da permissão “Use MCP Server”, e um admin pode revogar todos os tokens MCP de uma vez. As ferramentas cobrem análises, modelos, Content Blocks, catálogos e segmentos, sem dados de perfil de usuário. A criação de campanhas e o launch_campaign existem só em beta.
O servidor alcança as APIs completas de Journeys e de Data Pipelines por meio de três ferramentas, cio_read_api, cio_write_api e cio_delete_api, todas com prévias em modo de simulação (dry run). Essa divisão por verbo permite que um cliente aprove leituras automaticamente e pergunte antes das escritas. O write:live, necessário para enviar, só funciona depois que um admin ativa a opção “Allow MCP to edit live data”.
O servidor recebe como token Bearer uma chave de API com a opção MCP marcada. O endpoint principal reúne 27 módulos; cada um também tem o próprio endpoint, como /v1/brevo_contacts/mcp, porque menos ferramentas “podem melhorar a qualidade das respostas”. Os módulos de SMS e de WhatsApp “criam e enviam”; o de e-mail pode “criar e gerenciar”. O conector do Brevo para o Claude, lançado em 28 de setembro de 2026, só salva rascunhos: “O envio, o agendamento e a exclusão continuam com você, no Brevo”.
O MCP do Kit, nos planos pagos, espelha a API v4 um para um, com 120 requisições por minuto por token. O artigo de ajuda lista mais de 65 ferramentas e a trava de envio mais concreta desta comparação. Para “enviar um Broadcast, excluir uma Email Sequence, cancelar a inscrição de um inscrito, disparar um webhook”, o servidor retorna um deep link, e nada acontece até você clicar em Confirm no Kit.
Os planos pagos ganharam escrita em 16 de junho. O artigo de ajuda é direto: os rascunhos “precisam ser publicados pelo app”, as automações “precisam ser ativadas no app” e “o envio de posts pelo MCP não está disponível no momento”. Para os envios em produção, ele indica a API versionada, já que o MCP “não tem versão fixa”.
O servidor do Loops gerencia contatos, listas, eventos, campanhas, fluxos de trabalho e conteúdo, e envia e-mails transacionais publicados. O changelog de 12 de agosto trouxe “escritas em Workflows protegidas por revisão”: cada escrita leva a revisão que leu por último, e o Loops a rejeita se o fluxo de trabalho tiver mudado desde então. Mais servidores deveriam copiar isso. Para campanhas, o Loops orienta a “abrir a campanha no painel para publicar e enviar”.
O servidor hospedado está disponível para todos (GA). Você instala um pacote, escolhe os escopos de API dele e se conecta com o ID do seu tenant e o ID do cliente. O agente recebe a interseção entre os escopos do pacote e as suas permissões. As ferramentas têm os rótulos Destructive, Asynchronous, Read-only ou Open-world, e as chamadas contam para o seu limite anual de API.
O Resend lançou o servidor remoto junto com o pacote open source resend-mcp. O código registra 106 ferramentas, entre elas send-email, send-batch-emails e send-broadcast. As ferramentas de exclusão dizem ao modelo que ele “DEVE confirmar com o usuário”, algo que o servidor não impõe. A ferramenta send-email aceita um idempotencyKey.
O servidor oficial roda via npx -y @activecampaign/postmark-mcp. As 24 ferramentas dele, anotadas como somente leitura, destrutivas ou idempotentes, cobrem envios (500 por lote), modelos, diagnósticos, rejeições, supressões e webhooks. O Postmark pede que você confirme que está usando o repositório oficial, e com razão: em setembro de 2025, um pacote npm não oficial, o postmark-mcp, passou a copiar todos os e-mails enviados para um endereço externo a partir da versão 1.0.16.
O servidor remoto do ActiveCampaign tem cerca de 50 ferramentas (contatos, tags, listas, negócios, objetos personalizados, update_campaign_message, add_contact_to_automation) e nenhuma ferramenta de envio de campanhas.
O MCP Transactional do Mailchimp, em https://mandrillapp.com/mcp, “espelha o que a nossa API já faz”, inclusive o envio. O servidor MCP de Marketing “busca na documentação, não na sua conta do Mailchimp”, e, com o conector do Claude, você “passa para a sua conta do Mailchimp para finalizar e enviar a campanha”.
O nosso State of Email de setembro listou Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops e Intuit Mailchimp entre as empresas que lançaram ou anunciaram acesso para agentes entre 12 de agosto e 29 de setembro. Todas, exceto o Loops e o Intuit Mailchimp, já tinham um servidor MCP funcionando para e-mail marketing. As novidades foram: o conector do Loops para o Claude, a quantidade de ferramentas e a prévia de SQL do Klaviyo, as ferramentas de análise do Customer.io, o agendamento de e-mails de marketing do HubSpot, os conectores oficiais do Brevo e do beehiiv, o anúncio do Headless Marketing da Salesforce, o Operator Connect do Braze e o conector do Intuit Mailchimp no Perplexity Computer.
A quantidade de ferramentas é o que vai para o comunicado à imprensa, e é o que menos informa.
O OAuth vincula o agente a uma pessoa, cujas permissões ele herda (o Braze, o Customer.io, o beehiiv e o Brew documentam isso explicitamente), então o acesso acaba quando essa pessoa sai. Uma chave de API num notebook não pertence a ninguém e costuma ter mais acesso do que a tarefa precisa. Reserve as chaves para tarefas sem interface (headless), com escopo restrito.
Se o agente consegue alcançar um público real, a plataforma exige uma etapa humana vinculada à ação exata? Uma confirmação que o próprio modelo cumpre ao definir confirm: true não verifica nada. O deep link do Kit coloca uma pessoa no circuito do lado do servidor: nada acontece até alguém clicar em Confirm no Kit. O ID de confirmação de uso único do Brew também é imposto pelo servidor, mas prova algo mais restrito. Ele impede que o agente mude os destinatários ou o conteúdo depois da prévia, ou que repita o envio. O próprio agente recebe o ID, então saber se uma pessoa realmente olhou depende de o seu cliente mostrar o pedido de confirmação. As demais plataformas dependem da especificação do MCP, que diz que os clientes “DEVERIAM” mostrar pedidos de confirmação. Bom conselho, mas ninguém o impõe.
Agentes tentam de novo, e uma nova tentativa não reconhecida depois de um timeout significa um segundo envio. Procure uma chave de idempotência nos envios (Resend, Brew), bloqueio otimista nas edições (as verificações de revisão do Loops) ou a anotação idempotentHint (Postmark). Nós não deixaríamos um servidor sem nenhuma dessas proteções enviar e-mails.
Agências precisam saber em qual conta uma chamada vai cair. O Braze passa o espaço de trabalho em cada requisição e avisa que um agente “pode selecionar um espaço de trabalho diferente do que você pretendia”. O Klaviyo e o beehiiv usam um conector por conta. O Brew vincula uma conexão de marca a uma única marca e rejeita chamadas para outras marcas com BRAND_SCOPE_MISMATCH.
Os loops de agentes consomem rapidamente os limites de API herdados. O Kit e o Loops publicam os seus (veja as perguntas frequentes), e a Salesforce desconta as chamadas MCP da sua cota anual. Nos demais casos, planeje com base no limite normal da API.
Cada definição de ferramenta consome contexto, e os modelos escolhem pior em listas longas, então ter mais de 260 ferramentas não é automaticamente melhor do que ter três. Daí o core-tools-only do Klaviyo e os endpoints por módulo do Brevo. Leia algumas descrições antes; as boas dizem quanto uma ferramenta custa e quando não usá-la.
Trate todo resultado de ferramenta como entrada não confiável. O LLM01 da OWASP chama isso de injeção indireta de prompt: conteúdo externo que “altera o comportamento do modelo de formas não intencionais ou inesperadas”. Uma instrução digitada no campo de nome de um inscrito vai parar no prompt do seu agente. A flag de conteúdo gerado por usuários do Klaviyo existe para isso.
Conceda o menor privilégio de que a tarefa precisa. Comece com somente leitura. A Salesforce avisa que “talvez não seja possível desfazer as alterações”, e as orientações de segurança do projeto MCP observam que escopos amplos concedidos de antemão tornam mais grave o vazamento de um token.
Exija uma pessoa para tudo o que envia e-mails. Faça o seu cliente perguntar antes de cada escrita, mesmo em servidores com verificações próprias. A especificação diz que os clientes “DEVEM considerar as anotações das ferramentas como não confiáveis, a menos que venham de servidores confiáveis”.
Instale apenas pacotes oficiais. A imitação do Postmark publicou código limpo nas primeiras 15 versões. Prefira URLs hospedadas; para servidores locais, fixe a versão e use o repositório indicado pelo fornecedor.
Saiba como revogar. No Braze, os admins revogam todos os tokens de uma vez; no Customer.io, cada usuário revoga as próprias sessões; e o Brew lista as conexões OAuth em Configurações, na seção MCP. Encontre essa página agora. Para as regras de remetente, veja o que continua valendo quando um agente envia os seus e-mails.
Conecte-se a https://brew.new/api/mcp com OAuth 2.1, para uma marca ou para a organização inteira, ou com uma chave de API de marca ou de organização. O catálogo tem 88 ferramentas, anotadas com readOnlyHint e destructiveHint.
Nas conexões OAuth e de organização, uma chamada que envia e-mails para pessoas ou remove dados de contatos primeiro retorna confirmation_required, com a prévia do design, os destinatários, a automação ou os endereços. Repita a chamada com confirmed: true e o confirmation_id retornado, e ela é executada. Segundo a documentação de autenticação, o ID vale para esses argumentos exatos, a partir da mesma conexão, por 15 minutos, uma única vez. Ele cobre send_email, as execuções reais de run_automation, todo fire_trigger_event, a publicação por save_automation e delete_contacts. Tenha claro o que isso garante: o servidor não consegue distinguir a aprovação de uma pessoa da aprovação do próprio agente, então combine o recurso com um cliente que pergunte antes de executar ferramentas de escrita. As ferramentas de escrita também aceitam uma idempotency_key, compartilhada com o cabeçalho Idempotency-Key da API REST, e, quando send_email não consegue garantir a deduplicação, ele retorna um 503 que pode ser repetido, em vez de arriscar um envio duplicado.
As conexões com chave de API de marca não passam por essa trava, então faça o seu cliente ou o seu código perguntar. Os contatos entram pela API REST, por importação de CSV ou por integrações. O Brew é só para e-mail. O código de gatilhos em produção deve usar a API REST (MCP versus REST). Para comparar funcionalidades, veja o nosso panorama anterior de ferramentas com MCP.
Em 9 de outubro de 2026: Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional e Brew. O servidor do Mailchimp Marketing só faz buscas na documentação; o acesso à conta é feito por um conector do Claude.
Em várias plataformas, sim. O Klaviyo, o Customer.io (com write:live), o Kit, o Resend, o Brew e o HubSpot (segundo o changelog de setembro) expõem ações de envio ou de agendamento. O beehiiv não envia pelo MCP, o Loops envia campanhas pelo painel e o conector do Brevo para o Claude só salva rascunhos.
Para pessoas, OAuth. O token pertence a um usuário, herda as permissões dele e pode ser revogado sem rotacionar uma chave compartilhada. Para tarefas headless, dê a cada agente a própria chave, com escopo restrito.
Conecte em modo somente leitura ou só de rascunhos, e exija aprovação no cliente para cada escrita. Prefira plataformas que imponham uma etapa humana, como o Kit, ou que vinculem as confirmações à ação exata, como o Brew, e sempre envie antes para uma lista de teste.
Poucos publicam um número específico para o MCP. O Kit permite 120 requisições por minuto por token; a API de conteúdo do Loops, 60 requisições a cada 60 segundos por equipe; e a Salesforce desconta as chamadas MCP do seu limite anual de API. Nos demais, considere os limites normais da API.

