
Srovnání MCP serverů 14 e-mailových platforem ke dni 9. října 2026: hosting, OAuth nebo API klíče, přístup k zápisu a kdo musí odeslání schválit.

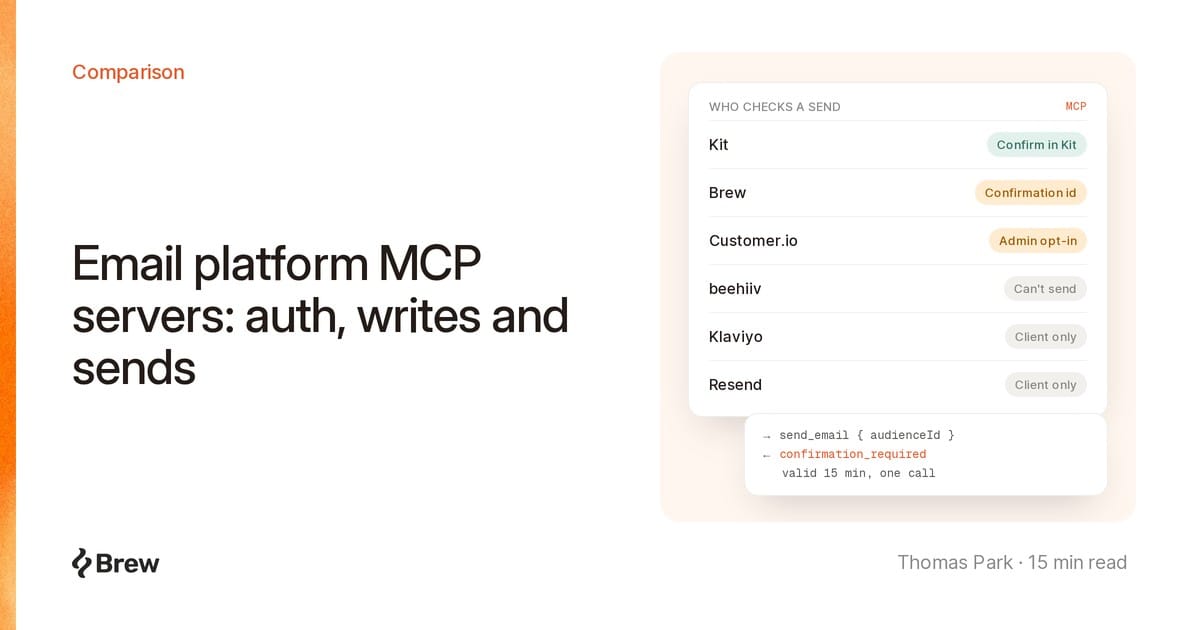
MCP server e-mailové platformy je endpoint, který zpřístupňuje akce platformy (přečíst report, upravit šablonu, odeslat kampaň) jako nástroje, které může volat AI klient, třeba Claude, ChatGPT nebo Cursor. Skoro každá velká ESP nějaký má. Skutečné rozdíly jsou v tom, co může agent změnit a kdo schvaluje odeslání.
Níže u každé platformy najdeš, kde server běží, jakou používá autentizaci, co může zapisovat a odesílat a co stojí mezi agentem a tvým seznamem kontaktů. Zkontrolováno 9. října 2026. Brew má vlastní MCP server, proto se u konkurence držíme jen odkazované dokumentace.
read-only=true u Klaviyo, samostatné endpointy pro jednotlivé moduly u Brevo, výchozí režim jen pro čtení u Customer.io.„Vzdálený“ znamená, že server hostuje výrobce; „lokální“ znamená, že balíček spouštíš u sebe. Sloupec s pojistkami zahrnuje jen to, co vynucuje sama platforma.
| Platforma | Server | Autentizace | Agent může zapisovat | Umí odesílat? | Pojistka odeslání na straně platformy | V provozu od |
|---|---|---|---|---|---|---|
| Brew | Vzdálený, brew.new/api/mcp |
OAuth 2.1 nebo API klíč | Návrhy, automatizace, publika, domény | Kampaně, testy, aktivace spouštěčů | ID potvrzení u připojení přes OAuth a pro celou organizaci | Červen 2026 |
| Klaviyo | Vzdálený mcp.klaviyo.com/mcp nebo lokální |
OAuth (vzdálený), privátní klíč (lokální) | Kampaně, sekvence, šablony, profily | Ano, send_campaign |
Volitelný příznak read-only=true |
20. srpna 2025 (vzdálený, obecná dostupnost) |
| HubSpot | Vzdálený mcp.hubspot.com |
OAuth s PKCE přes vlastní konektor | Záznamy v CRM, koncepty e-mailů, stránky | Naplánování a publikování (přehled změn ze dne 15. září 2026) | Oprávnění uživatele, auditní log | 13. dubna 2026 (obecná dostupnost) |
| Braze | Vzdálený, URL pro USA a EU | OAuth s přihlášením do administrace | Šablony, Content Blocks, katalogy | Jen Campaign API v betaverzi | Přepínač pro administrátora a oprávnění pro každého uživatele, ve výchozím stavu vypnuté | 23. července 2026 (vzdálený) |
| Customer.io | Vzdálený, URL pro USA a EU | OAuth s rozsahy (scopes) | Koncepty (write), ostrá data (write:live) |
S write:live |
Ve výchozím stavu jen pro čtení; úpravy ostrých dat musí povolit administrátor | 7. října 2025 (v poznámkách k vydání) |
| Brevo | Vzdálený mcp.brevo.com |
MCP token (API klíč) | E-mailové, SMS a WhatsApp kampaně, kontakty, CRM | Zdokumentováno pro SMS a WhatsApp | Endpointy pro jednotlivé moduly | 14. října 2025 (předběžný přístup) |
| Kit | Vzdálený app.kit.com/mcp |
OAuth | Odběratelé, rozesílky, sekvence, stránky | Ano | Odeslání a smazání se potvrzují v aplikaci Kit | 19. května 2026 |
| beehiiv | Vzdálený mcp.beehiiv.com/mcp |
OAuth | Koncepty, šablony, segmenty, automatizace | Ne | Publikování a aktivace zůstávají v aplikaci | 24. března 2026 |
| Loops | Vzdálený mcp.loops.so |
OAuth | Kontakty, kampaně, workflow, obsah | Transakční e-maily a události | Kampaně se odesílají z administrace | 12. srpna 2026 (konektor pro Claude) |
| Salesforce MCE | Vzdálený, URL pro každého tenanta | OAuth přes rozsahy nainstalovaného balíčku | Data Extensions, zákaznické cesty, obsah | Transakční e-maily; publikování zákaznických cest | Rozsahy balíčku a oprávnění uživatele | Červen 2026 (obecná dostupnost) |
| Resend | Vzdálený mcp.resend.com/mcp nebo lokální |
OAuth nebo API klíč | E-maily, hromadné rozesílky, automatizace, šablony | Ano | Jen schválení v klientovi; idempotenční klíč u odeslání | 7. července 2026 (vzdálený) |
| Postmark | Jen lokální (npm) | Serverový token | Odesílání, šablony, blokované adresy, webhooky | Ano | Jen anotace nástrojů | 26. listopadu 2025 (balíček npm) |
| ActiveCampaign | Vzdálený, URL pro každý účet | Přihlášení a schválení | Kontakty, seznamy, obchodní případy, obsah kampaní | Nástroj pro odeslání není uvedený | Nezdokumentováno | Neuvedeno |
| Mailchimp | Transactional: mandrillapp.com/mcp |
API klíč | Transactional API | Transactional: ano | Skupina oprávnění klíče | Neuvedeno |
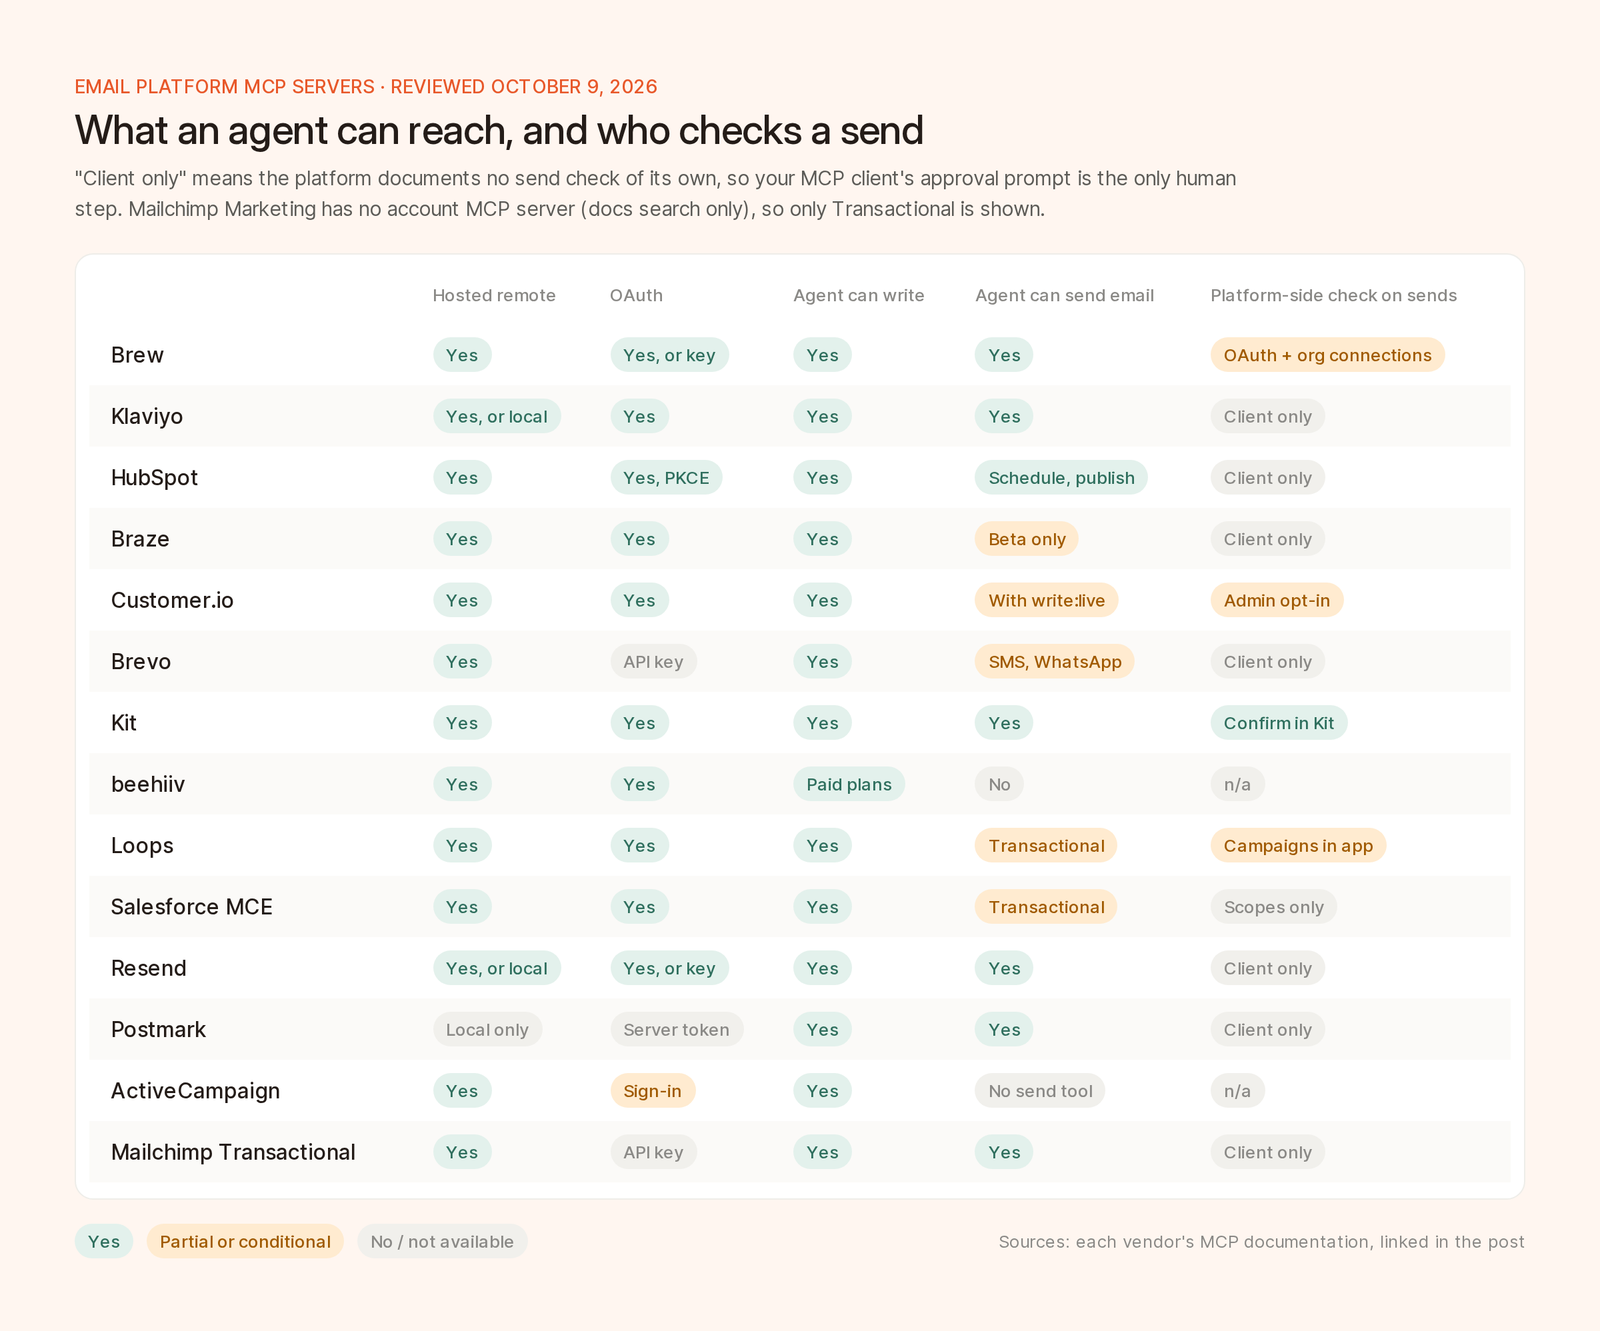
Tabulka v podobě pěti otázek. Zelená znamená ano, šedá ne, oranžová částečně nebo za určitých podmínek.
Návod k připojení doporučuje vzdálený server (OAuth, dynamická registrace klientů) před lokálním uvx klaviyo-mcp-server@latest. Nejlepší jsou parametry dotazu: read-only=true odebere nástroje pro zápis, disable-tools-with-user-generated-content=true odstraní nástroje, které čtou data profilů a událostí, toolsets=campaigns:read omezí nástroje na uvedené rozsahy API a core-tools-only=true zkrátí seznam zhruba na 40. Seznam nástrojů obsahuje create_campaign, send_campaign a cancel_campaign_send. Na konferenci K:BOS 9. září 2026 Klaviyo oznámilo „260+ MCP nástrojů“.
Vzdálený server potřebuje MCP konektor vytvořený v sekci Development. Rozsahy se řídí nástroji dostupnými při instalaci a tím, co uživatel povolí. Dokumentace uvádí „vytváření a úpravy konceptů e-mailů“ a podzimní přehled změn 2026 ze dne 15. září přidává „nastavení podrobností odeslání, naplánování a publikování“. Změny konfigurace se „připisují autorovi v Audit Logu“.
Vzdálený server nahradil lokální server ze srpna 2025. Návod k nastavení má nejpřísnější pravidla přístupu z celého srovnání: kromě přepínače pro administrátora potřebují uživatelé oprávnění „Use MCP Server“ a administrátor může všechny MCP tokeny zrušit najednou. Nástroje pokrývají analytiku, šablony, Content Blocks, katalogy a segmenty, bez dat uživatelských profilů. Vytváření kampaní a launch_campaign jsou jen v betaverzi.
Server zpřístupňuje celá API Journeys a Data Pipelines přes tři nástroje, cio_read_api, cio_write_api a cio_delete_api, všechny s možností zkoušky nanečisto. Díky rozdělení podle operací může klient čtení schvalovat automaticky a před zápisem se ptát. Oprávnění write:live, které je potřeba k odesílání, funguje, až když administrátor zapne „Allow MCP to edit live data“.
Server přijímá jako Bearer token API klíč se zaškrtnutou volbou MCP. Hlavní endpoint spojuje 27 modulů; každý má i vlastní endpoint, třeba /v1/brevo_contacts/mcp, protože méně nástrojů „může zlepšit kvalitu odpovědí“. Moduly pro SMS a WhatsApp umí „vytvářet a odesílat“; e-mail umí „vytvářet a spravovat“. Konektor Brevo pro Claude, spuštěný 28. září 2026, ukládá jen koncepty: „Odesílání, plánování a mazání máš dál ve svých rukou na platformě Brevo.“
Kit MCP, dostupný v placených tarifech, mapuje API v4 jedna k jedné s limitem 120 požadavků za minutu na token. Článek nápovědy uvádí víc než 65 nástrojů a nejkonkrétnější pojistku odeslání z celého srovnání. U „odeslání rozesílky (Broadcast), smazání e-mailové sekvence, odhlášení odběratele a spuštění webhooku“ vrátí server deep link a nic se nestane, dokud v aplikaci Kit neklikneš na „Confirm“.
V placených tarifech přibyl 16. června zápis. Článek nápovědy mluví na rovinu: koncepty se „musí publikovat z aplikace“, automatizace se „musí aktivovat v aplikaci“ a „Odesílání příspěvků přes MCP zatím není k dispozici“. Pro ostré odesílání odkazuje na verzované API, protože MCP „nemá pevnou verzi“.
Server Loops spravuje kontakty, seznamy, události, kampaně, workflow a obsah a odesílá publikované transakční e-maily. Přehled změn ze dne 12. srpna přidal „zápisy do workflow bezpečné vůči revizím“: každý zápis nese revizi, kterou naposledy přečetl, a Loops ho odmítne, pokud se workflow mezitím změnilo. Tohle by měly převzít i další servery. U kampaní Loops radí „otevřít kampaň v administraci a tam ji publikovat a odeslat“.
Hostovaný server je obecně dostupný. Nainstaluješ balíček, vybereš jeho rozsahy API a připojíš se pomocí ID tenanta a ID klienta. Agent dostane průnik rozsahů balíčku a tvých oprávnění. Nástroje jsou označené jako Destructive, Asynchronous, Read-only nebo Open-world a volání se započítávají do tvého ročního limitu API.
Resend spustil svůj vzdálený server spolu s open-source balíčkem resend-mcp. Kód registruje 106 nástrojů, mezi nimi send-email, send-batch-emails a send-broadcast. Nástroje pro mazání modelu říkají, že to „MUSÍ s uživatelem ještě ověřit“, což ale server nevynucuje. send-email přijímá idempotencyKey.
Oficiální server se spouští přes npx -y @activecampaign/postmark-mcp. Jeho 24 nástrojů s anotacemi jen pro čtení, destruktivní nebo idempotentní pokrývá odesílání (500 zpráv v jedné dávce), šablony, diagnostiku, nedoručení, blokované adresy a webhooky. Postmark žádá, ať si ověříš oficiální repozitář, a má k tomu dobrý důvod: v září 2025 neoficiální npm balíček postmark-mcp od verze 1.0.16 kopíroval každý odchozí e-mail na cizí adresu.
Vzdálený server ActiveCampaign má zhruba 50 nástrojů (kontakty, štítky, seznamy, obchodní případy, vlastní objekty, update_campaign_message, add_contact_to_automation) a žádný nástroj pro odeslání kampaně.
Transactional MCP platformy Mailchimp na adrese https://mandrillapp.com/mcp „zrcadlí to, co už umí naše API“, včetně odesílání. Marketingový MCP server „prohledává dokumentaci, ne tvůj účet Mailchimp“ a s konektorem pro Claude se „přesuneš do svého účtu Mailchimp, kde kampaň dokončíš a odešleš“.
Naše zářijové vydání The State of Email uvedlo, že mezi 12. srpnem a 29. zářím spustily nebo oznámily přístup pro agenty firmy Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops a Intuit Mailchimp. Kromě Loops a Intuit Mailchimp už všechny měly funkční MCP server pro marketingové e-maily. Nové bylo tohle: konektor Loops pro Claude, počet nástrojů a náhled SQL u Klaviyo, analytické nástroje Customer.io, plánování marketingových e-mailů na platformě HubSpot, oficiální konektory Brevo a beehiiv, oznámení Headless Marketing od Salesforce, Operator Connect od Braze a konektor Intuit Mailchimp v Perplexity Computer.
Počet nástrojů se dostane do tiskové zprávy, ale řekne ti nejmíň.
OAuth váže agenta na konkrétního člověka, jehož oprávnění přebírá (výslovně to v dokumentaci uvádějí Braze, Customer.io, beehiiv i Brew), takže přístup skončí, když ten člověk odejde. API klíč na notebooku nepatří nikomu a obvykle má víc přístupu, než úkol potřebuje. Klíče si nech pro bezobslužné úlohy, s omezeným rozsahem.
Pokud se agent dostane k ostrému publiku, vynucuje platforma krok, který musí udělat člověk a který je vázaný na přesnou akci? Potvrzení, kterým model projde tak, že sám nastaví confirm: true, nic nekontroluje. Deep link, který vrací Kit, zapojí člověka na straně serveru: nic se nestane, dokud někdo v aplikaci Kit neklikne na „Confirm“. Jednorázové ID potvrzení v Brew také vynucuje server, dokazuje ale něco užšího. Zabrání agentovi, aby po náhledu změnil příjemce nebo obsah nebo aby odeslání zopakoval. ID ale dostává sám agent, takže jestli se na to člověk opravdu podíval, záleží na tom, jestli tvůj klient výzvu zobrazí. Ostatní spoléhají na specifikaci MCP, podle které klient „MĚL BY“ zobrazovat výzvy k potvrzení. Dobrá rada, kterou nikdo nevynucuje.
Agenti opakují pokusy a nerozpoznaný opakovaný pokus po vypršení časového limitu znamená druhé odeslání. Hledej idempotenční klíč u odeslání (Resend, Brew), optimistické zamykání u úprav (kontroly revizí v Loops) nebo anotaci idempotentHint (Postmark). Server, který nemá nic z toho, bychom odesílat nenechali.
Agentury potřebují vědět, kterého účtu se volání týká. Braze předává pracovní prostor s každým požadavkem a varuje, že agent „může vybrat jiný pracovní prostor, než který byl zamýšlený“. Klaviyo a beehiiv používají jeden konektor na účet. Brew váže připojení značky na jednu značku a volání pro jiné značky odmítá s chybou BRAND_SCOPE_MISMATCH.
Smyčky agentů rychle vyčerpají zděděné limity API. Kit a Loops svoje limity zveřejňují (viz časté dotazy) a Salesforce započítává volání MCP do tvého ročního limitu. Jinak počítej s běžným limitem API.
Každá definice nástroje zabírá kontext a z dlouhých seznamů modely vybírají hůř, takže víc než 260 nástrojů není automaticky lepší než tři. Proto má Klaviyo core-tools-only a Brevo endpointy pro jednotlivé moduly. Nejdřív si přečti pár popisů; ty dobré říkají, co nástroj stojí a kdy ho nepoužívat.
Každý výsledek nástroje ber jako nedůvěryhodný vstup. LLM01 od OWASP tomu říká nepřímá prompt injection: externí obsah, který „mění chování modelu nezamýšleným nebo neočekávaným způsobem“. Pokyn napsaný do pole s křestním jménem odběratele skončí v promptu tvého agenta. Právě kvůli tomu má Klaviyo příznak pro obsah vytvořený uživateli.
Dávej jen nejnižší oprávnění, která úkol potřebuje. Začni v režimu jen pro čtení. Salesforce varuje, že „změny možná nepůjde vrátit“, a bezpečnostní doporučení projektu MCP upozorňují, že široké rozsahy udělené předem zhoršují následky uniklého tokenu.
U všeho, co posílá e-maily lidem, vyžaduj člověka. Nech klienta ptát se před každým zápisem, i u serverů s vlastními kontrolami. Specifikace říká, že klient „MUSÍ považovat anotace nástrojů za nedůvěryhodné, pokud nepocházejí z důvěryhodných serverů“.
Instaluj jen oficiální balíčky. Falešný balíček Postmark nejdřív 15 verzí obsahoval čistý kód. Dávej přednost hostovaným URL; u lokálních serverů zafixuj verzi a používej repozitář, na který odkazuje výrobce.
Měj jasno, jak přístup zrušit. Administrátoři Braze zruší všechny tokeny najednou, uživatelé Customer.io své vlastní relace a Brew vypisuje připojení přes OAuth v Nastavení > MCP. Najdi si tu stránku hned teď. Pravidla pro odesílatele najdeš v článku co platí, i když tvoje e-maily posílá agent.
Připoj se k https://brew.new/api/mcp přes OAuth 2.1 pro jednu značku nebo celou organizaci, případně pomocí API klíče značky nebo organizace. Katalog obsahuje 88 nástrojů s anotacemi readOnlyHint a destructiveHint.
U připojení přes OAuth a pro celou organizaci vrátí volání, které posílá e-maily lidem nebo odstraňuje data kontaktů, nejdřív confirmation_required s náhledem návrhu, příjemci, automatizací nebo adresami. Když volání zopakuješ s confirmed: true a vráceným confirmation_id, provede se. Podle dokumentace k autentizaci platí ID jen pro tytéž argumenty, ze stejného připojení, po dobu 15 minut a jen jednou. Vztahuje se na send_email, ostrá spuštění přes run_automation, každé fire_trigger_event, publikování přes save_automation a delete_contacts. Ujasni si, co to zaručuje: server nerozezná schválení člověkem od schválení samotným agentem, takže tento mechanismus kombinuj s klientem, který se před spuštěním nástrojů pro zápis zeptá. Nástroje pro zápis přijímají i idempotency_key, sdílený s hlavičkou Idempotency-Key v REST API, a když send_email nemůže zaručit deduplikaci, vrátí chybu 503, po které jde volání zopakovat, místo aby riskoval dvojí odeslání.
Připojení přes API klíč značky tento potvrzovací krok přeskakují, takže ať se ptá tvůj klient nebo kód. Kontakty se do Brew dostanou přes REST API, import CSV nebo integrace. Brew řeší jen e-mail. Produkční kód pro spouštěče patří na REST API (MCP vs. REST). Srovnání funkcí najdeš v našem dřívějším přehledu MCP.
Ke dni 9. října 2026: Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional a Brew. Server Mailchimp Marketing jen prohledává dokumentaci; k účtu se dostaneš přes konektor pro Claude.
Na několika platformách ano. Klaviyo, Customer.io (s write:live), Kit, Resend, Brew a HubSpot (podle zářijového přehledu změn) zpřístupňují akce pro odeslání nebo naplánování. beehiiv přes MCP neodesílá, Loops odesílá kampaně ze své administrace a konektor Brevo pro Claude ukládá jen koncepty.
Pro lidi OAuth. Token patří konkrétnímu uživateli, přebírá jeho oprávnění a dá se zrušit bez obměny sdíleného klíče. Pro bezobslužné úlohy dej každému agentovi vlastní klíč s úzce vymezeným rozsahem.
Připoj se v režimu jen pro čtení nebo jen pro koncepty a u každého zápisu vyžaduj schválení v klientovi. Dávej přednost platformám, které vynucují krok člověka, jako Kit, nebo váží potvrzení na přesnou akci, jako Brew, a vždycky nejdřív pošli e-mail na testovací schránky.
Jen málokterý zveřejňuje limit přímo pro MCP. Kit povoluje 120 požadavků za minutu na token, content API platformy Loops 60 požadavků za 60 sekund na tým a Salesforce započítává volání MCP do tvého ročního limitu API. Jinde počítej s běžnými limity API.

