
เปรียบเทียบเซิร์ฟเวอร์ MCP ของแพลตฟอร์มอีเมล 14 ราย ณ วันที่ 9 ตุลาคม 2026 ทั้งการโฮสต์, OAuth หรือคีย์ API, สิทธิ์เขียนข้อมูล และใครต้องอนุมัติการส่ง

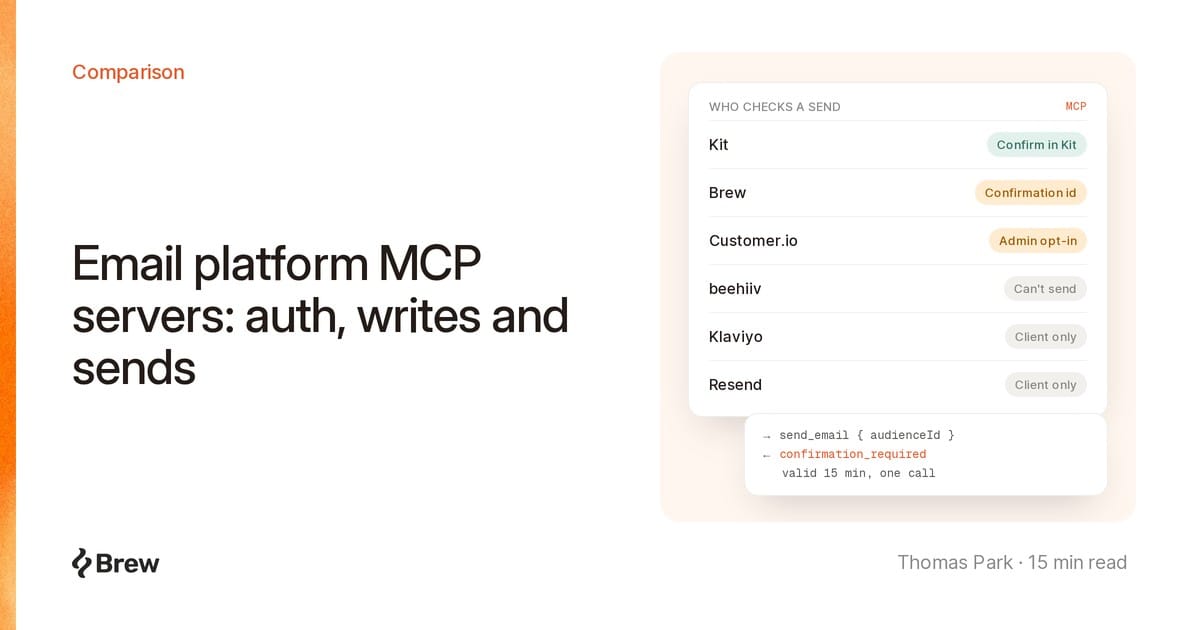
เซิร์ฟเวอร์ MCP ของแพลตฟอร์มอีเมลคือเอนด์พอยต์ที่เปิดให้ใช้การดำเนินการต่าง ๆ ของแพลตฟอร์ม (อ่านรายงาน แก้ไขเทมเพลต ส่งแคมเปญ) ในรูปเครื่องมือที่ไคลเอนต์ AI อย่าง Claude, ChatGPT หรือ Cursor เรียกใช้ได้ ESP รายใหญ่แทบทุกรายมีเซิร์ฟเวอร์นี้แล้ว ความแตกต่างที่แท้จริงอยู่ที่ว่าเอเจนต์เปลี่ยนแปลงอะไรได้บ้าง และใครเป็นผู้อนุมัติการส่ง
ด้านล่างนี้ เราสรุปแต่ละแพลตฟอร์มว่าเซิร์ฟเวอร์ทำงานที่ไหน ยืนยันตัวตนอย่างไร เขียนและส่งอะไรได้บ้าง และมีอะไรกั้นระหว่างเอเจนต์กับรายชื่อของคุณ ตรวจสอบเมื่อวันที่ 9 ตุลาคม 2026 ทั้งนี้ Brew มีเซิร์ฟเวอร์ MCP ของตัวเอง ข้อมูลของคู่แข่งจึงยึดตามเอกสารที่ลิงก์ไว้เท่านั้น
read-only=true ของ Klaviyo, เอนด์พอยต์แยกตามโมดูลของ Brevo และค่าเริ่มต้นแบบอ่านอย่างเดียวของ Customer.io“ระยะไกล” หมายถึงผู้ให้บริการโฮสต์เซิร์ฟเวอร์ให้ ส่วน “ในเครื่อง” หมายถึงคุณรันแพ็กเกจเอง คอลัมน์มาตรการป้องกันครอบคลุมเฉพาะสิ่งที่แพลตฟอร์มบังคับใช้เท่านั้น
| แพลตฟอร์ม | เซิร์ฟเวอร์ | การยืนยันตัวตน | สิ่งที่เอเจนต์เขียนได้ | ส่งได้ไหม? | มาตรการป้องกันการส่งฝั่งแพลตฟอร์ม | เปิดใช้ตั้งแต่ |
|---|---|---|---|---|---|---|
| Brew | ระยะไกล brew.new/api/mcp |
OAuth 2.1 หรือคีย์ API | ดีไซน์ ระบบอัตโนมัติ กลุ่มเป้าหมาย โดเมน | แคมเปญ อีเมลทดสอบ การเรียกทริกเกอร์ | ID ยืนยันบนการเชื่อมต่อผ่าน OAuth และการเชื่อมต่อระดับองค์กร | มิ.ย. 2026 |
| Klaviyo | ระยะไกล mcp.klaviyo.com/mcp หรือในเครื่อง |
OAuth (ระยะไกล), คีย์ส่วนตัว (ในเครื่อง) | แคมเปญ โฟลว์ เทมเพลต โปรไฟล์ | ได้ ผ่าน send_campaign |
แฟล็ก read-only=true ที่เลือกใช้ได้ |
เวอร์ชันระยะไกล GA เมื่อ 20 ส.ค. 2025 |
| HubSpot | ระยะไกล mcp.hubspot.com |
OAuth พร้อม PKCE ผ่านตัวเชื่อมต่อที่คุณสร้างเอง | ข้อมูลใน CRM, อีเมลฉบับร่าง, หน้าเว็บ | ตั้งเวลาและเผยแพร่ได้ (บันทึกการเปลี่ยนแปลงวันที่ 15 ก.ย. 2026) | สิทธิ์ของผู้ใช้ และ audit log | GA เมื่อ 13 เม.ย. 2026 |
| Braze | ระยะไกล มี URL สำหรับสหรัฐฯ และ EU | OAuth ด้วยการล็อกอินแดชบอร์ด | เทมเพลต, Content Blocks, แคตตาล็อก | มีเพียง API แคมเปญที่ยังเป็นเบต้า | สวิตช์ของผู้ดูแลร่วมกับสิทธิ์รายผู้ใช้ ปิดไว้เป็นค่าเริ่มต้น | เวอร์ชันระยะไกลเมื่อ 23 ก.ค. 2026 |
| Customer.io | ระยะไกล มี URL สำหรับสหรัฐฯ และ EU | OAuth พร้อมขอบเขตสิทธิ์ | ฉบับร่าง (write), ข้อมูลจริง (write:live) |
ได้เมื่อมี write:live |
ค่าเริ่มต้นเป็นแบบอ่านอย่างเดียว การแก้ไขข้อมูลจริงต้องให้ผู้ดูแลเปิดอนุญาต | อยู่ในบันทึกประจำรุ่นวันที่ 7 ต.ค. 2025 |
| Brevo | ระยะไกล mcp.brevo.com |
โทเค็น MCP (คีย์ API) | แคมเปญอีเมล, SMS และ WhatsApp, ผู้ติดต่อ, CRM | เอกสารระบุการส่ง SMS และ WhatsApp | เอนด์พอยต์แยกตามโมดูล | 14 ต.ค. 2025 (early access) |
| Kit | ระยะไกล app.kit.com/mcp |
OAuth | ผู้รับข่าวสาร บรอดแคสต์ ลำดับอีเมล หน้าเว็บ | ได้ | การส่งและการลบต้องยืนยันใน Kit | 19 พ.ค. 2026 |
| beehiiv | ระยะไกล mcp.beehiiv.com/mcp |
OAuth | ฉบับร่าง เทมเพลต เซกเมนต์ ระบบอัตโนมัติ | ไม่ได้ | การเผยแพร่และการเปิดใช้งานยังต้องทำในแอป | 24 มี.ค. 2026 |
| Loops | ระยะไกล mcp.loops.so |
OAuth | ผู้ติดต่อ แคมเปญ เวิร์กโฟลว์ เนื้อหา | อีเมลธุรกรรมและเหตุการณ์ | ส่งแคมเปญจากแดชบอร์ด | 12 ส.ค. 2026 (ตัวเชื่อมต่อสำหรับ Claude) |
| Salesforce MCE | ระยะไกล URL แยกตาม tenant | OAuth ผ่านขอบเขตของแพ็กเกจที่ติดตั้ง | Data Extension, เส้นทางลูกค้า, เนื้อหา | อีเมลธุรกรรม และเผยแพร่เส้นทางลูกค้าได้ | ขอบเขตของแพ็กเกจร่วมกับสิทธิ์ของผู้ใช้ | GA เมื่อ มิ.ย. 2026 |
| Resend | ระยะไกล mcp.resend.com/mcp หรือในเครื่อง |
OAuth หรือคีย์ API | อีเมล บรอดแคสต์ ระบบอัตโนมัติ เทมเพลต | ได้ | อาศัยการอนุมัติในไคลเอนต์เท่านั้น และมีคีย์ idempotency สำหรับการส่ง | เวอร์ชันระยะไกลเมื่อ 7 ก.ค. 2026 |
| Postmark | ในเครื่องเท่านั้น (npm) | โทเค็นเซิร์ฟเวอร์ | การส่ง เทมเพลต การระงับการส่ง เว็บฮุก | ได้ | มีเพียงคำอธิบายประกอบของเครื่องมือ | แพ็กเกจ npm เมื่อ 26 พ.ย. 2025 |
| ActiveCampaign | ระยะไกล URL แยกตามบัญชี | เข้าสู่ระบบแล้วอนุมัติ | ผู้ติดต่อ รายชื่อ ดีล เนื้อหาแคมเปญ | ไม่มีเครื่องมือส่งในรายการ | ไม่ได้ระบุในเอกสาร | ไม่ได้ระบุ |
| Mailchimp | Transactional: mandrillapp.com/mcp |
คีย์ API | Transactional API | Transactional: ได้ | กลุ่มสิทธิ์ของคีย์ | ไม่ได้ระบุ |
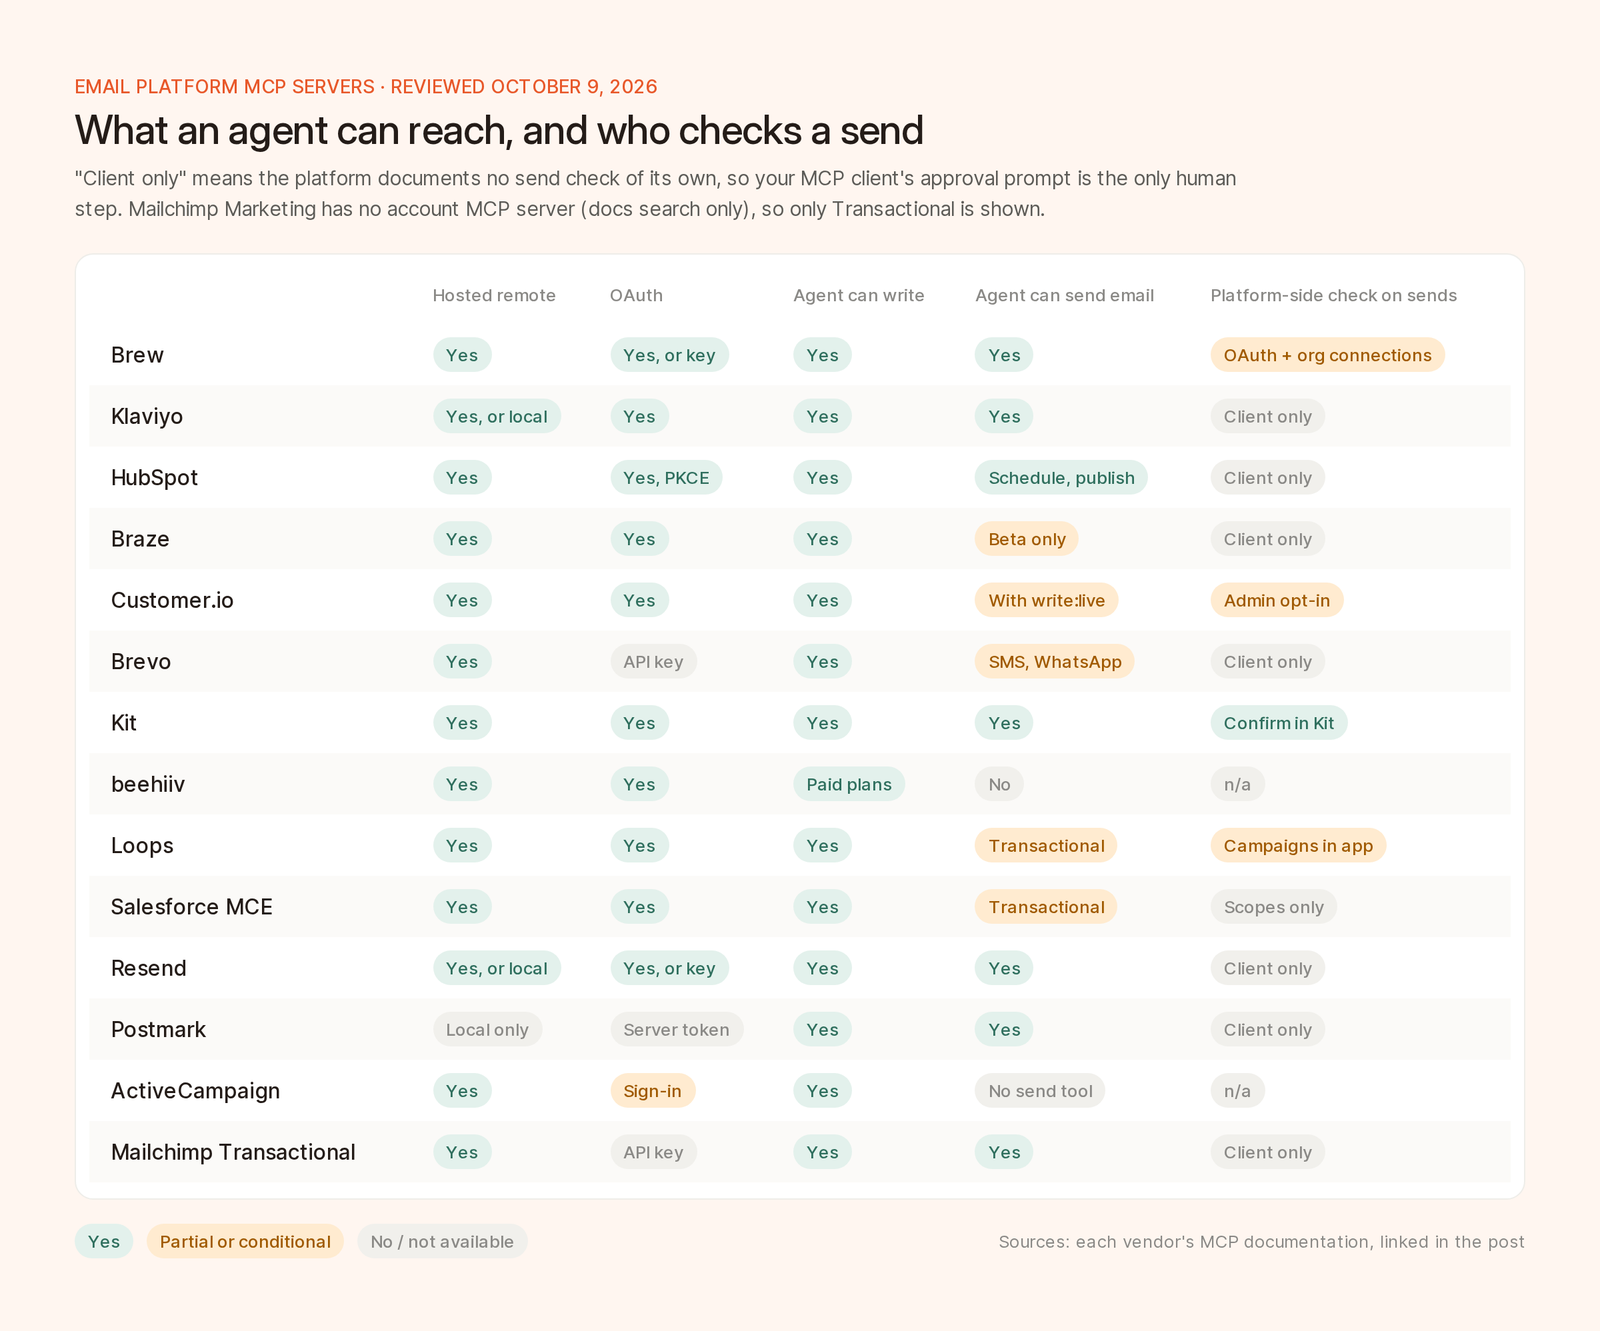
ตารางเดียวกันในรูปคำถาม 5 ข้อ สีเขียวคือใช่ สีเทาคือไม่ใช่ สีเหลืองอำพันคือบางส่วนหรือมีเงื่อนไข
คู่มือการเชื่อมต่อแนะนำให้ใช้เซิร์ฟเวอร์ระยะไกล (OAuth, การลงทะเบียนไคลเอนต์แบบไดนามิก) มากกว่าการรัน uvx klaviyo-mcp-server@latest ในเครื่อง จุดเด่นอยู่ที่พารามิเตอร์ใน query: read-only=true ตัดเครื่องมือที่เขียนข้อมูลออก, disable-tools-with-user-generated-content=true นำเครื่องมือที่อ่านข้อมูลโปรไฟล์และเหตุการณ์ออก, toolsets=campaigns:read จำกัดเครื่องมือให้อยู่ในขอบเขต API ที่ระบุ และ core-tools-only=true ลดรายการเครื่องมือเหลือราว 40 รายการ รายชื่อเครื่องมือมี create_campaign, send_campaign และ cancel_campaign_send และ Klaviyo ประกาศ “เครื่องมือ MCP กว่า 260 รายการ” ที่งาน K:BOS เมื่อวันที่ 9 กันยายน 2026
เซิร์ฟเวอร์ระยะไกลต้องใช้ตัวเชื่อมต่อ MCP ที่สร้างไว้ใต้ Development ขอบเขตสิทธิ์เป็นไปตามเครื่องมือที่มีให้ใช้ตอนติดตั้ง และสิทธิ์ที่ผู้ใช้มอบให้ เอกสารระบุว่า “สร้างและอัปเดตอีเมลฉบับร่าง” ได้ และบันทึกการเปลี่ยนแปลง Fall 2026 เมื่อวันที่ 15 กันยายนก็เพิ่ม “กำหนดรายละเอียดการส่ง ตั้งเวลา และเผยแพร่” เข้ามา ส่วนการเขียนค่าการตั้งค่าจะ “ถูกบันทึกพร้อมระบุผู้ทำไว้ใน Audit Log”
เซิร์ฟเวอร์ระยะไกลนี้มาแทนเซิร์ฟเวอร์ในเครื่องรุ่นเดือนสิงหาคม 2025 โดยคู่มือการตั้งค่ามีกฎการเข้าถึงที่เข้มงวดที่สุดในบทความนี้ ผู้ใช้ต้องได้รับสิทธิ์ “Use MCP Server” เพิ่มจากสวิตช์ของผู้ดูแล และผู้ดูแลเพิกถอนโทเค็น MCP ทั้งหมดได้ในครั้งเดียว เครื่องมือครอบคลุมการวิเคราะห์, เทมเพลต, Content Blocks, แคตตาล็อก และเซกเมนต์ โดยไม่มีข้อมูลโปรไฟล์ผู้ใช้ ส่วนการสร้างแคมเปญและ launch_campaign ยังเป็นเบต้าเท่านั้น
เซิร์ฟเวอร์เข้าถึง API ของ Journeys และ Data Pipelines ได้ทั้งหมดผ่านเครื่องมือ 3 รายการ ได้แก่ cio_read_api, cio_write_api และ cio_delete_api ซึ่งทุกรายการแสดงตัวอย่างผลจากการทดลองรัน (dry run) ได้ การแยกเครื่องมือตามกริยาช่วยให้ไคลเอนต์อนุมัติการอ่านได้อัตโนมัติ และถามก่อนการเขียน ส่วน write:live ที่จำเป็นสำหรับการส่งจะใช้ได้ก็ต่อเมื่อผู้ดูแลเปิด “Allow MCP to edit live data” แล้ว
เซิร์ฟเวอร์รับคีย์ API ที่ติ๊กตัวเลือก MCP ไว้ ในรูป Bearer token เอนด์พอยต์หลักรวม 27 โมดูลไว้ด้วยกัน และแต่ละโมดูลก็มีเอนด์พอยต์ของตัวเอง เช่น /v1/brevo_contacts/mcp เพราะการมีเครื่องมือน้อยลง “ช่วยให้คำตอบมีคุณภาพดีขึ้นได้” โมดูล SMS และ WhatsApp “สร้างและส่ง” ได้ ส่วนอีเมล “สร้างและจัดการ” ได้ ตัวเชื่อมต่อสำหรับ Claude ของ Brevo ซึ่งเปิดตัวเมื่อวันที่ 28 กันยายน 2026 บันทึกได้เพียงฉบับร่าง: “การส่ง การตั้งเวลา และการลบยังเป็นหน้าที่ของคุณใน Brevo”
Kit MCP ในแพ็กเกจแบบชำระเงินจับคู่กับ API v4 แบบหนึ่งต่อหนึ่ง โดยมีขีดจำกัด 120 คำขอต่อนาทีต่อโทเค็น บทความช่วยเหลือระบุเครื่องมือกว่า 65 รายการ และมาตรการป้องกันการส่งที่เป็นรูปธรรมที่สุดในบทความนี้ สำหรับ “การส่ง Broadcast, การลบ Email Sequence, การยกเลิกการรับข่าวสารของผู้รับข่าวสาร และการเรียกเว็บฮุก” เซิร์ฟเวอร์จะส่งคืนดีปลิงก์ และจะไม่มีอะไรเกิดขึ้นจนกว่าคุณจะคลิก “Confirm” ใน Kit
แพ็กเกจแบบชำระเงินได้สิทธิ์เขียนข้อมูลเมื่อวันที่ 16 มิถุนายน บทความช่วยเหลือบอกไว้ตรง ๆ ว่าฉบับร่าง “ต้องเผยแพร่จากแอป” ระบบอัตโนมัติ “ต้องเปิดใช้งานในแอป” และ “ขณะนี้ยังส่งโพสต์ผ่าน MCP ไม่ได้” โดยแนะนำให้ใช้ API ที่มีการกำหนดเวอร์ชันสำหรับการส่งจริง เนื่องจาก MCP “ไม่มีเวอร์ชันที่ตายตัว”
เซิร์ฟเวอร์ของ Loops จัดการผู้ติดต่อ รายชื่อ เหตุการณ์ แคมเปญ เวิร์กโฟลว์ และเนื้อหา รวมถึงส่งอีเมลธุรกรรมที่เผยแพร่แล้ว บันทึกการเปลี่ยนแปลงวันที่ 12 สิงหาคมเพิ่ม “การเขียน Workflow แบบตรวจรีวิชัน (revision-safe)” โดยการเขียนแต่ละครั้งจะแนบรีวิชันที่อ่านล่าสุดไปด้วย และ Loops จะปฏิเสธหากเวิร์กโฟลว์เปลี่ยนไปหลังจากนั้น เซิร์ฟเวอร์อื่น ๆ ควรทำตามแบบนี้ ส่วนเรื่องแคมเปญ ทาง Loops บอกให้ “เปิดแคมเปญในแดชบอร์ดเพื่อเผยแพร่และส่ง”
เซิร์ฟเวอร์แบบโฮสต์นี้เปิดให้ใช้งานทั่วไปแล้ว คุณต้องติดตั้งแพ็กเกจ เลือกขอบเขต API ของแพ็กเกจ แล้วเชื่อมต่อด้วย ID ของ tenant และ ID ไคลเอนต์ของคุณ เอเจนต์จะได้สิทธิ์เฉพาะส่วนที่ขอบเขตของแพ็กเกจกับสิทธิ์ของคุณซ้อนทับกัน เครื่องมือแต่ละรายการมีป้ายกำกับเป็น Destructive, Asynchronous, Read-only หรือ Open-world และการเรียกใช้จะนับรวมในขีดจำกัด API รายปีของคุณ
Resend เปิดตัวเซิร์ฟเวอร์ระยะไกลพร้อมกับแพ็กเกจโอเพนซอร์ส resend-mcp ซึ่งในโค้ดมีการลงทะเบียนเครื่องมือ 106 รายการ รวมถึง send-email, send-batch-emails และ send-broadcast เครื่องมือลบจะบอกโมเดลว่า “ต้อง (MUST) ตรวจสอบกับผู้ใช้อีกครั้ง” แต่เซิร์ฟเวอร์ไม่ได้บังคับใช้ข้อนี้ ทั้งนี้ send-email รับ idempotencyKey ด้วย
เซิร์ฟเวอร์ทางการรันผ่าน npx -y @activecampaign/postmark-mcp เครื่องมือ 24 รายการซึ่งมีคำอธิบายประกอบว่าเป็นแบบอ่านอย่างเดียว แบบทำลายข้อมูล (destructive) หรือแบบได้ผลเหมือนเดิม (idempotent) ครอบคลุมการส่ง (สูงสุด 500 ฉบับต่อชุด) เทมเพลต การวินิจฉัยปัญหา อีเมลตีกลับ การระงับการส่ง และเว็บฮุก Postmark ขอให้คุณตรวจสอบว่าใช้รีโพสิทอรีทางการ ซึ่งมีเหตุผลรองรับ: ในเดือนกันยายน 2025 แพ็กเกจ npm postmark-mcp ที่ไม่ใช่ของทางการได้คัดลอกอีเมลขาออกทุกฉบับไปยังที่อยู่ภายนอกตั้งแต่เวอร์ชัน 1.0.16
เซิร์ฟเวอร์ระยะไกลของ ActiveCampaign มีเครื่องมือราว 50 รายการ (ผู้ติดต่อ, แท็ก, รายชื่อ, ดีล, ออบเจ็กต์ที่กำหนดเอง, update_campaign_message, add_contact_to_automation) และไม่มีเครื่องมือส่งแคมเปญ
Transactional MCP ของ Mailchimp ที่ https://mandrillapp.com/mcp “ทำได้เหมือนที่ API ของเราทำได้อยู่แล้ว” รวมถึงการส่ง ส่วนเซิร์ฟเวอร์ Marketing MCP “ค้นหาในเอกสาร ไม่ใช่ในบัญชี Mailchimp ของคุณ” และหากใช้ตัวเชื่อมต่อสำหรับ Claude คุณจะต้อง “เข้าไปในบัญชี Mailchimp ของคุณเพื่อทำแคมเปญให้เสร็จและส่ง”
The State of Email ฉบับเดือนกันยายนของเราระบุว่า Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops และ Intuit Mailchimp เปิดตัวหรือประกาศการเข้าถึงสำหรับเอเจนต์ระหว่างวันที่ 12 สิงหาคมถึง 29 กันยายน ทุกรายยกเว้น Loops และ Intuit Mailchimp มีเซิร์ฟเวอร์ MCP สำหรับอีเมลการตลาดที่ใช้งานได้อยู่แล้ว สิ่งที่ใหม่คือ ตัวเชื่อมต่อสำหรับ Claude ของ Loops, จำนวนเครื่องมือและการแสดงตัวอย่าง SQL ของ Klaviyo, เครื่องมือวิเคราะห์ของ Customer.io, การตั้งเวลาส่งอีเมลการตลาดของ HubSpot, ตัวเชื่อมต่ออย่างเป็นทางการของ Brevo และ beehiiv, การประกาศ Headless Marketing ของ Salesforce, Operator Connect ของ Braze และตัวเชื่อมต่อของ Intuit Mailchimp ใน Perplexity Computer
จำนวนเครื่องมือมักได้ขึ้นข่าวประชาสัมพันธ์ แต่บอกอะไรคุณได้น้อยที่สุด
OAuth ผูกเอเจนต์ไว้กับบุคคลหนึ่งและให้เอเจนต์สืบทอดสิทธิ์ของคนนั้น (Braze, Customer.io, beehiiv และ Brew ระบุเรื่องนี้ไว้ในเอกสารอย่างชัดเจน) สิทธิ์เข้าถึงจึงสิ้นสุดเมื่อคนนั้นออกจากองค์กร ส่วนคีย์ API ที่อยู่บนแล็ปท็อปไม่ได้เป็นของใคร และมักมีสิทธิ์มากกว่าที่งานต้องการ ให้ใช้คีย์กับงานอัตโนมัติที่ทำงานโดยไม่มีคนดูแล (headless) เท่านั้น และจำกัดขอบเขตสิทธิ์ไว้
หากเอเจนต์เข้าถึงกลุ่มเป้าหมายจริงได้ แพลตฟอร์มบังคับให้มีคนอนุมัติในขั้นตอนที่ผูกกับการดำเนินการนั้นแบบตรงตัวหรือไม่? การยืนยันที่โมเดลผ่านไปได้เองด้วยการตั้งค่า confirm: true ไม่ได้ตรวจอะไรเลย ดีปลิงก์ของ Kit ทำให้มีคนอยู่ในวงจรการตัดสินใจฝั่งเซิร์ฟเวอร์ โดยจะไม่มีอะไรเกิดขึ้นจนกว่าจะมีคนคลิก “Confirm” ใน Kit ส่วน ID ยืนยันแบบใช้ครั้งเดียวของ Brew ก็บังคับใช้โดยเซิร์ฟเวอร์เช่นกัน แต่พิสูจน์ได้ในขอบเขตที่แคบกว่า คือป้องกันไม่ให้เอเจนต์เปลี่ยนผู้รับหรือเนื้อหาหลังดูตัวอย่างแล้ว หรือเรียกการส่งซ้ำ เอเจนต์ได้รับ ID นี้เอง การที่มีคนดูจริงหรือไม่จึงขึ้นอยู่กับว่าไคลเอนต์ของคุณแสดงหน้าต่างขออนุมัติหรือเปล่า ส่วนรายอื่น ๆ อาศัยข้อกำหนด MCP ซึ่งระบุว่าไคลเอนต์ “ควร (SHOULD)” แสดงหน้าต่างขอการยืนยัน เป็นคำแนะนำที่ดี แต่ไม่มีการบังคับใช้
เอเจนต์มักลองส่งคำขอใหม่ และหากระบบไม่รู้ว่าคำขอที่มาหลังหมดเวลาเป็นการลองใหม่ ผลก็คือการส่งครั้งที่สอง ให้มองหาคีย์ idempotency สำหรับการส่ง (Resend, Brew), การล็อกแบบ optimistic สำหรับการแก้ไข (การตรวจรีวิชันของ Loops) หรือคำอธิบายประกอบ idempotentHint (Postmark) เราจะไม่ยอมให้เซิร์ฟเวอร์ที่ไม่มีสิ่งเหล่านี้เลยส่งอีเมล
เอเจนซีต้องรู้ว่าการเรียกแต่ละครั้งไปตกที่บัญชีไหน Braze ส่งเวิร์กสเปซไปกับทุกคำขอ และเตือนว่าเอเจนต์ “อาจเลือกเวิร์กสเปซที่ต่างจากที่คุณตั้งใจไว้” ส่วน Klaviyo และ beehiiv ใช้ตัวเชื่อมต่อ 1 ตัวต่อบัญชี และ Brew ผูกการเชื่อมต่อระดับแบรนด์ไว้กับแบรนด์เดียว แล้วปฏิเสธการเรียกสำหรับแบรนด์อื่นด้วย BRAND_SCOPE_MISMATCH
ลูปการทำงานของเอเจนต์ใช้ขีดจำกัด API ที่สืบทอดมาจนหมดได้อย่างรวดเร็ว Kit และ Loops เผยแพร่ขีดจำกัดของตัวเองไว้ (ดูคำถามที่พบบ่อย) และ Salesforce นับการเรียก MCP รวมในโควตารายปีของคุณ สำหรับรายอื่น ให้วางแผนตามขีดจำกัด API ปกติ
นิยามของเครื่องมือทุกรายการกินพื้นที่บริบท และโมเดลเลือกได้แย่ลงเมื่อรายการยาว เครื่องมือกว่า 260 รายการจึงไม่ได้ดีกว่า 3 รายการเสมอไป นี่คือเหตุผลที่ Klaviyo มี core-tools-only และ Brevo มีเอนด์พอยต์แยกตามโมดูล อ่านคำอธิบายเครื่องมือสักสองสามรายการก่อน คำอธิบายที่ดีจะบอกว่าเครื่องมือนั้นมีต้นทุนเท่าไร และเมื่อไรที่ไม่ควรใช้
ถือว่าผลลัพธ์จากเครื่องมือทุกรายการเป็นอินพุตที่เชื่อถือไม่ได้ LLM01 ของ OWASP เรียกสิ่งนี้ว่า prompt injection ทางอ้อม คือเนื้อหาจากภายนอกที่ “เปลี่ยนพฤติกรรมของโมเดลในแบบที่ไม่ได้ตั้งใจหรือไม่คาดคิด” คำสั่งที่มีคนพิมพ์ไว้ในฟิลด์ชื่อของผู้รับข่าวสารจะไปโผล่ในพรอมต์ของเอเจนต์คุณ แฟล็กเนื้อหาที่ผู้ใช้สร้างของ Klaviyo จึงมีไว้สำหรับกรณีนี้
ให้สิทธิ์น้อยที่สุดเท่าที่งานต้องใช้ เริ่มจากแบบอ่านอย่างเดียว Salesforce เตือนว่า “คุณอาจย้อนกลับการเปลี่ยนแปลงไม่ได้” และแนวทางด้านความปลอดภัยของโปรเจกต์ MCP ระบุว่าการขอขอบเขตสิทธิ์กว้าง ๆ ไว้ตั้งแต่ต้นจะทำให้ความเสียหายหนักขึ้นเมื่อโทเค็นรั่วไหล
ให้มีคนอนุมัติทุกอย่างที่ส่งอีเมลถึงผู้คน ตั้งให้ไคลเอนต์ถามก่อนการเขียนทุกครั้ง แม้แต่กับเซิร์ฟเวอร์ที่มีการตรวจของตัวเอง ข้อกำหนดระบุว่าไคลเอนต์ “ต้อง (MUST) ถือว่าคำอธิบายประกอบของเครื่องมือเชื่อถือไม่ได้ เว้นแต่จะมาจากเซิร์ฟเวอร์ที่เชื่อถือได้”
ติดตั้งเฉพาะแพ็กเกจทางการ แพ็กเกจลอกเลียนแบบของ Postmark ปล่อยโค้ดที่สะอาดออกมาก่อนถึง 15 เวอร์ชัน ให้เลือกใช้ URL แบบโฮสต์เป็นหลัก ส่วนเซิร์ฟเวอร์ในเครื่อง ให้ตรึงเวอร์ชันและใช้รีโพสิทอรีที่ผู้ให้บริการลิงก์ไว้
รู้วิธีเพิกถอนสิทธิ์ ผู้ดูแลของ Braze เพิกถอนโทเค็นทั้งหมดได้ในครั้งเดียว ผู้ใช้ Customer.io เพิกถอนเซสชันของตัวเองได้ และ Brew แสดงรายการการเชื่อมต่อ OAuth ไว้ที่ “การตั้งค่า” แล้วเลือก “MCP” หาหน้านั้นให้เจอตั้งแต่ตอนนี้ ส่วนกฎสำหรับผู้ส่ง ดูได้ที่สิ่งที่ยังต้องทำตามเมื่อเอเจนต์ส่งอีเมลแทนคุณ
เชื่อมต่อกับ https://brew.new/api/mcp ด้วย OAuth 2.1 สำหรับแบรนด์เดียวหรือทั้งองค์กร หรือใช้คีย์ API ระดับแบรนด์หรือระดับองค์กร แคตตาล็อกมีเครื่องมือ 88 รายการ พร้อมคำอธิบายประกอบ readOnlyHint และ destructiveHint
บนการเชื่อมต่อผ่าน OAuth และการเชื่อมต่อระดับองค์กร การเรียกที่ส่งอีเมลถึงผู้คนหรือลบข้อมูลผู้ติดต่อจะส่งคืน confirmation_required ก่อน พร้อมตัวอย่างดีไซน์ ผู้รับ ระบบอัตโนมัติ หรือที่อยู่อีเมลที่เกี่ยวข้อง เมื่อเรียกซ้ำพร้อม confirmed: true และ confirmation_id ที่ได้รับกลับมา การเรียกนั้นจึงจะทำงาน ตามเอกสารการยืนยันตัวตน ID นี้ใช้ได้กับอาร์กิวเมนต์ชุดนั้นแบบตรงตัว จากการเชื่อมต่อเดียวกัน ภายใน 15 นาที และใช้ได้ครั้งเดียว โดยครอบคลุม send_email, การเริ่ม run_automation จริง, fire_trigger_event ทุกครั้ง, การเผยแพร่ผ่าน save_automation และ delete_contacts ต้องเข้าใจให้ชัดว่าสิ่งนี้รับประกันอะไร: เซิร์ฟเวอร์แยกไม่ออกว่าการอนุมัติมาจากคนหรือจากตัวเอเจนต์เอง จึงควรใช้คู่กับไคลเอนต์ที่ถามก่อนเรียกใช้เครื่องมือที่เขียนข้อมูล เครื่องมือที่เขียนข้อมูลยังรับ idempotency_key ซึ่งใช้ร่วมกับเฮดเดอร์ Idempotency-Key ของ REST และเมื่อ send_email รับประกันการกันส่งซ้ำไม่ได้ ก็จะคืนรหัส 503 ที่ลองใหม่ได้ แทนที่จะเสี่ยงส่งซ้ำ
การเชื่อมต่อด้วยคีย์ API ระดับแบรนด์จะข้ามด่านนี้ไป จึงควรให้ไคลเอนต์หรือโค้ดของคุณถามก่อนเอง ผู้ติดต่อเข้ามาทาง REST API, การนำเข้า CSV หรือการเชื่อมต่อ ทั้งนี้ Brew ทำเฉพาะอีเมล ส่วนโค้ดทริกเกอร์สำหรับใช้งานจริงควรอยู่บน REST API (MCP กับ REST) และหากต้องการเปรียบเทียบฟีเจอร์ ดูบทสรุปเครื่องมือ MCP ฉบับก่อนหน้าของเรา
ณ วันที่ 9 ตุลาคม 2026 ได้แก่ Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional และ Brew ส่วนเซิร์ฟเวอร์ของ Mailchimp Marketing ทำได้เพียงค้นหาเอกสาร โดยการเข้าถึงบัญชีต้องทำผ่านตัวเชื่อมต่อสำหรับ Claude
ได้ในหลายแพลตฟอร์ม Klaviyo, Customer.io (เมื่อมี write:live), Kit, Resend, Brew และ HubSpot (ตามบันทึกการเปลี่ยนแปลงเดือนกันยายน) เปิดให้ใช้การดำเนินการส่งหรือตั้งเวลาส่ง ขณะที่ beehiiv ไม่ส่งผ่าน MCP ส่วน Loops ส่งแคมเปญจากแดชบอร์ด และตัวเชื่อมต่อสำหรับ Claude ของ Brevo บันทึกได้เพียงฉบับร่าง
สำหรับการใช้งานโดยคน ให้ใช้ OAuth เพราะโทเค็นเป็นของผู้ใช้คนหนึ่ง สืบทอดสิทธิ์ของผู้ใช้คนนั้น และเพิกถอนได้โดยไม่ต้องเปลี่ยนคีย์ที่ใช้ร่วมกันใหม่ ส่วนงานที่ทำงานโดยไม่มีคนดูแล (headless) ให้เอเจนต์แต่ละตัวมีคีย์ของตัวเองที่จำกัดขอบเขตไว้แคบ ๆ
เชื่อมต่อแบบอ่านอย่างเดียวหรือแบบร่างได้อย่างเดียว และกำหนดให้ไคลเอนต์ขออนุมัติทุกครั้งที่จะเขียนข้อมูล เลือกแพลตฟอร์มที่บังคับให้มีคนอนุมัติอย่าง Kit หรือผูกการยืนยันไว้กับการดำเนินการแบบตรงตัวอย่าง Brew และส่งไปยังรายชื่ออินบ็อกซ์ทดสอบก่อนทุกครั้ง
มีไม่กี่รายที่เผยแพร่ตัวเลขเฉพาะสำหรับ MCP โดย Kit อนุญาต 120 คำขอต่อนาทีต่อโทเค็น, API เนื้อหาของ Loops อนุญาต 60 คำขอต่อ 60 วินาทีต่อทีม และ Salesforce นับการเรียก MCP รวมในขีดจำกัด API รายปีของคุณ สำหรับรายอื่น ให้ถือว่าใช้ขีดจำกัด API ปกติ

