
Trasforma le email in fatturato con Brew.
Il confronto tra i server MCP di 14 piattaforme email al 9 ottobre 2026: hosting, OAuth o chiavi API, accesso in scrittura e chi deve approvare un invio.

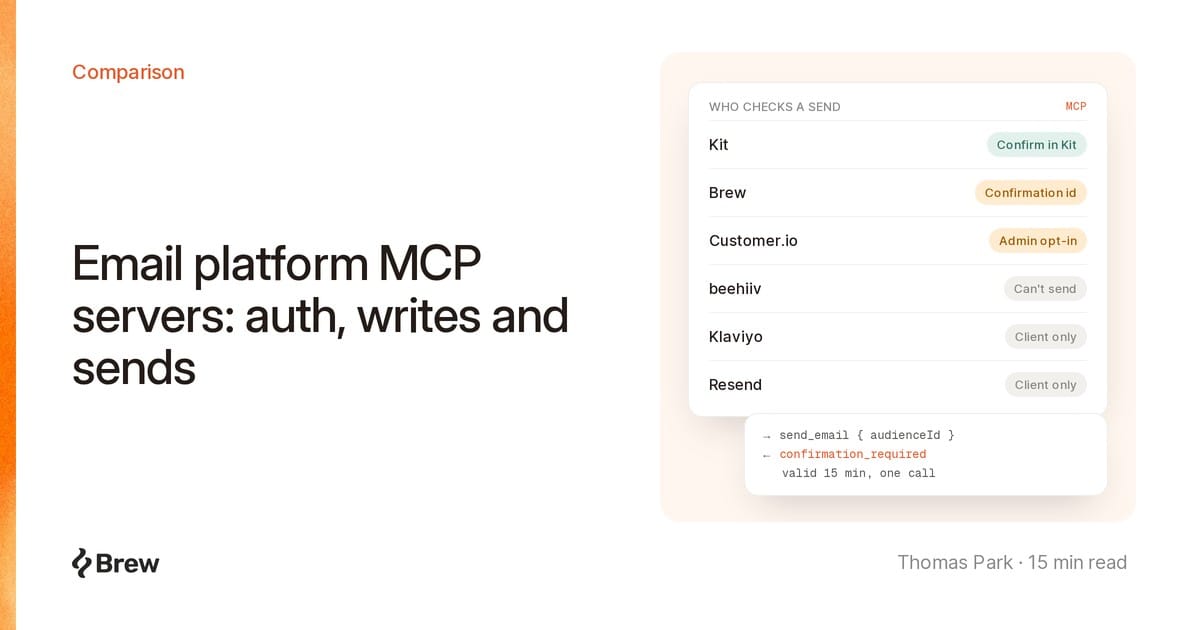
Il server MCP di una piattaforma email è un endpoint che espone le azioni della piattaforma (leggere un report, modificare un modello, inviare una campagna) come strumenti che un client IA come Claude, ChatGPT o Cursor può richiamare. Quasi tutti i grandi ESP ne hanno uno. Le vere differenze stanno in cosa può modificare un agente e in chi approva un invio.
Qui sotto trovi, per ogni piattaforma, dove gira il server, come si autentica, cosa può scrivere e inviare e cosa si frappone tra l’agente e la tua lista. Verifica effettuata il 9 ottobre 2026. Brew ha un proprio server MCP, quindi le schede dei concorrenti si attengono alla documentazione citata nei link.
read-only=true di Klaviyo, gli endpoint per modulo di Brevo, la sola lettura predefinita di Customer.io.“Remoto” significa che lo ospita il fornitore; “locale” significa che esegui tu un pacchetto. La colonna sulle protezioni riguarda solo ciò che la piattaforma impone.
| Piattaforma | Server | Autenticazione | Cosa può scrivere l’agente | Può inviare? | Protezione sugli invii lato piattaforma | Attivo da |
|---|---|---|---|---|---|---|
| Brew | Remoto, brew.new/api/mcp |
OAuth 2.1 o chiave API | Design, automazioni, pubblici, domini | Campagne, test, attivazioni dei trigger | ID di conferma sui collegamenti OAuth e a livello di organizzazione | Giugno 2026 |
| Klaviyo | Remoto mcp.klaviyo.com/mcp, o locale |
OAuth (remoto), chiave privata (locale) | Campagne, flussi, modelli, profili | Sì, send_campaign |
Flag opzionale read-only=true |
Remoto in GA dal 20 ago 2025 |
| HubSpot | Remoto mcp.hubspot.com |
OAuth con PKCE tramite un tuo connettore | Record del CRM, bozze di email, pagine | Programmazione e pubblicazione (changelog del 15 set 2026) | Permessi utente, audit log | In GA dal 13 apr 2026 |
| Braze | Remoto, URL per USA e UE | OAuth con accesso alla dashboard | Modelli, Content Blocks, cataloghi | Solo API delle campagne in beta | Interruttore dell’admin più permesso per utente, disattivati di default | Remoto dal 23 lug 2026 |
| Customer.io | Remoto, URL per USA e UE | OAuth con ambiti | Bozze (write), dati live (write:live) |
Con write:live |
Sola lettura di default; le modifiche live richiedono l’attivazione da parte di un admin | Nelle note di rilascio del 7 ott 2025 |
| Brevo | Remoto mcp.brevo.com |
Token MCP (chiave API) | Campagne email, SMS e WhatsApp, contatti, CRM | Documentato per SMS e WhatsApp | Endpoint per modulo | 14 ott 2025 (accesso anticipato) |
| Kit | Remoto app.kit.com/mcp |
OAuth | Iscritti, broadcast, sequenze, pagine | Sì | Invii ed eliminazioni confermati in Kit | 19 mag 2026 |
| beehiiv | Remoto mcp.beehiiv.com/mcp |
OAuth | Bozze, modelli, segmenti, automazioni | No | Pubblicazione e attivazione restano nell’app | 24 mar 2026 |
| Loops | Remoto mcp.loops.so |
OAuth | Contatti, campagne, workflow, contenuti | Transazionali ed eventi | Campagne inviate dalla dashboard | Connettore per Claude dal 12 ago 2026 |
| Salesforce MCE | Remoto, URL per tenant | OAuth tramite gli ambiti del pacchetto installato | Estensioni dati, percorsi, contenuti | Transazionali; pubblicazione dei percorsi | Ambiti del pacchetto più permessi utente | In GA da giugno 2026 |
| Resend | Remoto mcp.resend.com/mcp, o locale |
OAuth o chiave API | Email, broadcast, automazioni, modelli | Sì | Solo approvazione nel client; chiave di idempotenza sugli invii | Remoto dal 7 lug 2026 |
| Postmark | Solo locale (npm) | Token del server | Invii, modelli, esclusioni, webhook | Sì | Solo annotazioni degli strumenti | Pacchetto npm dal 26 nov 2025 |
| ActiveCampaign | Remoto, URL per account | Accesso e approvazione | Contatti, liste, trattative, contenuti delle campagne | Nessuno strumento di invio elencato | Non documentata | Non indicato |
| Mailchimp | Transactional: mandrillapp.com/mcp |
Chiave API | API Transactional | Transactional: sì | Gruppo di permessi della chiave | Non indicato |
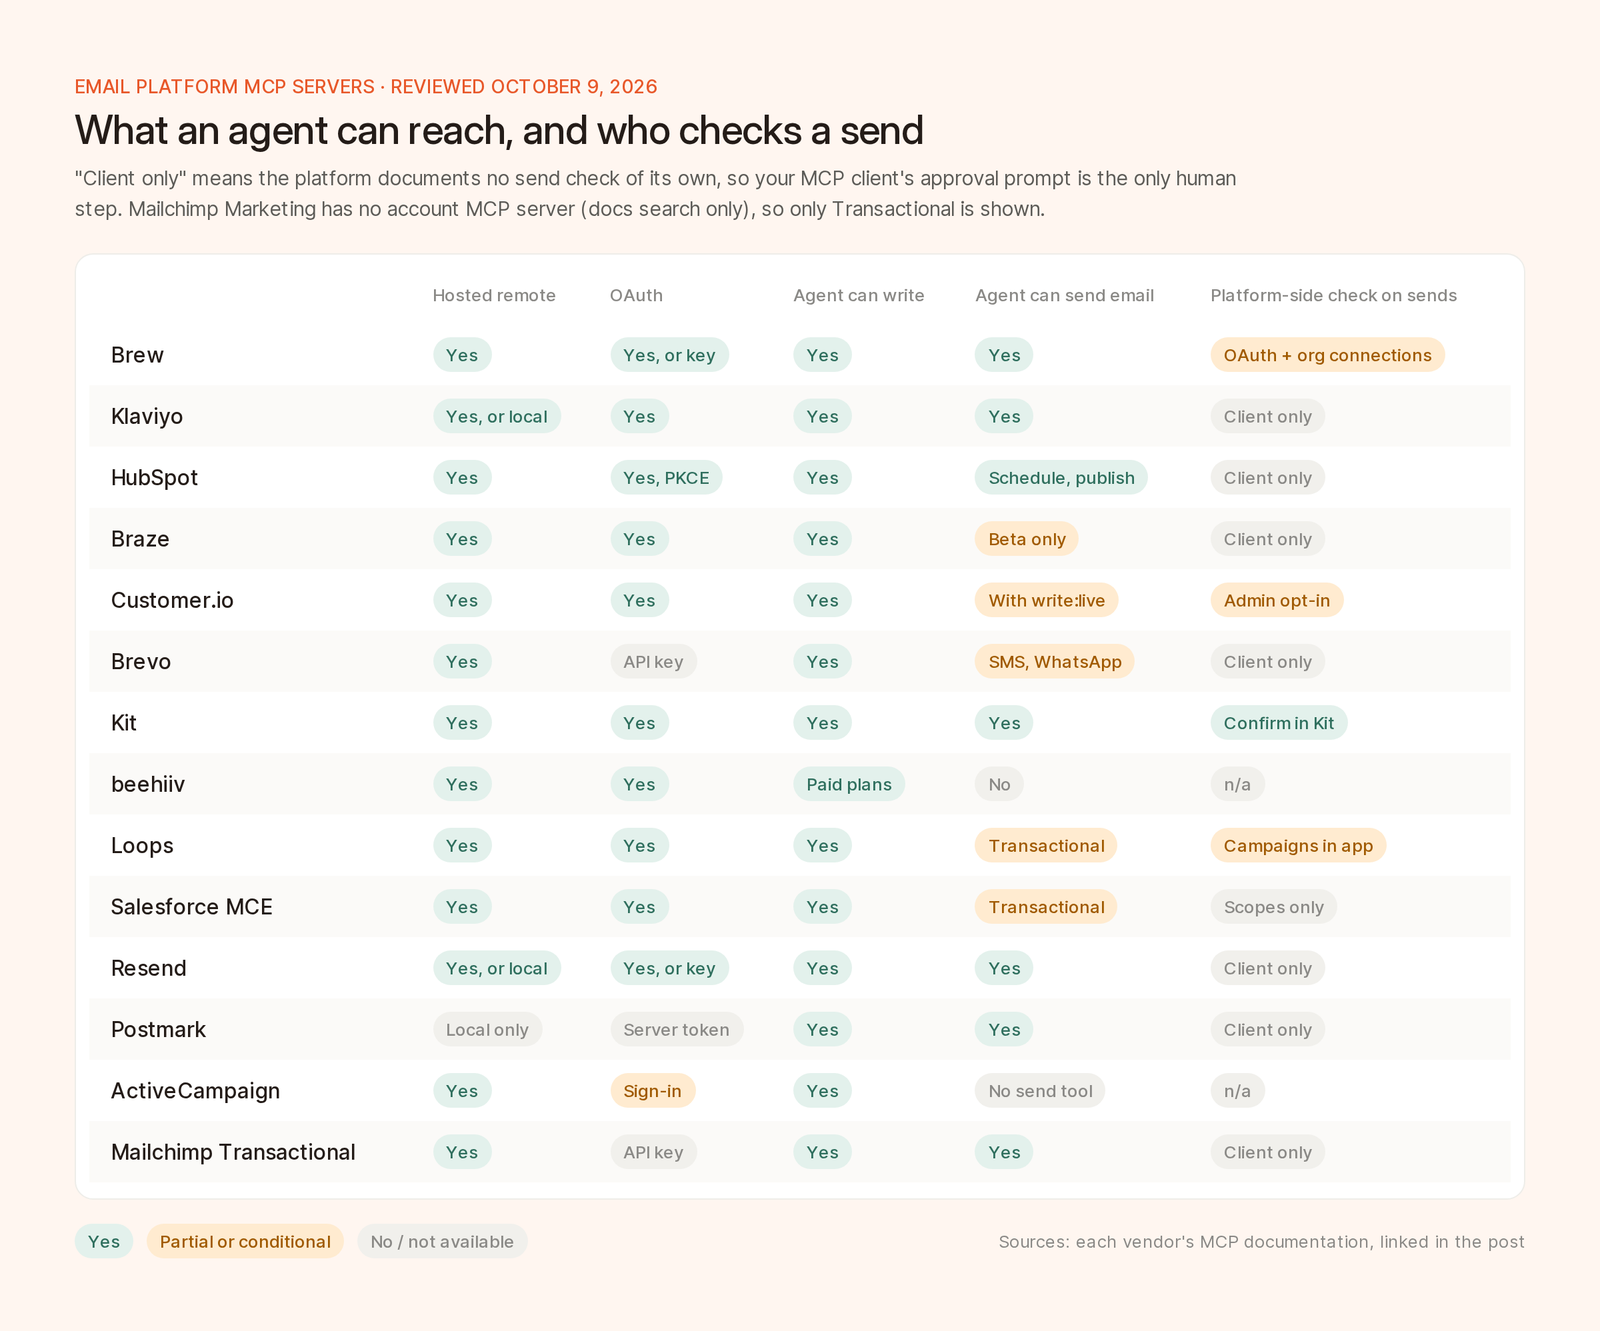
La tabella in cinque domande. Verde significa sì, grigio no, ambra parziale o condizionato.
La guida al collegamento consiglia il server remoto (OAuth, registrazione dinamica del client) rispetto a quello locale, uvx klaviyo-mcp-server@latest. La parte migliore sono i parametri della query: read-only=true elimina gli strumenti di scrittura, disable-tools-with-user-generated-content=true rimuove gli strumenti che leggono i dati di profili ed eventi, toolsets=campaigns:read limita gli strumenti agli ambiti API elencati e core-tools-only=true riduce l’elenco a circa 40. L’elenco degli strumenti include create_campaign, send_campaign e cancel_campaign_send. Il 9 settembre 2026, al K:BOS, Klaviyo ha annunciato “oltre 260 strumenti MCP”.
Il server remoto richiede un connettore MCP creato nell’area Development. Gli ambiti dipendono dagli strumenti disponibili al momento dell’installazione e da ciò che l’utente autorizza. La documentazione elenca “creare e aggiornare bozze di email”, e il changelog Fall 2026 del 15 settembre aggiunge “configurare i dettagli di invio, programmare, pubblicare”. Le modifiche alla configurazione vengono “attribuite nell’Audit Log”.
Il server remoto ha sostituito uno locale dell’agosto 2025. La guida alla configurazione ha le regole di accesso più rigide di questo confronto: oltre all’interruttore dell’admin, gli utenti devono avere il permesso “Use MCP Server”, e un admin può revocare tutti i token MCP in una volta. Gli strumenti coprono statistiche, modelli, Content Blocks, cataloghi e segmenti, senza dati dei profili utente. La creazione di campagne e launch_campaign sono disponibili solo in beta.
Il server raggiunge per intero le API Journeys e Data Pipelines con tre strumenti, cio_read_api, cio_write_api e cio_delete_api, tutti con anteprime in simulazione (dry run). La divisione per verbo permette a un client di approvare automaticamente le letture e di chiedere conferma prima delle scritture. write:live, necessario per inviare, funziona solo dopo che un admin ha attivato “Allow MCP to edit live data”.
Il server accetta come token Bearer una chiave API con l’opzione MCP selezionata. L’endpoint principale riunisce 27 moduli; ognuno ha anche un endpoint proprio, come /v1/brevo_contacts/mcp, perché meno strumenti “possono migliorare la qualità delle risposte”. I moduli SMS e WhatsApp “creano e inviano”; quello email può “creare e gestire”. Il connettore di Brevo per Claude, lanciato il 28 settembre 2026, salva solo bozze: “Invio, programmazione ed eliminazione restano nelle tue mani, in Brevo”.
Il server MCP di Kit, incluso nei piani a pagamento, ricalca uno a uno l’API v4, con un limite di 120 richieste al minuto per token. L’articolo di supporto elenca oltre 65 strumenti e la protezione sugli invii più concreta di questo confronto. Per “inviare un Broadcast, eliminare una Email Sequence, disiscrivere un iscritto, attivare un webhook”, il server restituisce un deep link, e non succede nulla finché non fai clic su Confirm in Kit.
Il 16 giugno i piani a pagamento hanno ottenuto l’accesso in scrittura. L’articolo di supporto è netto: le bozze “devono essere pubblicate dall’app”, le automazioni “devono essere attivate nell’app” e “L’invio di post tramite l’MCP al momento non è disponibile”. Per gli invii in produzione rimanda all’API con versioni, dato che l’MCP “non ha una versione fissa”.
Il server di Loops gestisce contatti, liste, eventi, campagne, workflow e contenuti, e invia le email transazionali pubblicate. Il changelog del 12 agosto ha aggiunto “scritture dei Workflow sicure rispetto alle revisioni”: ogni scrittura riporta la revisione letta per ultima, e Loops la rifiuta se nel frattempo il workflow è cambiato. Altri server dovrebbero copiare questa soluzione. Per le campagne, Loops dice di “aprire la campagna nella dashboard per pubblicarla e inviarla”.
Il server ospitato è in disponibilità generale. Installi un pacchetto, ne scegli gli ambiti API e ti colleghi con il tuo tenant ID e il tuo client ID. L’agente ottiene l’intersezione tra gli ambiti del pacchetto e i tuoi permessi. Gli strumenti sono etichettati come Destructive, Asynchronous, Read-only o Open-world, e le chiamate vengono conteggiate nel tuo limite annuale di chiamate API.
Resend ha lanciato il suo server remoto insieme al pacchetto open source resend-mcp. Il codice registra 106 strumenti, tra cui send-email, send-batch-emails e send-broadcast. Gli strumenti di eliminazione dicono al modello che “DEVE ricontrollare con l’utente”, ma il server non lo impone. send-email accetta un idempotencyKey.
Il server ufficiale si avvia con npx -y @activecampaign/postmark-mcp. I suoi 24 strumenti, annotati come di sola lettura, distruttivi o idempotenti, coprono invii (500 per lotto), modelli, diagnostica, rimbalzi, esclusioni e webhook. Postmark ti chiede di verificare che il repository sia quello ufficiale, e a ragione: a settembre 2025, a partire dalla versione 1.0.16, un pacchetto npm non ufficiale chiamato postmark-mcp copiava ogni email in uscita verso un indirizzo esterno.
Il server remoto di ActiveCampaign ha circa 50 strumenti (contatti, tag, liste, trattative, oggetti personalizzati, update_campaign_message, add_contact_to_automation) e nessuno strumento per inviare campagne.
Il server MCP Transactional di Mailchimp, all’indirizzo https://mandrillapp.com/mcp, “rispecchia ciò che la nostra API sa già fare”, invio compreso. Il server MCP Marketing “cerca nella documentazione, non nel tuo account Mailchimp”, e con il connettore per Claude “passi al tuo account Mailchimp per completare e inviare la campagna”.
Il nostro State of Email di settembre indicava Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops e Intuit Mailchimp tra le piattaforme che, tra il 12 agosto e il 29 settembre, avevano rilasciato o annunciato un accesso per agenti. Tutte tranne Loops e Intuit Mailchimp avevano già un server MCP funzionante per l’email di marketing. Le novità erano queste: il connettore di Loops per Claude, il numero di strumenti e l’anteprima SQL di Klaviyo, gli strumenti di analisi di Customer.io, la programmazione delle email di marketing di HubSpot, i connettori ufficiali di Brevo e beehiiv, l’annuncio di Headless Marketing da parte di Salesforce, Operator Connect di Braze e il connettore di Intuit Mailchimp in Perplexity Computer.
Il numero di strumenti finisce nei comunicati stampa, ma è il dato che dice meno.
OAuth lega l’agente a una persona di cui eredita i permessi (Braze, Customer.io, beehiiv e Brew lo documentano esplicitamente), quindi l’accesso termina quando quella persona se ne va. Una chiave API su un laptop non appartiene a nessuno e di solito concede più accessi di quanti ne servano. Usa le chiavi solo per i processi headless, con ambiti limitati.
Se l’agente può raggiungere un pubblico reale, la piattaforma impone un intervento umano legato all’azione esatta? Una conferma che il modello supera impostando da solo confirm: true non controlla nulla. Il deep link di Kit coinvolge una persona lato server: non succede nulla finché qualcuno non fa clic su Confirm in Kit. Anche l’ID di conferma monouso di Brew è imposto dal server, ma dimostra qualcosa di più limitato: impedisce all’agente di cambiare i destinatari o il contenuto dopo l’anteprima, o di ripetere l’invio. L’ID lo riceve l’agente stesso, quindi il fatto che una persona abbia davvero controllato dipende dal tuo client, che deve mostrare la richiesta di conferma. Gli altri si affidano alla specifica MCP, secondo cui i client “DOVREBBERO” mostrare richieste di conferma. Un buon consiglio, che però nessuno impone.
Gli agenti ripetono le richieste, e un nuovo tentativo non riconosciuto dopo un timeout significa un secondo invio. Cerca una chiave di idempotenza sugli invii (Resend, Brew), il blocco ottimistico sulle modifiche (i controlli delle revisioni di Loops) o l’annotazione idempotentHint (Postmark). Noi non lasceremmo inviare un server che non ha nessuna di queste protezioni.
Le agenzie devono sapere su quale account agisce una chiamata. Braze passa il workspace a ogni richiesta e avverte che un agente “potrebbe selezionare un workspace diverso da quello che intendevi”. Klaviyo e beehiiv usano un connettore per account. Brew lega un collegamento di brand a un solo brand e rifiuta le chiamate per gli altri con BRAND_SCOPE_MISMATCH.
I cicli degli agenti consumano in fretta i limiti API ereditati. Kit e Loops pubblicano i loro (vedi le domande frequenti), e Salesforce conteggia le chiamate MCP nella tua quota annuale. Negli altri casi, regolati sul normale limite dell’API.
Ogni definizione di strumento consuma contesto, e i modelli scelgono peggio da elenchi lunghi, quindi oltre 260 strumenti non sono automaticamente meglio di tre. Da qui il core-tools-only di Klaviyo e gli endpoint per modulo di Brevo. Leggi prima qualche descrizione: quelle buone dicono quanto costa uno strumento e quando non usarlo.
Tratta ogni risultato di uno strumento come input non attendibile. L’LLM01 di OWASP la chiama prompt injection indiretta: contenuti esterni che “alterano il comportamento del modello in modi non voluti o inattesi”. Un’istruzione scritta nel campo del nome di un iscritto finisce nel prompt del tuo agente. Il flag di Klaviyo sui contenuti generati dagli utenti esiste proprio per questo.
Concedi il privilegio minimo necessario. Inizia in sola lettura. Salesforce avverte che “potresti non riuscire ad annullare le modifiche”, e le linee guida sulla sicurezza del progetto MCP osservano che ambiti ampi concessi fin dall’inizio aggravano le conseguenze di un token trapelato.
Richiedi l’intervento di una persona per tutto ciò che invia email. Fai in modo che il client chieda conferma prima di ogni scrittura, anche sui server con controlli propri. La specifica dice che i client “DEVONO considerare non attendibili le annotazioni degli strumenti, a meno che non provengano da server attendibili”.
Installa solo pacchetti ufficiali. Il pacchetto che imitava Postmark ha pubblicato codice pulito per le prime 15 versioni. Preferisci gli URL ospitati; per i server locali, fissa la versione e usa il repository indicato dal fornitore.
Sappi come revocare l’accesso. Gli admin di Braze revocano tutti i token in una volta, gli utenti di Customer.io le proprie sessioni, e Brew elenca i collegamenti OAuth in Impostazioni, poi MCP. Trova quella pagina adesso. Per le regole sui mittenti, leggi cosa vale ancora quando è un agente a inviare le tue email.
Collegati a https://brew.new/api/mcp con OAuth 2.1 per un solo brand o per l’intera organizzazione, oppure con una chiave API di brand o di organizzazione. Il catalogo conta 88 strumenti, annotati con readOnlyHint e destructiveHint.
Sui collegamenti OAuth e a livello di organizzazione, una chiamata che invia email alle persone o rimuove dati dei contatti restituisce prima confirmation_required, con l’anteprima del design, i destinatari, l’automazione o gli indirizzi. Ripetila con confirmed: true e il confirmation_id restituito, e viene eseguita. Secondo la documentazione sull’autenticazione, l’ID vale per quegli argomenti esatti, dallo stesso collegamento, per 15 minuti e una sola volta. Copre send_email, gli avvii reali di run_automation, ogni fire_trigger_event, la pubblicazione tramite save_automation e delete_contacts. Attenzione a cosa garantisce davvero: il server non sa distinguere l’approvazione di una persona da quella dell’agente stesso, quindi abbinalo a un client che chieda conferma prima di eseguire gli strumenti di scrittura. Gli strumenti di scrittura accettano anche un idempotency_key, condiviso con l’header REST Idempotency-Key, e quando send_email non può garantire la deduplicazione restituisce un errore 503 che si può riprovare, invece di rischiare un doppio invio.
I collegamenti con una chiave API di brand saltano questo controllo, quindi fai chiedere conferma al tuo client o al tuo codice. I contatti entrano tramite l’API REST, l’importazione CSV o le integrazioni. Brew gestisce solo l’email. Il codice dei trigger in produzione va sull’API REST (MCP o REST). Per un confronto delle funzionalità, leggi la nostra precedente rassegna sugli strumenti con MCP.
Al 9 ottobre 2026: Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional e Brew. Il server di Mailchimp Marketing cerca solo nella documentazione; l’accesso all’account passa da un connettore per Claude.
Su diverse piattaforme sì. Klaviyo, Customer.io (con write:live), Kit, Resend, Brew e HubSpot (secondo il suo changelog di settembre) espongono azioni di invio o di programmazione. beehiiv non invia tramite MCP, Loops invia le campagne dalla sua dashboard e il connettore di Brevo per Claude salva solo bozze.
Per le persone, OAuth. Il token appartiene a un utente, ne eredita i permessi e può essere revocato senza dover ruotare una chiave condivisa. Per i processi headless, dai a ogni agente una chiave propria con un ambito ristretto.
Collegati in sola lettura o in modalità solo bozze, e richiedi l’approvazione nel client per ogni scrittura. Preferisci piattaforme che impongono un intervento umano, come Kit, o che legano le conferme all’azione esatta, come Brew, e invia sempre prima a una lista di indirizzi di test.
Pochi pubblicano un valore specifico per MCP. Kit consente 120 richieste al minuto per token, l’API dei contenuti di Loops 60 richieste ogni 60 secondi per team, e Salesforce conteggia le chiamate MCP nel tuo limite annuale di API. Altrove, considera validi i normali limiti dell’API.

