
14 e-posta platformunun MCP sunucuları, 9 Ekim 2026 itibarıyla: barındırma, OAuth ya da API anahtarı, yazma erişimi ve gönderimi kimin onaylaması gerektiği.

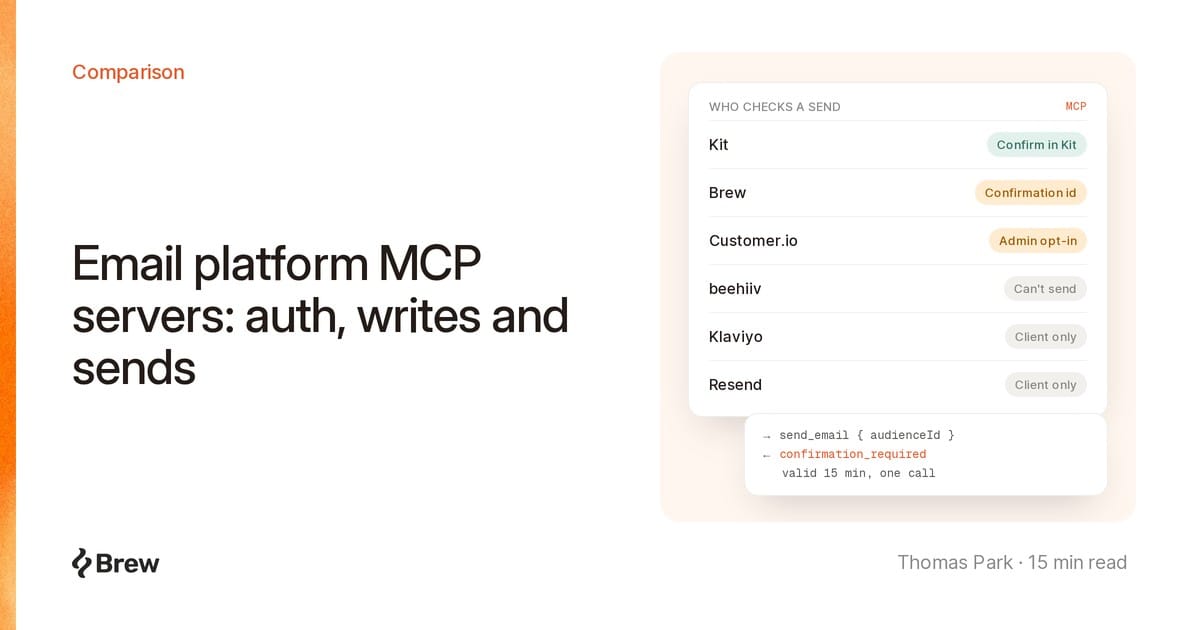
Bir e-posta platformunun MCP sunucusu, platformdaki işlemleri (rapor okumak, şablon düzenlemek, kampanya göndermek) Claude, ChatGPT veya Cursor gibi bir yapay zekâ istemcisinin çağırabileceği araçlar olarak sunan bir uç noktadır. Büyük e-posta sağlayıcılarının (ESP) neredeyse hepsinin bir MCP sunucusu var. Asıl farklar, bir ajanın neleri değiştirebildiğinde ve gönderimi kimin onayladığında ortaya çıkıyor.
Aşağıda her platform için şunları bulacaksınız: sunucunun nerede çalıştığı, kimlik doğrulamayı nasıl yaptığı, neleri yazıp gönderebildiği ve ajan ile listeniz arasında ne durduğu. İnceleme tarihi: 9 Ekim 2026. Brew de kendi MCP sunucusunu sunduğu için rakiplere dair bilgiler yalnızca bağlantısı verilen dokümantasyona dayanıyor.
read-only=true, Brevo’da modül bazında uç noktalar, Customer.io’da varsayılan salt okunur mod.“Uzak”, sunucuyu firmanın barındırdığı; “yerel” ise bir paketi sizin çalıştırdığınız anlamına gelir. Güvenlik önlemi sütunu yalnızca platformun zorunlu tuttuğu önlemleri kapsar.
| Platform | Sunucu | Kimlik doğrulama | Ajanın yazabildikleri | Gönderim yapabilir mi? | Platform tarafındaki gönderim önlemi | Kullanıma açılış |
|---|---|---|---|---|---|---|
| Brew | Uzak, brew.new/api/mcp |
OAuth 2.1 veya API anahtarı | Tasarımlar, otomasyonlar, hedef kitleler, alan adları | Kampanyalar, testler, tetiklemeler | OAuth ve organizasyon bağlantılarında onay kimliği | Haziran 2026 |
| Klaviyo | Uzak mcp.klaviyo.com/mcp veya yerel |
OAuth (uzak), özel anahtar (yerel) | Kampanyalar, akışlar, şablonlar, profiller | Evet, send_campaign |
İsteğe bağlı read-only=true parametresi |
Uzak sunucunun genel kullanıma açılışı: 20 Ağustos 2025 |
| HubSpot | Uzak mcp.hubspot.com |
Kendi bağlayıcınız üzerinden PKCE ile OAuth | CRM kayıtları, e-posta taslakları, sayfalar | Planlama ve yayımlama (15 Eylül 2026 tarihli değişiklik günlüğü) | Kullanıcı izinleri, denetim günlüğü | Genel kullanıma açılış: 13 Nisan 2026 |
| Braze | Uzak, ABD ve AB URL’leri | Braze paneline girişle OAuth | Şablonlar, Content Blocks, kataloglar | Kampanya API’si yalnızca beta aşamasında | Yönetici ayarı ve kullanıcı bazında izin, varsayılan olarak kapalı | Uzak sunucu: 23 Temmuz 2026 |
| Customer.io | Uzak, ABD ve AB URL’leri | İzin kapsamlarıyla OAuth | Taslaklar (write), canlı veriler (write:live) |
write:live ile |
Varsayılan olarak salt okunur; canlı düzenlemeler için yöneticinin açması gerekir | Sürüm notlarında: 7 Ekim 2025 |
| Brevo | Uzak mcp.brevo.com |
MCP belirteci (API anahtarı) | E-posta, SMS ve WhatsApp kampanyaları, kişiler, CRM | SMS ve WhatsApp için belgelenmiş | Modül bazında uç noktalar | 14 Ekim 2025 (erken erişim) |
| Kit | Uzak app.kit.com/mcp |
OAuth | Aboneler, toplu gönderimler, seriler, sayfalar | Evet | Gönderim ve silme işlemleri Kit’te onaylanır | 19 Mayıs 2026 |
| beehiiv | Uzak mcp.beehiiv.com/mcp |
OAuth | Taslaklar, şablonlar, segmentler, otomasyonlar | Hayır | Yayımlama ve etkinleştirme uygulamada kalır | 24 Mart 2026 |
| Loops | Uzak mcp.loops.so |
OAuth | Kişiler, kampanyalar, iş akışları, içerik | İşlemsel e-postalar ve olaylar | Kampanyalar panelden gönderilir | Claude bağlayıcısı: 12 Ağustos 2026 |
| Salesforce MCE | Uzak, kiracıya özel URL | Kurulu paketin kapsamları üzerinden OAuth | Veri uzantıları (data extensions), yolculuklar, içerik | İşlemsel; yolculuk yayımlama | Paket kapsamları ve kullanıcı izinleri | Genel kullanıma açılış: Haziran 2026 |
| Resend | Uzak mcp.resend.com/mcp veya yerel |
OAuth veya API anahtarı | E-postalar, toplu gönderimler, otomasyonlar, şablonlar | Evet | Yalnızca istemci onayı; gönderimlerde idempotency anahtarı | Uzak sunucu: 7 Temmuz 2026 |
| Postmark | Yalnızca yerel (npm) | Sunucu belirteci | Gönderimler, şablonlar, gönderim engelleri, webhooklar | Evet | Yalnızca araç ek açıklamaları (annotations) | npm paketi: 26 Kasım 2025 |
| ActiveCampaign | Uzak, hesaba özel URL | Giriş yapıp onaylama | Kişiler, listeler, fırsatlar, kampanya içeriği | Listelenmiş bir gönderim aracı yok | Belgelenmemiş | Belirtilmemiş |
| Mailchimp | Transactional: mandrillapp.com/mcp |
API anahtarı | Transactional API | Transactional: evet | Anahtarın izin grubu | Belirtilmemiş |
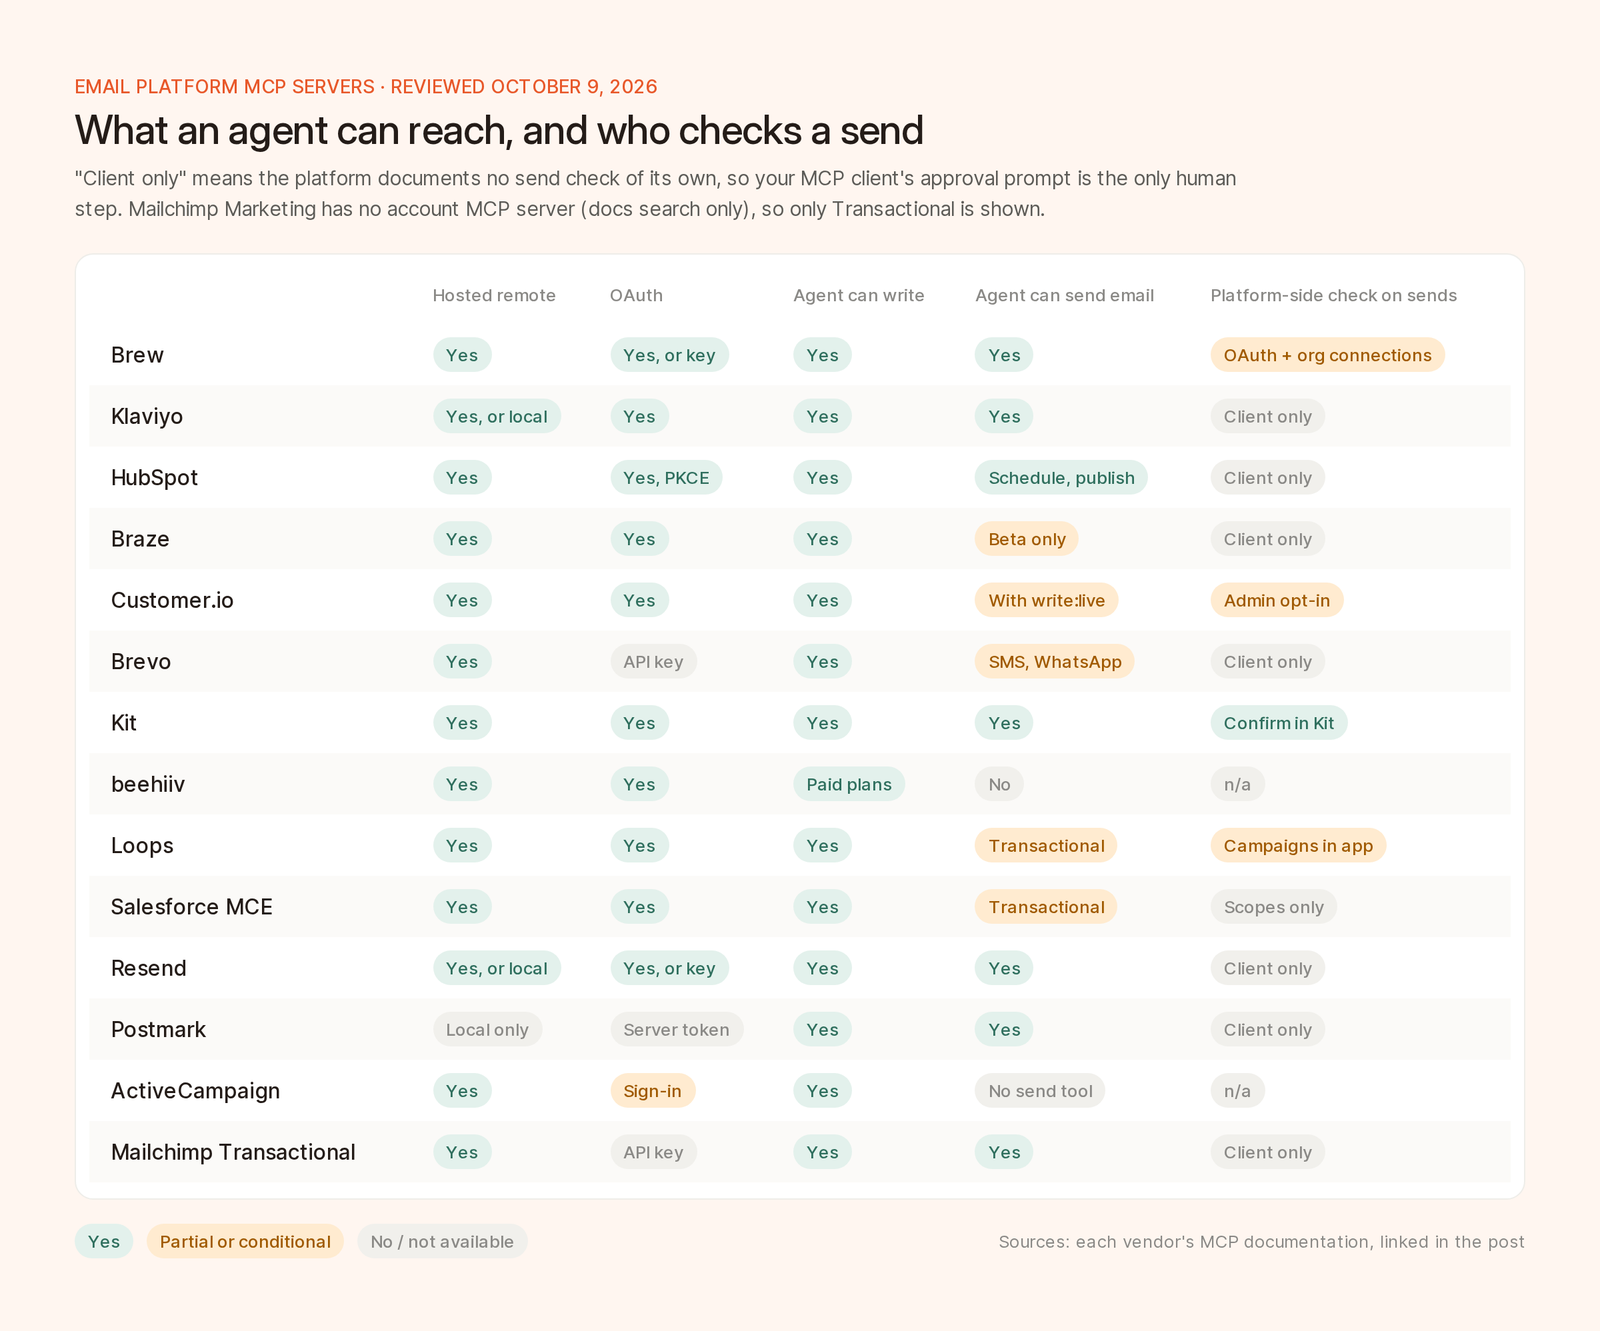
Tablonun beş soruya indirgenmiş hâli. Yeşil evet, gri hayır, turuncu ise kısmen ya da koşullu anlamına geliyor.
Bağlantı rehberi, yerel uvx klaviyo-mcp-server@latest yerine uzak sunucuyu (OAuth, dinamik istemci kaydı) öneriyor. İşin en iyi kısmı sorgu parametreleri: read-only=true yazma araçlarını kaldırır, disable-tools-with-user-generated-content=true profil ve olay verilerini okuyan araçları çıkarır, toolsets=campaigns:read araçları listelenen API kapsamlarıyla sınırlar, core-tools-only=true ise listeyi 40 civarına indirir. Araç listesinde create_campaign, send_campaign ve cancel_campaign_send var. Klaviyo, 9 Eylül 2026’daki K:BOS etkinliğinde “260+ MCP aracı” duyurdu.
Uzak sunucu, Development bölümünde oluşturulmuş bir MCP bağlayıcısı gerektiriyor. Kapsamlar, kurulum sırasında mevcut olan araçlara ve kullanıcının verdiği izinlere göre belirleniyor. Dokümantasyonda “e-posta taslakları oluşturma ve güncelleme” yer alıyor; 15 Eylül tarihli Sonbahar 2026 değişiklik günlüğü de buna “gönderim ayrıntılarını yapılandırma, planlama, yayımlama” işlemlerini ekliyor. Yapılandırma değişiklikleri “Audit Log’da ilgili kullanıcıya atfediliyor”.
Uzak sunucu, Ağustos 2025’te çıkan yerel sunucunun yerini aldı. Kurulum rehberi, bu listedeki en sıkı erişim kurallarını içeriyor: Kullanıcıların yönetici ayarına ek olarak “Use MCP Server” iznine de sahip olması gerekiyor ve bir yönetici tüm MCP belirteçlerini tek seferde iptal edebiliyor. Araçlar analiz, şablon, Content Blocks, katalog ve segment işlemlerini kapsıyor; kullanıcı profili verilerine ise erişmiyor. Kampanya oluşturma ve launch_campaign yalnızca beta aşamasında.
Sunucu, Journeys ve Data Pipelines API’lerinin tamamına üç araç üzerinden erişiyor: cio_read_api, cio_write_api ve cio_delete_api. Üçü de deneme çalıştırması (dry run) önizlemesi sunuyor. Bu fiil ayrımı sayesinde bir istemci okumaları otomatik olarak onaylayıp yazmalardan önce sorabiliyor. Gönderim için gereken write:live kapsamı, ancak bir yönetici “Allow MCP to edit live data” ayarını açtıktan sonra çalışıyor.
Sunucu, MCP seçeneği işaretlenmiş bir API anahtarını Bearer belirteci olarak alıyor. Ana uç nokta 27 modülü bir araya getiriyor; her modülün /v1/brevo_contacts/mcp gibi kendi uç noktası da var, çünkü daha az araç “yanıt kalitesini artırabilir”. SMS ve WhatsApp modülleri “oluşturur ve gönderir”; e-posta modülü ise “oluşturabilir ve yönetebilir”. Brevo’nun 28 Eylül 2026’da kullanıma sunulan Claude bağlayıcısı yalnızca taslak kaydediyor: “Gönderim, planlama ve silme işlemleri Brevo’da sizin elinizde kalır.”
Ücretli paketlerde sunulan Kit MCP, v4 API’sini birebir yansıtıyor; sınır, belirteç başına dakikada 120 istek. Yardım makalesi, 65’ten fazla aracı ve bu listedeki en somut gönderim önlemini anlatıyor: “Bir toplu gönderimi (Broadcast) göndermek, bir e-posta serisini (Email Sequence) silmek, bir aboneyi abonelikten çıkarmak, bir webhook tetiklemek” gibi işlemlerde sunucu bir derin bağlantı döndürüyor ve siz Kit’te “Confirm” düğmesine tıklayana kadar hiçbir şey olmuyor.
Ücretli paketlere yazma erişimi 16 Haziran’da geldi. Yardım makalesi açık sözlü: Taslakların “uygulamadan yayımlanması gerekir”, otomasyonların “uygulamada etkinleştirilmesi gerekir” ve “MCP üzerinden yazı göndermek şu anda mümkün değil.” Makale, üretim ortamındaki gönderimler için sürümlü API’yi öneriyor, çünkü MCP’nin “sabit bir sürümü yok”.
Loops sunucusu kişileri, listeleri, olayları, kampanyaları, iş akışlarını ve içeriği yönetiyor; yayımlanmış işlemsel e-postaları da gönderiyor. 12 Ağustos tarihli değişiklik günlüğü, “revizyon açısından güvenli iş akışı yazmaları” ekledi: Her yazma işlemi en son okuduğu revizyonu taşıyor ve iş akışı o zamandan beri değiştiyse Loops yazmayı reddediyor. Daha fazla sunucu bunu örnek almalı. Kampanyalar için Loops, “yayımlamak ve göndermek için kampanyayı panelde açın” diyor.
Barındırılan sunucu genel kullanıma açıldı. Bir paket kurar, paketin API kapsamlarını seçer ve kiracı ile istemci kimliklerinizle bağlanırsınız. Ajan, paket kapsamlarının sizin izinlerinizle kesişen kısmını alır. Araçlar Destructive, Asynchronous, Read-only veya Open-world olarak etiketlenir; çağrılar da yıllık API limitinizden düşülür.
Resend, açık kaynaklı resend-mcp paketinin yanında uzak sunucusunu da kullanıma sundu. Kod, aralarında send-email, send-batch-emails ve send-broadcast bulunan 106 araç tanımlıyor. Silme araçları modele kullanıcıyla “mutlaka iki kez kontrol etmesi gerektiğini” (MUST) söylüyor; ancak sunucu bunu zorunlu kılmıyor. send-email aracı bir idempotencyKey kabul ediyor.
Resmî sunucu, npx -y @activecampaign/postmark-mcp komutuyla çalışıyor. Salt okunur, yıkıcı (destructive) ya da idempotent olarak işaretlenmiş 24 aracı; gönderimleri (parti başına 500), şablonları, tanılamayı, geri dönen e-postaları, gönderim engellerini ve webhookları kapsıyor. Postmark resmî depoyu doğrulamanızı istiyor ve bunun haklı bir nedeni var: Eylül 2025’te resmî olmayan bir postmark-mcp npm paketi, 1.0.16 sürümünden itibaren giden her e-postanın bir kopyasını dışarıdaki bir adrese gönderiyordu.
ActiveCampaign’in uzak sunucusunda yaklaşık 50 araç var (kişiler, etiketler, listeler, fırsatlar, özel nesneler, update_campaign_message, add_contact_to_automation); kampanya gönderim aracı ise yok.
Mailchimp’in https://mandrillapp.com/mcp adresindeki Transactional MCP sunucusu, gönderim dâhil “API’mizin zaten yapabildiklerini birebir yansıtıyor”. Marketing MCP sunucusu ise “Mailchimp hesabınızda değil, dokümantasyonda arama yapıyor”; Claude bağlayıcısıyla da “kampanyanızı tamamlayıp göndermek için Mailchimp hesabınıza geçiyorsunuz”.
State of Email raporumuzun eylül sayısı, 12 Ağustos ile 29 Eylül arasında ajan erişimini kullanıma sunan ya da duyuran platformlar olarak Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops ve Intuit Mailchimp’i listelemişti. Loops ve Intuit Mailchimp dışında hepsinin pazarlama e-postası için zaten çalışan bir MCP sunucusu vardı. Yeni olanlar şunlardı: Loops’un Claude bağlayıcısı, Klaviyo’nun araç sayısı ve SQL önizlemesi, Customer.io’nun analiz araçları, HubSpot’un pazarlama e-postası planlama özelliği, Brevo ile beehiiv’in resmî bağlayıcıları, Salesforce’un Headless Marketing duyurusu, Braze’in Operator Connect özelliği ve Intuit Mailchimp’in Perplexity Computer’daki bağlayıcısı.
Basın bültenine giren şey araç sayısıdır; ama size en az şey söyleyen de odur.
OAuth, ajanı izinlerini devraldığı bir kişiye bağlar (Braze, Customer.io, beehiiv ve Brew bunu açıkça belgeliyor); bu yüzden o kişi ayrıldığında erişim de sona erer. Bir dizüstü bilgisayarda duran API anahtarı ise kimseye ait değildir ve genellikle görevin gerektirdiğinden fazla erişim taşır. Anahtarları, kapsamlarını daraltarak yalnızca insan müdahalesi olmadan çalışan işler için kullanın.
Ajan canlı bir hedef kitleye ulaşabiliyorsa platform, tam olarak o işleme bağlı bir insan adımını zorunlu tutuyor mu? Modelin confirm: true değerini kendisi ayarlayarak geçtiği bir onay hiçbir şeyi kontrol etmez. Kit’in derin bağlantısı, sunucu tarafında sürece bir insanı dâhil eder: Biri Kit’te “Confirm” düğmesine tıklayana kadar hiçbir şey olmaz. Brew de tek kullanımlık onay kimliğini sunucu tarafında zorunlu tutar, ancak bu daha dar bir şeyi kanıtlar: Ajanın önizlemeden sonra alıcıları ya da içeriği değiştirmesini veya gönderimi tekrarlamasını engeller. Kimliği ajan kendisi alır; bu yüzden bir insanın gerçekten bakıp bakmadığı, istemcinizin onay penceresini göstermesine bağlıdır. Diğerleri, istemcilerin onay penceresi “göstermesi gerektiğini” (SHOULD) belirten MCP spesifikasyonuna güveniyor. İyi bir tavsiye, ama zorunlu değil.
Ajanlar istekleri yeniden dener; bir zaman aşımından sonra tanınmayan bir yeniden deneme de ikinci bir gönderim demektir. Gönderimlerde bir idempotency anahtarı (Resend, Brew), düzenlemelerde iyimser kilitleme (Loops’un revizyon kontrolleri) ya da idempotentHint ek açıklaması (Postmark) arayın. Bunların hiçbirine sahip olmayan bir sunucunun gönderim yapmasına izin vermezdik.
Ajanslar, bir çağrının hangi hesaba gittiğini bilmek zorundadır. Braze çalışma alanını her istekte ayrıca iletir ve bir ajanın “istediğinizden farklı bir çalışma alanı seçebileceği” konusunda uyarır. Klaviyo ve beehiiv her hesap için ayrı bir bağlayıcı kullanır. Brew, bir marka bağlantısını tek bir markaya bağlar ve diğer markalara yönelik çağrıları BRAND_SCOPE_MISMATCH hatasıyla reddeder.
Ajan döngüleri, devralınan API limitlerini hızla tüketir. Kit ve Loops kendi sınırlarını yayımlıyor (aşağıdaki sıkça sorulan sorulara bakın); Salesforce ise MCP çağrılarını yıllık kotanızdan düşüyor. Diğerlerinde normal API limitine göre plan yapın.
Her araç tanımı bağlam penceresinde yer kaplar ve modeller uzun listelerden daha kötü seçim yapar; bu yüzden 260’tan fazla araç, kendiliğinden üç araçtan daha iyi değildir. Klaviyo’nun core-tools-only parametresi ve Brevo’nun modül bazında uç noktaları bu yüzden var. Önce birkaç açıklama okuyun; iyi açıklamalar bir aracın maliyetini ve ne zaman kullanılmaması gerektiğini söyler.
Her araç sonucunu güvenilmeyen girdi olarak ele alın. OWASP LLM01 bunu dolaylı prompt enjeksiyonu olarak tanımlar: modelin “davranışını istenmeyen ya da beklenmedik biçimlerde değiştiren” dış içerik. Bir abonenin ad alanına yazılmış bir talimat, ajanınızın promptuna kadar ulaşır. Klaviyo’nun kullanıcıların oluşturduğu içerikle ilgili parametresi tam da bunun için var.
İşin gerektirdiği en düşük yetkiyi verin. Salt okunur erişimle başlayın. Salesforce “değişiklikleri geri alamayabileceğiniz” konusunda uyarıyor; MCP projesinin güvenlik rehberi de baştan verilen geniş kapsamların, sızdırılan bir belirtecin vereceği zararı büyüttüğünü belirtiyor.
İnsanlara e-posta gönderen her işlem için insan onayı şart koşun. Kendi kontrolleri olan sunucularda bile istemcinizin her yazma işleminden önce onay istemesini sağlayın. Spesifikasyona göre istemciler, güvenilir sunuculardan gelmedikleri sürece araç ek açıklamalarını “güvenilmez kabul etmek zorundadır” (MUST).
Yalnızca resmî paketleri kurun. Postmark taklidi, önce 15 sürüm boyunca temiz kod yayımlamıştı. Barındırılan URL’leri tercih edin; yerel sunucularda sürümü sabitleyin ve firmanın bağlantısını verdiği depoyu kullanın.
Erişimi nasıl iptal edeceğinizi bilin. Braze’de yöneticiler tüm belirteçleri tek seferde iptal edebilir, Customer.io’da kullanıcılar kendi oturumlarını iptal edebilir; Brew ise OAuth bağlantılarını Ayarlar › MCP bölümünde listeler. O sayfayı şimdiden bulun. Gönderici kuralları için e-postalarınızı bir ajan gönderdiğinde de geçerli olan kurallar yazısına göz atın.
https://brew.new/api/mcp adresine tek bir marka ya da tüm organizasyon için OAuth 2.1 ile veya bir marka ya da organizasyon API anahtarıyla bağlanın. Araç kataloğunda, readOnlyHint ve destructiveHint ek açıklamalarıyla işaretlenmiş 88 araç var.
OAuth ve organizasyon bağlantılarında, insanlara e-posta gönderen ya da kişi verilerini silen bir çağrı önce tasarım önizlemesi, alıcılar, otomasyon ya da adreslerle birlikte confirmation_required döndürür. Çağrıyı confirmed: true ve dönen confirmation_id ile tekrarladığınızda işlem çalışır. Kimlik doğrulama dokümantasyonuna göre bu kimlik yalnızca o argümanlar için, aynı bağlantıdan, 15 dakika boyunca ve bir kez geçerlidir. Kapsamına send_email, gerçek run_automation başlatmaları, her fire_trigger_event çağrısı, save_automation ile yayımlama ve delete_contacts girer. Bunun neyi garanti ettiği konusunda net olalım: Sunucu, bir insanın onayını ajanın kendi onayından ayırt edemez; bu yüzden bu adımı, yazma araçlarını çalıştırmadan önce onay isteyen bir istemciyle birlikte kullanın. Yazma araçları ayrıca REST API’deki Idempotency-Key başlığıyla aynı anahtarı paylaşan bir idempotency_key alır; send_email tekilleştirmeyi garanti edemediğinde de çift gönderim riskine girmek yerine yeniden denenebilir bir 503 hatası döndürür.
Marka API anahtarıyla kurulan bağlantılar bu adımı atlar; bu yüzden onayı istemcinize ya da kodunuza sordurun. Kişiler REST API, CSV içe aktarma ya da entegrasyonlar üzerinden gelir. Brew yalnızca e-posta kanalını destekler. Üretim ortamındaki tetikleyici kodunun yeri REST API’dir (MCP ve REST API karşılaştırması). Özellik karşılaştırması için MCP destekli platformları ele aldığımız önceki yazıya göz atın.
9 Ekim 2026 itibarıyla: Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional ve Brew. Mailchimp Marketing’in sunucusu yalnızca dokümantasyonda arama yapar; hesaba erişim bir Claude bağlayıcısı üzerinden sağlanır.
Birçok platformda evet. Klaviyo, Customer.io (write:live ile), Kit, Resend, Brew ve HubSpot (eylül ayındaki değişiklik günlüğüne göre) gönderim ya da planlama işlemleri sunuyor. beehiiv MCP üzerinden gönderim yapmıyor, Loops kampanyaları kendi panelinden gönderiyor, Brevo’nun Claude bağlayıcısı ise yalnızca taslak kaydediyor.
İnsanlar için OAuth. Belirteç bir kullanıcıya aittir, onun izinlerini devralır ve paylaşılan bir anahtarı yenilemeye gerek kalmadan iptal edilebilir. İnsan müdahalesi olmadan çalışan işler için her ajana kendine ait, dar kapsamlı bir anahtar verin.
Salt okunur ya da yalnızca taslak oluşturabilecek şekilde bağlanın ve her yazma işlemi için istemci onayı isteyin. Kit gibi bir insan adımını zorunlu tutan ya da Brew gibi onayları tam olarak o işleme bağlayan platformları tercih edin ve her zaman önce bir test listesine gönderin.
MCP’ye özel bir rakam yayımlayan az. Kit belirteç başına dakikada 120 isteğe, Loops’un içerik API’si ekip başına 60 saniyede 60 isteğe izin veriyor; Salesforce ise MCP çağrılarını yıllık API limitinizden düşüyor. Diğerlerinde normal API limitlerinin geçerli olduğunu varsayın.

