
Transformez vos e-mails en revenus avec Brew.
Les serveurs MCP de 14 plateformes d’e-mail comparés au 9 octobre 2026 : hébergement, OAuth ou clés API, accès en écriture et qui doit approuver un envoi.

Le serveur MCP d’une plateforme d’e-mail est un endpoint qui expose les actions de la plateforme (lire un rapport, modifier un modèle, envoyer une campagne) sous forme d’outils qu’un client d’IA comme Claude, ChatGPT ou Cursor peut appeler. Presque tous les grands ESP en ont un. Les vraies différences portent sur ce qu’un agent peut modifier et sur la personne qui approuve un envoi.
Pour chaque plateforme, vous trouverez ci-dessous où tourne le serveur, comment il s’authentifie, ce qu’il peut écrire et envoyer, et ce qui sépare l’agent de votre liste. Analyse effectuée le 9 octobre 2026. Brew a son propre serveur MCP : pour les concurrents, nous nous en tenons à leur documentation mise en lien.
read-only=true chez Klaviyo, les endpoints par module de Brevo, la lecture seule par défaut de Customer.io.« Distant » signifie que l’éditeur héberge le serveur ; « local », que vous exécutez vous-même un package. La colonne des garde-fous ne couvre que ce que la plateforme impose.
| Plateforme | Serveur | Authentification | L’agent peut écrire | Peut-il envoyer ? | Garde-fou d’envoi côté plateforme | En service depuis |
|---|---|---|---|---|---|---|
| Brew | Distant, brew.new/api/mcp |
OAuth 2.1 ou clé API | Designs, automatisations, audiences, domaines | Campagnes, e-mails de test, déclenchements | Identifiant de confirmation sur les connexions OAuth et d’organisation | Juin 2026 |
| Klaviyo | Distant mcp.klaviyo.com/mcp, ou local |
OAuth (distant), clé privée (local) | Campagnes, séquences, modèles, profils | Oui, send_campaign |
Paramètre read-only=true facultatif |
Distant en GA le 20 août 2025 |
| HubSpot | Distant mcp.hubspot.com |
OAuth avec PKCE via votre propre connecteur | Fiches CRM, brouillons d’e-mails, pages | Programmation et publication (journal des modifications du 15 sept. 2026) | Autorisations des utilisateurs, journal d’audit | GA le 13 avr. 2026 |
| Braze | Distant, URL pour les États-Unis et l’UE | OAuth avec connexion au tableau de bord | Modèles, Content Blocks, catalogues | API de campagnes en bêta uniquement | Activation par un admin et autorisation par utilisateur, désactivées par défaut | Distant le 23 juil. 2026 |
| Customer.io | Distant, URL pour les États-Unis et l’UE | OAuth avec portées | Brouillons (write), données en production (write:live) |
Avec write:live |
Lecture seule par défaut ; les modifications en production exigent l’accord d’un admin | Notes de version du 7 oct. 2025 |
| Brevo | Distant mcp.brevo.com |
Jeton MCP (clé API) | Campagnes e-mail, SMS et WhatsApp, contacts, CRM | Documenté pour SMS et WhatsApp | Endpoints par module | 14 oct. 2025 (accès anticipé) |
| Kit | Distant app.kit.com/mcp |
OAuth | Abonnés, broadcasts, séquences, pages | Oui | Envois et suppressions confirmés dans Kit | 19 mai 2026 |
| beehiiv | Distant mcp.beehiiv.com/mcp |
OAuth | Brouillons, modèles, segments, automatisations | Non | Publication et activation restent dans l’application | 24 mars 2026 |
| Loops | Distant mcp.loops.so |
OAuth | Contacts, campagnes, workflows, contenus | E-mails transactionnels et événements | Campagnes envoyées depuis le tableau de bord | Connecteur Claude le 12 août 2026 |
| Salesforce MCE | Distant, URL propre à chaque tenant | OAuth via les portées du package installé | Extensions de données, parcours, contenus | E-mails transactionnels ; publication de parcours | Portées du package et autorisations des utilisateurs | GA en juin 2026 |
| Resend | Distant mcp.resend.com/mcp, ou local |
OAuth ou clé API | E-mails, Broadcasts, Automations, modèles | Oui | Approbation dans le client uniquement ; clé d’idempotence sur les envois | Distant le 7 juil. 2026 |
| Postmark | Local uniquement (npm) | Jeton de serveur | Envois, modèles, exclusions, webhooks | Oui | Annotations d’outils uniquement | Package npm le 26 nov. 2025 |
| ActiveCampaign | Distant, URL propre à chaque compte | Connexion et approbation | Contacts, listes, deals, contenu des campagnes | Aucun outil d’envoi listé | Non documenté | Non précisé |
| Mailchimp | Transactional : mandrillapp.com/mcp |
Clé API | API Transactional | Transactional : oui | Groupe d’autorisations de la clé | Non précisé |
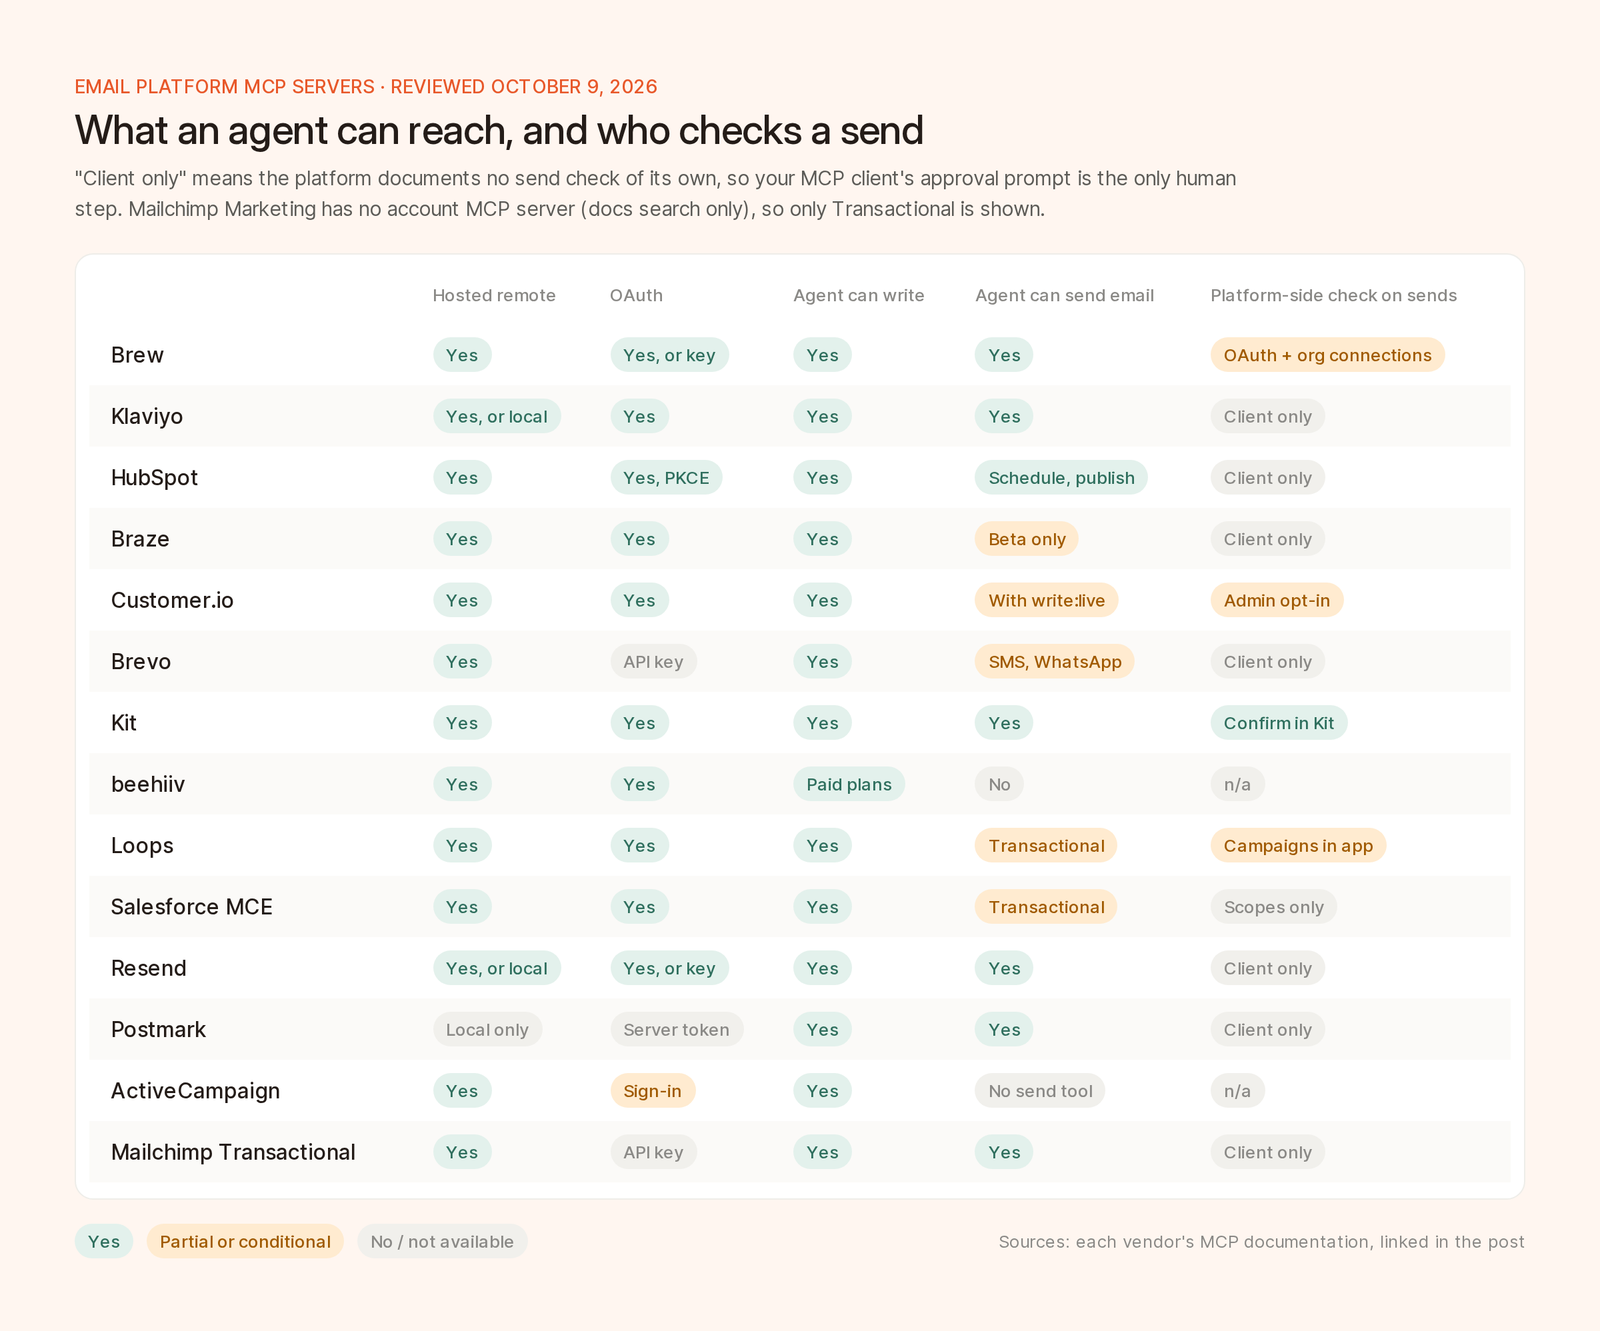
Le tableau en cinq questions. Vert : oui ; gris : non ; ambre : partiel ou sous conditions.
Le guide de connexion recommande le serveur distant (OAuth, enregistrement dynamique du client) plutôt que le serveur local uvx klaviyo-mcp-server@latest. Le point fort, ce sont les paramètres de requête : read-only=true retire les outils d’écriture, disable-tools-with-user-generated-content=true supprime les outils qui lisent les données de profils et d’événements, toolsets=campaigns:read limite les outils aux portées d’API listées, et core-tools-only=true réduit la liste à une quarantaine d’outils. La liste des outils comprend create_campaign, send_campaign et cancel_campaign_send. Klaviyo a annoncé « plus de 260 outils MCP » lors de K:BOS, le 9 septembre 2026.
Le serveur distant nécessite un connecteur MCP créé dans l’espace Development de HubSpot. Les portées dépendent des outils disponibles à l’installation et de ce que l’utilisateur autorise. La documentation mentionne « créer et mettre à jour des brouillons d’e-mails », et le journal des modifications de l’automne 2026, publié le 15 septembre, ajoute « configurer les détails d’envoi, programmer, publier ». Les écritures de configuration sont « attribuées dans le journal d’audit ».
Le serveur distant a remplacé un serveur local lancé en août 2025. Le guide de configuration fixe les règles d’accès les plus strictes de ce comparatif : en plus de l’activation par un admin, chaque utilisateur a besoin de l’autorisation « Use MCP Server », et un admin peut révoquer tous les jetons MCP d’un coup. Les outils couvrent les statistiques, les modèles, les Content Blocks, les catalogues et les segments, sans aucune donnée de profil utilisateur. La création de campagnes et launch_campaign sont réservés à la bêta.
Le serveur donne accès à l’intégralité des API Journeys et Data Pipelines via trois outils, cio_read_api, cio_write_api et cio_delete_api, tous avec un aperçu en simulation. Cette séparation par verbe permet à un client d’approuver automatiquement les lectures et de demander confirmation avant les écritures. write:live, nécessaire pour envoyer, ne fonctionne qu’une fois qu’un admin a activé « Allow MCP to edit live data ».
Le serveur accepte comme jeton Bearer une clé API créée avec l’option MCP cochée. L’endpoint principal regroupe 27 modules ; chacun a aussi le sien, comme /v1/brevo_contacts/mcp, car un nombre d’outils réduit « peut améliorer la qualité des réponses ». Les modules SMS et WhatsApp permettent de « créer et envoyer » ; pour l’e-mail, de « créer et gérer ». Le connecteur Claude de Brevo, lancé le 28 septembre 2026, se limite à enregistrer des brouillons : « L’envoi, la programmation et la suppression restent entre vos mains, dans Brevo. »
Le serveur MCP de Kit, réservé aux offres payantes, couvre l’API v4 point par point, avec une limite de 120 requêtes par minute et par jeton. L’article d’aide liste plus de 65 outils et le garde-fou d’envoi le plus concret de ce comparatif. Pour « envoyer un broadcast, supprimer une séquence d’e-mails, désabonner un abonné, déclencher un webhook », le serveur renvoie un lien profond, et rien ne se passe tant que vous n’avez pas cliqué sur « Confirm » dans Kit.
Les offres payantes ont obtenu les droits d’écriture le 16 juin. L’article d’aide est sans détour : les brouillons « doivent être publiés depuis l’application », les automatisations « doivent être activées dans l’application », et « l’envoi de posts via le MCP n’est pas disponible pour le moment ». Il oriente les envois en production vers l’API versionnée, car le MCP n’a « pas de version fixe ».
Le serveur de Loops gère les contacts, les listes, les événements, les campagnes, les workflows et les contenus, et envoie les e-mails transactionnels publiés. Le journal des modifications du 12 août a ajouté des « écritures de workflows protégées par révision » : chaque écriture porte la révision qu’elle a lue en dernier, et Loops la rejette si le workflow a changé depuis. D’autres serveurs devraient s’en inspirer. Pour les campagnes, Loops demande d’« ouvrir la campagne dans le tableau de bord pour la publier et l’envoyer ».
Le serveur hébergé est disponible pour tous. Vous installez un package, choisissez ses portées d’API et vous connectez avec vos identifiants de tenant et de client. L’agent obtient l’intersection des portées du package et de vos autorisations. Les outils sont étiquetés Destructive, Asynchronous, Read-only ou Open-world, et les appels sont décomptés de votre limite annuelle d’API.
Resend a lancé son serveur distant en même temps que le package open source resend-mcp. Le code enregistre 106 outils, dont send-email, send-batch-emails et send-broadcast. Les outils de suppression indiquent au modèle qu’il « DOIT (MUST) revérifier auprès de l’utilisateur », ce que le serveur n’impose pas. send-email accepte un idempotencyKey.
Le serveur officiel s’exécute via npx -y @activecampaign/postmark-mcp. Ses 24 outils, annotés lecture seule, destructif ou idempotent, couvrent les envois (500 par lot), les modèles, les diagnostics, les rebonds, les exclusions et les webhooks. Postmark vous demande de vérifier qu’il s’agit bien du dépôt officiel, et pour cause : en septembre 2025, un package npm non officiel, postmark-mcp, copiait chaque e-mail sortant vers une adresse externe à partir de la version 1.0.16.
Le serveur distant d’ActiveCampaign compte une cinquantaine d’outils (contacts, tags, listes, deals, objets personnalisés, update_campaign_message, add_contact_to_automation) et aucun outil d’envoi de campagne.
Le MCP Transactional de Mailchimp, à l’adresse https://mandrillapp.com/mcp, « reproduit ce que notre API sait déjà faire », envoi compris. Le serveur MCP Marketing « cherche dans la documentation, pas dans votre compte Mailchimp », et avec le connecteur Claude, vous « passez dans votre compte Mailchimp pour finaliser et envoyer votre campagne ».
Notre State of Email de septembre citait Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops et Intuit Mailchimp parmi les plateformes qui ont lancé ou annoncé un accès pour les agents entre le 12 août et le 29 septembre. Toutes sauf Loops et Intuit Mailchimp avaient déjà un serveur MCP opérationnel pour l’e-mail marketing. Les nouveautés : le connecteur Claude de Loops, le nombre d’outils et l’aperçu SQL de Klaviyo, les outils d’analyse de Customer.io, la programmation des e-mails marketing chez HubSpot, les connecteurs officiels de Brevo et de beehiiv, l’annonce Headless Marketing de Salesforce, l’Operator Connect de Braze et le connecteur d’Intuit Mailchimp dans Perplexity Computer.
Le nombre d’outils fait les gros titres des communiqués, mais c’est le critère qui vous en apprend le moins.
OAuth lie l’agent à une personne dont il hérite des autorisations (Braze, Customer.io, beehiiv et Brew le documentent explicitement) : l’accès prend donc fin quand cette personne s’en va. Une clé API stockée sur un ordinateur portable n’appartient à personne et donne généralement plus d’accès que la tâche n’en demande. Réservez les clés aux traitements automatisés (headless), avec une portée restreinte.
Si l’agent peut atteindre une audience réelle, la plateforme impose-t-elle une intervention humaine liée à l’action exacte ? Une confirmation que le modèle valide lui-même en définissant confirm: true ne contrôle rien. Le lien profond de Kit fait intervenir une personne côté serveur : rien ne se passe tant que quelqu’un n’a pas cliqué sur « Confirm » dans Kit. L’identifiant de confirmation à usage unique de Brew est lui aussi imposé par le serveur, mais il prouve quelque chose de plus limité. Il empêche l’agent de modifier les destinataires ou le contenu après l’aperçu, ou de rejouer l’envoi. C’est l’agent lui-même qui reçoit l’identifiant : qu’une personne ait réellement regardé dépend donc de l’affichage de la demande de confirmation par votre client. Les autres s’en remettent à la spécification MCP, selon laquelle les clients « DEVRAIENT (SHOULD) » afficher des demandes de confirmation. Un bon conseil, que rien n’impose.
Les agents réessaient, et une nouvelle tentative non reconnue après un délai d’expiration se traduit par un second envoi. Cherchez une clé d’idempotence sur les envois (Resend, Brew), un verrouillage optimiste sur les modifications (les contrôles de révision de Loops) ou l’annotation idempotentHint (Postmark). Nous ne confierions pas l’envoi à un serveur qui n’offre aucun de ces mécanismes.
Les agences doivent savoir quel compte un appel atteint. Braze transmet l’espace de travail à chaque requête et prévient qu’un agent « peut sélectionner un autre espace de travail que celui que vous visiez ». Klaviyo et beehiiv utilisent un connecteur par compte. Brew lie une connexion de marque à une seule marque et rejette les appels visant les autres avec BRAND_SCOPE_MISMATCH.
Les boucles d’agent épuisent vite les limites d’API dont elles héritent. Kit et Loops publient les leurs (voir la FAQ), et Salesforce décompte les appels MCP de votre quota annuel. Ailleurs, appuyez-vous sur la limite habituelle de l’API.
Chaque définition d’outil consomme du contexte, et les modèles choisissent moins bien dans une longue liste : plus de 260 outils, ce n’est donc pas automatiquement mieux que trois. D’où le paramètre core-tools-only de Klaviyo et les endpoints par module de Brevo. Lisez d’abord quelques descriptions : les bonnes indiquent ce que coûte un outil et quand ne pas l’utiliser.
Traitez chaque résultat d’outil comme une entrée non fiable. La fiche LLM01 de l’OWASP parle d’injection de prompt indirecte : un contenu externe qui « modifie le comportement du modèle de manière involontaire ou inattendue ». Une instruction saisie dans le champ prénom d’un abonné atterrit dans le prompt de votre agent. Le paramètre de Klaviyo sur le contenu généré par les utilisateurs existe pour cette raison.
Accordez le minimum de droits nécessaires. Commencez en lecture seule. Salesforce prévient que « vous ne pourrez peut-être pas annuler les modifications », et les recommandations de sécurité du projet MCP notent que des portées larges accordées d’emblée aggravent les conséquences d’une fuite de jeton.
Exigez une intervention humaine pour tout ce qui envoie des e-mails. Faites demander confirmation à votre client avant chaque écriture, même sur les serveurs qui ont leurs propres contrôles. La spécification indique que les clients « DOIVENT (MUST) considérer les annotations d’outils comme non fiables, sauf si elles proviennent de serveurs de confiance ».
N’installez que des packages officiels. La copie de Postmark a d’abord publié un code sain pendant 15 versions. Préférez les URL hébergées ; pour les serveurs locaux, figez la version et utilisez le dépôt mis en lien par l’éditeur.
Sachez comment révoquer un accès. Chez Braze, les admins révoquent tous les jetons d’un coup ; chez Customer.io, chaque utilisateur révoque ses propres sessions ; Brew liste les connexions OAuth dans Paramètres, puis MCP. Repérez cette page dès maintenant. Pour les règles qui s’appliquent aux expéditeurs, consultez ce qui s’applique toujours quand un agent envoie vos e-mails.
Connectez-vous à https://brew.new/api/mcp avec OAuth 2.1, pour une marque ou pour toute l’organisation, ou avec une clé API de marque ou d’organisation. Le catalogue compte 88 outils, annotés avec readOnlyHint et destructiveHint.
Sur les connexions OAuth et d’organisation, un appel qui envoie des e-mails à des personnes ou supprime des données de contacts renvoie d’abord confirmation_required, avec l’aperçu du design, les destinataires, l’automatisation ou les adresses concernées. Renvoyez-le avec confirmed: true et le confirmation_id reçu : il s’exécute. D’après la documentation sur l’authentification, l’identifiant n’est valable que pour ces arguments exacts, depuis la même connexion, pendant 15 minutes et une seule fois. Il couvre send_email, les lancements réels de run_automation, chaque fire_trigger_event, la publication via save_automation, et delete_contacts. Soyons clairs sur ce que cela garantit : le serveur ne peut pas distinguer l’approbation d’une personne de celle de l’agent lui-même, alors associez-le à un client qui demande confirmation avant d’exécuter des outils d’écriture. Les outils d’écriture acceptent aussi un idempotency_key, partagé avec l’en-tête REST Idempotency-Key, et quand send_email ne peut pas garantir la déduplication, il renvoie une erreur 503 qui peut être retentée, plutôt que de risquer un double envoi.
Les connexions par clé API de marque contournent cette étape : faites donc demander confirmation par votre client ou par votre code. Les contacts arrivent par l’API REST, l’import CSV ou les intégrations. Brew ne gère que l’e-mail. Le code de déclenchement en production a sa place sur l’API REST (MCP ou REST). Pour comparer les fonctionnalités : notre précédent comparatif des plateformes compatibles MCP.
Au 9 octobre 2026 : Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional et Brew. Le serveur de Mailchimp Marketing ne fait que chercher dans la documentation ; l’accès au compte passe par un connecteur Claude.
Sur plusieurs plateformes, oui. Klaviyo, Customer.io (avec write:live), Kit, Resend, Brew et HubSpot (d’après son journal des modifications de septembre) exposent des actions d’envoi ou de programmation. beehiiv n’envoie rien via MCP, Loops envoie les campagnes depuis son tableau de bord, et le connecteur Claude de Brevo se limite aux brouillons.
Pour des personnes, OAuth. Le jeton appartient à un utilisateur, hérite de ses autorisations et peut être révoqué sans renouveler une clé partagée. Pour les traitements automatisés, donnez à chaque agent sa propre clé, avec une portée restreinte.
Connectez-vous en lecture seule ou en mode brouillon uniquement, et exigez une approbation dans le client pour chaque écriture. Privilégiez les plateformes qui imposent une intervention humaine, comme Kit, ou qui lient les confirmations à l’action exacte, comme Brew, et envoyez toujours d’abord à une liste témoin.
Rares sont ceux qui publient un chiffre propre au MCP. Kit autorise 120 requêtes par minute et par jeton, l’API de contenu de Loops 60 requêtes par 60 secondes et par équipe, et Salesforce décompte les appels MCP de votre limite annuelle d’API. Ailleurs, partez des limites habituelles de l’API.

