
Comparamos los servidores MCP de 14 plataformas de email el 9 de octubre de 2026: alojamiento, OAuth o claves de API, escritura y quién aprueba un envío.

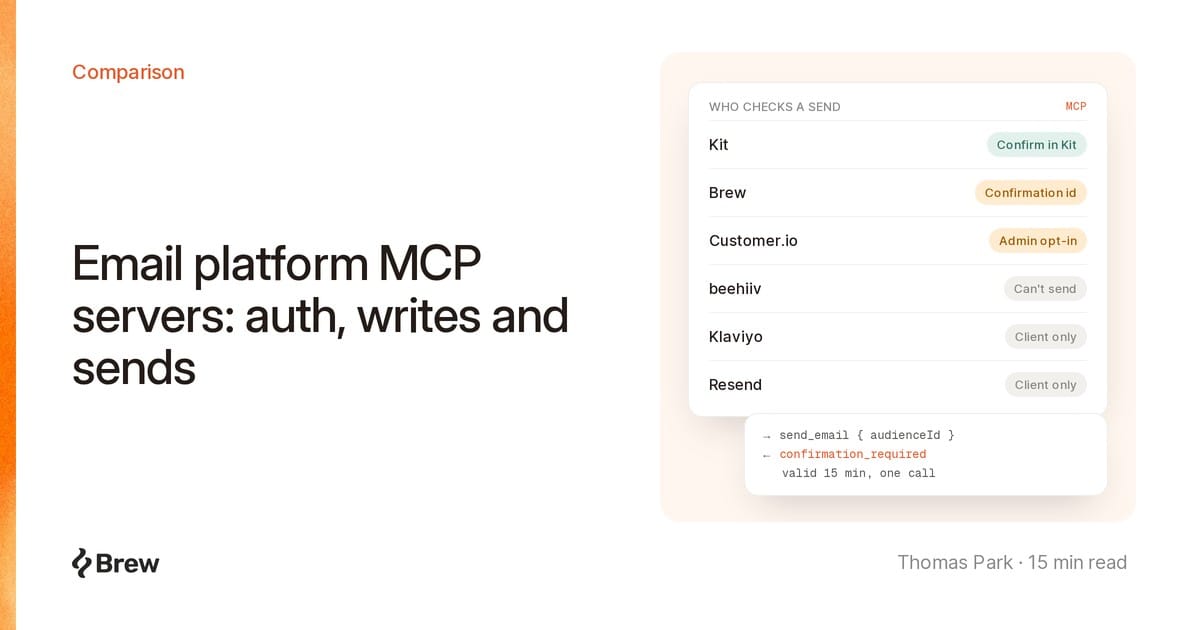
El servidor MCP de una plataforma de email es un endpoint que expone las acciones de la plataforma (leer un informe, editar una plantilla, enviar una campaña) como herramientas que puede llamar un cliente de IA como Claude, ChatGPT o Cursor. Casi todos los grandes ESP tienen uno. Las diferencias reales están en lo que un agente puede cambiar y en quién aprueba un envío.
A continuación, para cada plataforma: dónde se ejecuta el servidor, cómo se autentica, qué puede escribir y enviar, y qué se interpone entre el agente y tu lista. Revisado el 9 de octubre de 2026. Brew tiene su propio servidor MCP, así que las fichas de la competencia se ciñen a la documentación enlazada.
read-only=true en Klaviyo, los endpoints por módulo de Brevo y el modo de solo lectura predeterminado de Customer.io.“Remoto” significa que lo aloja el proveedor; “local”, que ejecutas tú un paquete. La columna de salvaguardas solo recoge lo que impone la propia plataforma.
| Plataforma | Servidor | Autenticación | El agente puede escribir | ¿Puede enviar? | Salvaguarda de envío en la plataforma | Disponible desde |
|---|---|---|---|---|---|---|
| Brew | Remoto, brew.new/api/mcp |
OAuth 2.1 o clave de API | Diseños, automatizaciones, audiencias, dominios | Campañas, pruebas, activaciones de disparadores | ID de confirmación en las conexiones OAuth y de organización | Junio de 2026 |
| Klaviyo | Remoto, mcp.klaviyo.com/mcp, o local |
OAuth (remoto), clave privada (local) | Campañas, flujos, plantillas, perfiles | Sí, send_campaign |
Parámetro opcional read-only=true |
Remoto: GA el 20 ago. de 2025 |
| HubSpot | Remoto, mcp.hubspot.com |
OAuth con PKCE mediante tu propio conector | Registros del CRM, borradores de email, páginas | Programar y publicar (registro de cambios del 15 sept. de 2026) | Permisos de usuario, registro de auditoría | GA el 13 abr. de 2026 |
| Braze | Remoto, URL para EE. UU. y para la UE | OAuth con inicio de sesión en el panel | Plantillas, Content Blocks, catálogos | Solo con la API de campañas en beta | Interruptor de administrador más permiso por usuario, desactivado por defecto | Remoto: 23 jul. de 2026 |
| Customer.io | Remoto, URL para EE. UU. y para la UE | OAuth con permisos | Borradores (write), datos en producción (write:live) |
Con write:live |
Solo lectura por defecto; editar datos en producción requiere que un administrador lo active | En las notas de versión del 7 oct. de 2025 |
| Brevo | Remoto, mcp.brevo.com |
Token de MCP (clave de API) | Campañas de email, SMS y WhatsApp, contactos, CRM | Documentado para SMS y WhatsApp | Endpoints por módulo | 14 oct. de 2025 (acceso anticipado) |
| Kit | Remoto, app.kit.com/mcp |
OAuth | Suscriptores, broadcasts, secuencias, páginas | Sí | Los envíos y las eliminaciones se confirman en Kit | 19 may. de 2026 |
| beehiiv | Remoto, mcp.beehiiv.com/mcp |
OAuth | Borradores, plantillas, segmentos, automatizaciones | No | La publicación y la activación se hacen en la app | 24 mar. de 2026 |
| Loops | Remoto, mcp.loops.so |
OAuth | Contactos, campañas, flujos de trabajo, contenido | Emails transaccionales y eventos | Las campañas se envían desde el panel | Conector de Claude: 12 ago. de 2026 |
| Salesforce MCE | Remoto, URL propia de cada tenant | OAuth con los permisos del paquete instalado | Data extensions, recorridos, contenido | Transaccionales; publicar recorridos | Permisos del paquete más permisos del usuario | GA en junio de 2026 |
| Resend | Remoto, mcp.resend.com/mcp, o local |
OAuth o clave de API | Emails, broadcasts, automatizaciones, plantillas | Sí | Solo la aprobación en el cliente; clave de idempotencia en los envíos | Remoto: 7 jul. de 2026 |
| Postmark | Solo local (npm) | Token del servidor | Envíos, plantillas, supresiones, webhooks | Sí | Solo anotaciones de herramientas | Paquete npm: 26 nov. de 2025 |
| ActiveCampaign | Remoto, URL propia de cada cuenta | Iniciar sesión y aprobar | Contactos, listas, oportunidades, contenido de campañas | No figura ninguna herramienta de envío | No documentada | No se indica |
| Mailchimp | Transactional: mandrillapp.com/mcp |
Clave de API | API de Transactional | Transactional: sí | Grupo de permisos de la clave | No se indica |
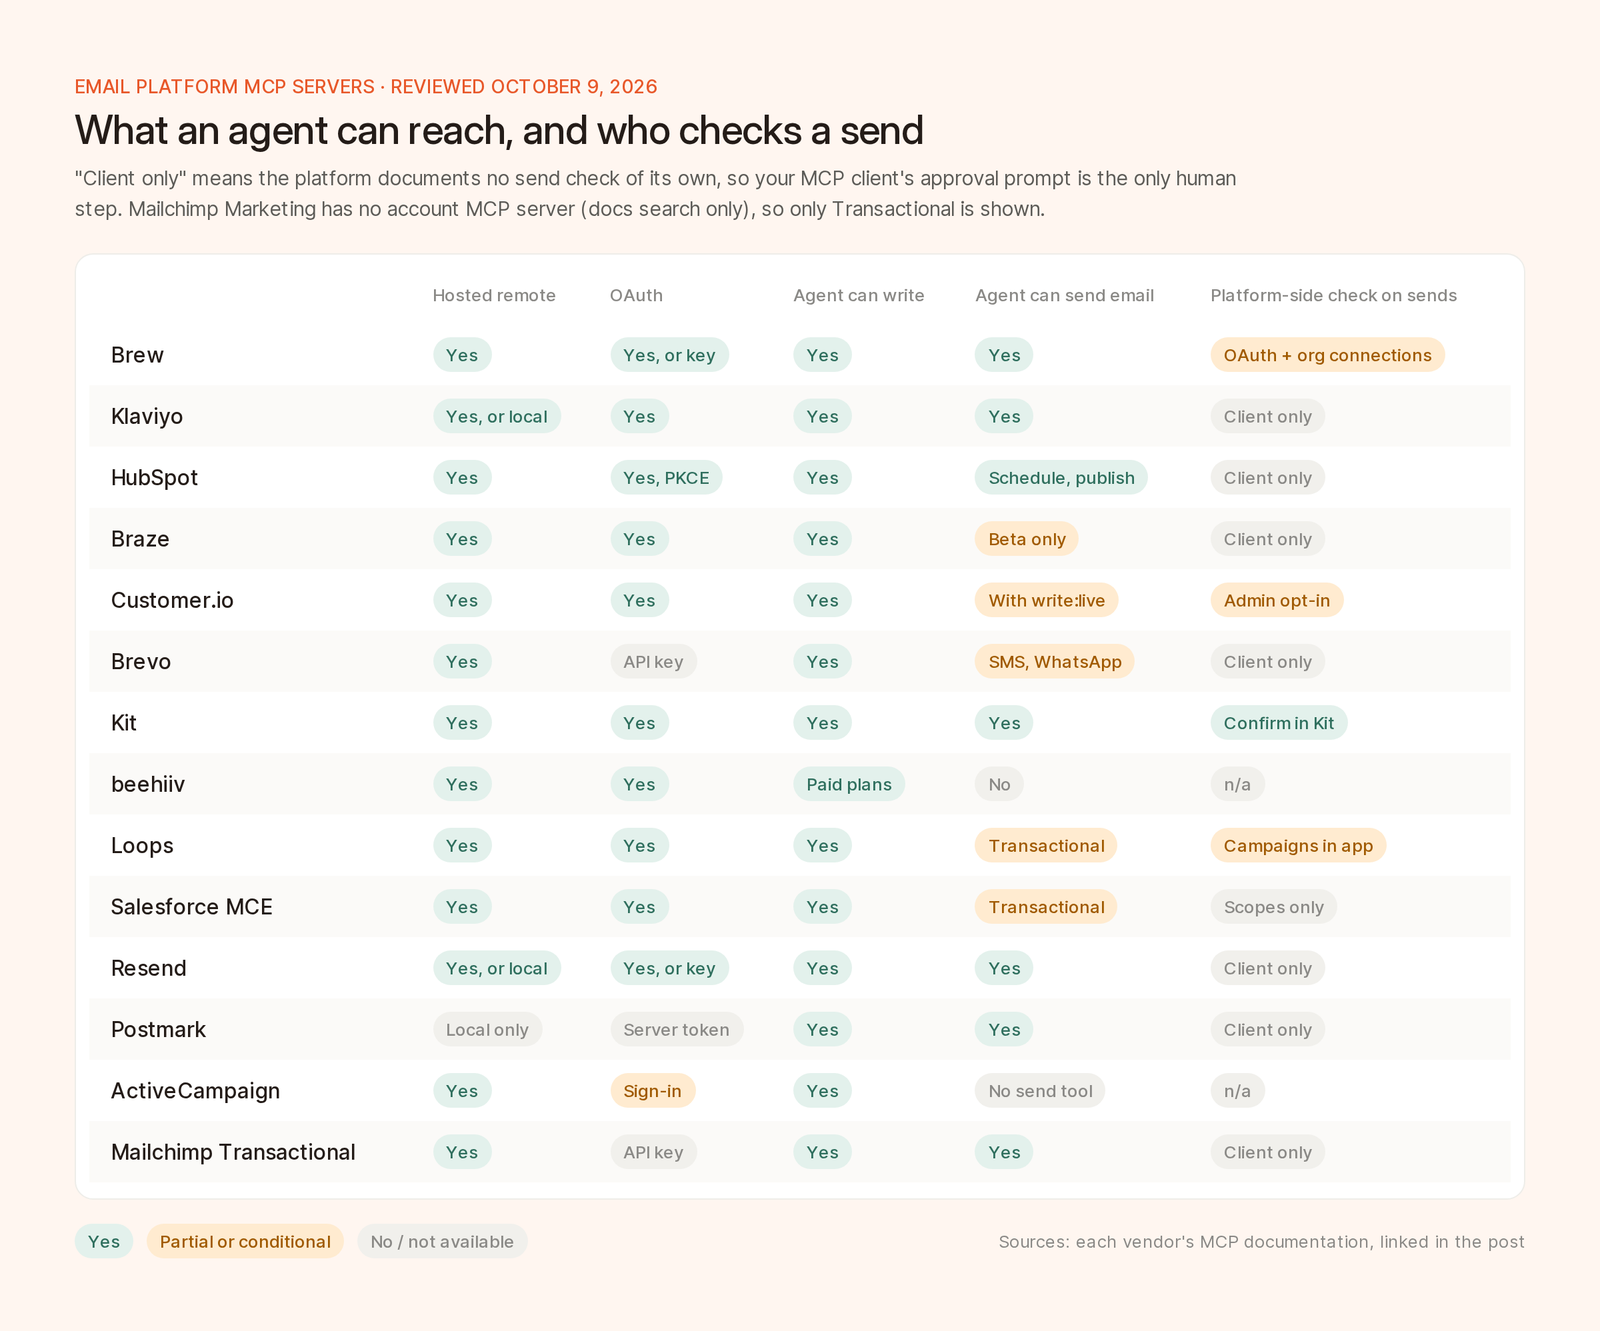
La tabla, convertida en cinco preguntas. Verde es sí; gris, no; ámbar, parcial o condicional.
La guía de conexión recomienda el servidor remoto (OAuth, registro dinámico de clientes) en lugar del local, uvx klaviyo-mcp-server@latest. Lo mejor son los parámetros de consulta: read-only=true elimina las herramientas de escritura, disable-tools-with-user-generated-content=true quita las herramientas que leen datos de perfiles y eventos, toolsets=campaigns:read limita las herramientas a los permisos de API indicados y core-tools-only=true reduce la lista a unas 40. La lista de herramientas incluye create_campaign, send_campaign y cancel_campaign_send. Klaviyo anunció “más de 260 herramientas MCP” en K:BOS el 9 de septiembre de 2026.
El servidor remoto necesita un conector MCP creado en la sección Desarrollo (Development). Los permisos dependen de las herramientas disponibles en el momento de la instalación y de lo que conceda el usuario. La documentación incluye “crear y actualizar borradores de email”, y el registro de cambios de otoño de 2026, del 15 de septiembre, añade “configurar los detalles del envío, programar, publicar”. Las escrituras de configuración “quedan atribuidas en el registro de auditoría”.
El servidor remoto sustituyó a uno local de agosto de 2025. La guía de configuración tiene las reglas de acceso más estrictas de esta comparativa: además del interruptor de administrador, los usuarios necesitan el permiso “Use MCP Server”, y un administrador puede revocar todos los tokens de MCP a la vez. Las herramientas cubren analíticas, plantillas, Content Blocks, catálogos y segmentos, sin datos de perfiles de usuario. La creación de campañas y launch_campaign solo están disponibles en beta.
El servidor accede a todas las API de Journeys y Data Pipelines mediante tres herramientas, cio_read_api, cio_write_api y cio_delete_api, todas con vistas previas de simulación. Al separar los verbos, un cliente puede aprobar automáticamente las lecturas y pedir confirmación antes de las escrituras. write:live, necesario para enviar, solo funciona después de que un administrador active “Allow MCP to edit live data”.
El servidor acepta como token Bearer una clave de API con la opción MCP marcada. El endpoint principal combina 27 módulos; cada uno tiene además el suyo propio, como /v1/brevo_contacts/mcp, porque tener menos herramientas “puede mejorar la calidad de las respuestas”. Los módulos de SMS y WhatsApp “crean y envían”; el de email puede “crear y gestionar”. El conector de Brevo para Claude, lanzado el 28 de septiembre de 2026, solo guarda borradores: “El envío, la programación y la eliminación siguen en tus manos, en Brevo”.
El MCP de Kit, disponible en los planes de pago, replica uno a uno la API v4, con un límite de 120 solicitudes por minuto por token. El artículo de ayuda enumera más de 65 herramientas y la salvaguarda de envío más concreta de esta comparativa. Para “enviar un Broadcast, eliminar una Email Sequence, dar de baja a un suscriptor o disparar un webhook”, el servidor devuelve un enlace directo (deep link), y no pasa nada hasta que haces clic en Confirm en Kit.
Los planes de pago obtuvieron acceso de escritura el 16 de junio. El artículo de ayuda es tajante: los borradores “deben publicarse desde la app”, las automatizaciones “deben activarse en la app” y “por ahora no se pueden enviar publicaciones a través del MCP”. Para los envíos en producción, remite a la API versionada, ya que el MCP “no tiene una versión fija”.
El servidor de Loops gestiona contactos, listas, eventos, campañas, flujos de trabajo y contenido, y envía emails transaccionales publicados. El registro de cambios del 12 de agosto añadió “escrituras de Workflows seguras frente a revisiones”: cada escritura lleva la revisión que leyó por última vez, y Loops la rechaza si el flujo de trabajo ha cambiado desde entonces. Más servidores deberían copiarlo. Para las campañas, Loops indica que hay que “abrir la campaña en el panel para publicarla y enviarla”.
El servidor alojado está disponible de forma general. Instalas un paquete, eliges sus permisos de API y te conectas con tus ID de tenant y de cliente. El agente obtiene la intersección entre los permisos del paquete y los tuyos. Las herramientas se etiquetan como Destructive, Asynchronous, Read-only u Open-world, y las llamadas cuentan para tu límite anual de API.
Resend lanzó su servidor remoto junto con el paquete de código abierto resend-mcp. El código registra 106 herramientas, entre ellas send-email, send-batch-emails y send-broadcast. Las herramientas de eliminación le dicen al modelo que “DEBE (MUST) confirmarlo de nuevo con el usuario”, algo que el servidor no impone. send-email acepta una idempotencyKey.
El servidor oficial se ejecuta con npx -y @activecampaign/postmark-mcp. Sus 24 herramientas, anotadas como de solo lectura, destructivas o idempotentes, cubren envíos (500 por lote), plantillas, diagnósticos, rebotes, supresiones y webhooks. Postmark te pide que confirmes que usas el repositorio oficial, y con razón: en septiembre de 2025, un paquete npm no oficial, postmark-mcp, copiaba todos los emails salientes a una dirección externa a partir de la versión 1.0.16.
El servidor remoto de ActiveCampaign tiene unas 50 herramientas (contactos, etiquetas, listas, oportunidades, objetos personalizados, update_campaign_message, add_contact_to_automation) y ninguna para enviar campañas.
El MCP de Mailchimp Transactional, en https://mandrillapp.com/mcp, “refleja lo que nuestra API ya puede hacer”, envíos incluidos. El servidor MCP de Marketing “busca en la documentación, no en tu cuenta de Mailchimp”, y con el conector de Claude “pasas a tu cuenta de Mailchimp para terminar y enviar tu campaña”.
Nuestro State of Email de septiembre mencionaba que Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops e Intuit Mailchimp lanzaron o anunciaron acceso para agentes entre el 12 de agosto y el 29 de septiembre. Todos menos Loops e Intuit Mailchimp ya tenían un servidor MCP en funcionamiento para el email de marketing. Lo nuevo fue el conector de Loops para Claude, el número de herramientas y la vista previa de SQL de Klaviyo, las herramientas de analíticas de Customer.io, la programación de emails de marketing de HubSpot, los conectores oficiales de Brevo y beehiiv, el anuncio de Headless Marketing de Salesforce, Operator Connect de Braze y el conector de Intuit Mailchimp en Perplexity Computer.
El número de herramientas es lo que sale en la nota de prensa, y es lo que menos te dice.
OAuth vincula el agente a una persona cuyos permisos hereda (Braze, Customer.io, beehiiv y Brew lo documentan de forma explícita), de modo que el acceso termina cuando esa persona se va. Una clave de API en un portátil no pertenece a nadie y suele tener más acceso del que necesita la tarea. Reserva las claves para las tareas automatizadas (headless), con permisos limitados.
Si el agente puede llegar a una audiencia real, ¿la plataforma impone un paso humano vinculado a la acción exacta? Una confirmación que el propio modelo supera poniendo confirm: true no comprueba nada. El enlace directo de Kit mete a una persona en el proceso desde el lado del servidor: no pasa nada hasta que alguien hace clic en Confirm en Kit. El ID de confirmación de un solo uso de Brew también lo exige el servidor, pero demuestra algo más limitado: impide que el agente cambie los destinatarios o el contenido después de la vista previa, o que repita el envío. El agente recibe el ID él mismo, así que el hecho de que una persona lo haya revisado depende de que tu cliente muestre la confirmación. El resto se apoya en la especificación de MCP, que dice que los clientes “DEBERÍAN (SHOULD)” mostrar avisos de confirmación. Buen consejo, pero nadie lo hace cumplir.
Los agentes reintentan, y un reintento no reconocido después de un tiempo de espera agotado supone un segundo envío. Busca una clave de idempotencia en los envíos (Resend, Brew), bloqueo optimista en las ediciones (las comprobaciones de revisión de Loops) o la anotación idempotentHint (Postmark). Nosotros no dejaríamos enviar a un servidor que no tenga nada de esto.
Las agencias necesitan saber a qué cuenta va cada llamada. Braze pasa el espacio de trabajo en cada solicitud y advierte que un agente “puede seleccionar un espacio de trabajo distinto del que pretendías”. Klaviyo y beehiiv usan un conector por cuenta. Brew vincula cada conexión de marca a una sola marca y rechaza las llamadas para otras con BRAND_SCOPE_MISMATCH.
Los bucles de un agente agotan rápido los límites de API heredados. Kit y Loops publican los suyos (consulta las preguntas frecuentes), y Salesforce descuenta las llamadas MCP de tu cupo anual. En los demás casos, planifica en función del límite normal de la API.
Cada definición de herramienta consume contexto, y los modelos eligen peor en listas largas, así que tener más de 260 herramientas no es automáticamente mejor que tener tres. De ahí el core-tools-only de Klaviyo y los endpoints por módulo de Brevo. Lee primero algunas descripciones: las buenas dicen cuánto cuesta una herramienta y cuándo no usarla.
Trata cada resultado de una herramienta como una entrada no fiable. En LLM01 de OWASP, esto se llama inyección indirecta de prompts: contenido externo que “altera el comportamiento del modelo de formas no previstas o inesperadas”. Una instrucción escrita en el campo de nombre de un suscriptor acaba en el prompt de tu agente. El parámetro de Klaviyo para el contenido generado por usuarios existe precisamente para esto.
Concede el mínimo privilegio que necesite la tarea. Empieza en modo de solo lectura. Salesforce advierte que “quizá no puedas deshacer los cambios”, y la guía de seguridad del proyecto MCP señala que conceder permisos amplios desde el principio agrava las consecuencias de que se filtre un token.
Exige que intervenga una persona en todo lo que envíe emails. Haz que tu cliente pregunte antes de cada escritura, incluso en servidores que tienen sus propias comprobaciones. La especificación dice que los clientes “DEBEN (MUST) considerar que las anotaciones de las herramientas no son de confianza, salvo que procedan de servidores de confianza”.
Instala solo paquetes oficiales. La copia de Postmark publicó código limpio durante 15 versiones antes del cambio. Da preferencia a las URL alojadas; en los servidores locales, fija la versión y usa el repositorio que enlaza el proveedor.
Aprende a revocar el acceso. Los administradores de Braze revocan todos los tokens a la vez; los usuarios de Customer.io, sus propias sesiones, y Brew muestra las conexiones OAuth en Configuración > MCP. Busca esa página ahora. Para las normas que se aplican a los remitentes, consulta qué sigue aplicándose cuando un agente envía tus emails.
Conéctate a https://brew.new/api/mcp con OAuth 2.1 para una marca o para toda la organización, o con una clave de API de marca o de organización. El catálogo tiene 88 herramientas, anotadas con readOnlyHint y destructiveHint.
En las conexiones OAuth y de organización, una llamada que envía emails a personas o elimina datos de contactos devuelve primero confirmation_required con la vista previa del diseño, los destinatarios, la automatización o las direcciones. Si la repites con confirmed: true y el confirmation_id devuelto, se ejecuta. Según la documentación de autenticación, el ID sirve para esos argumentos exactos, desde la misma conexión, durante 15 minutos y una sola vez. Cubre send_email, los lanzamientos reales de run_automation, todos los fire_trigger_event, la publicación mediante save_automation y delete_contacts. Ten claro lo que esto garantiza: el servidor no puede distinguir la aprobación de una persona de la del propio agente, así que combínalo con un cliente que pregunte antes de ejecutar herramientas de escritura. Las herramientas de escritura también aceptan una idempotency_key, compartida con el encabezado Idempotency-Key de REST, y cuando send_email no puede garantizar la deduplicación, devuelve un error 503 que se puede reintentar en lugar de arriesgarse a un envío doble.
Las conexiones con una clave de API de marca se saltan este control, así que haz que pregunte tu cliente o tu código. Los contactos entran por la API REST, la importación de CSV o las integraciones. Brew es solo email. El código de producción que activa disparadores debe usar la API REST (MCP frente a REST). Para comparar funciones, consulta nuestro análisis anterior de herramientas con MCP.
Hasta el 9 de octubre de 2026: Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional y Brew. El servidor de Mailchimp Marketing solo busca en la documentación; el acceso a la cuenta se hace mediante un conector de Claude.
En varias plataformas, sí. Klaviyo, Customer.io (con write:live), Kit, Resend, Brew y HubSpot (según su registro de cambios de septiembre) ofrecen acciones de envío o de programación. En cambio, beehiiv no envía por MCP, Loops envía las campañas desde su panel y el conector de Brevo para Claude solo guarda borradores.
Para personas, OAuth. El token pertenece a un usuario, hereda sus permisos y se puede revocar sin rotar una clave compartida. Para las tareas automatizadas (headless), da a cada agente su propia clave con permisos muy limitados.
Conéctate en modo de solo lectura o de solo borradores, y exige la aprobación en el cliente para cada escritura. Da preferencia a las plataformas que imponen un paso humano, como Kit, o que vinculan las confirmaciones a la acción exacta, como Brew, y envía siempre primero a una lista semilla.
Pocos publican una cifra específica para MCP. Kit permite 120 solicitudes por minuto por token; la API de contenido de Loops, 60 solicitudes cada 60 segundos por equipo, y Salesforce descuenta las llamadas MCP de tu límite anual de API. En los demás casos, cuenta con los límites normales de la API.

