
2026年10月9日時点で、14のメール配信サービスのMCPサーバーを比較。ホスティング、OAuthかAPIキーか、書き込み権限、送信を誰が承認するのかを整理します。

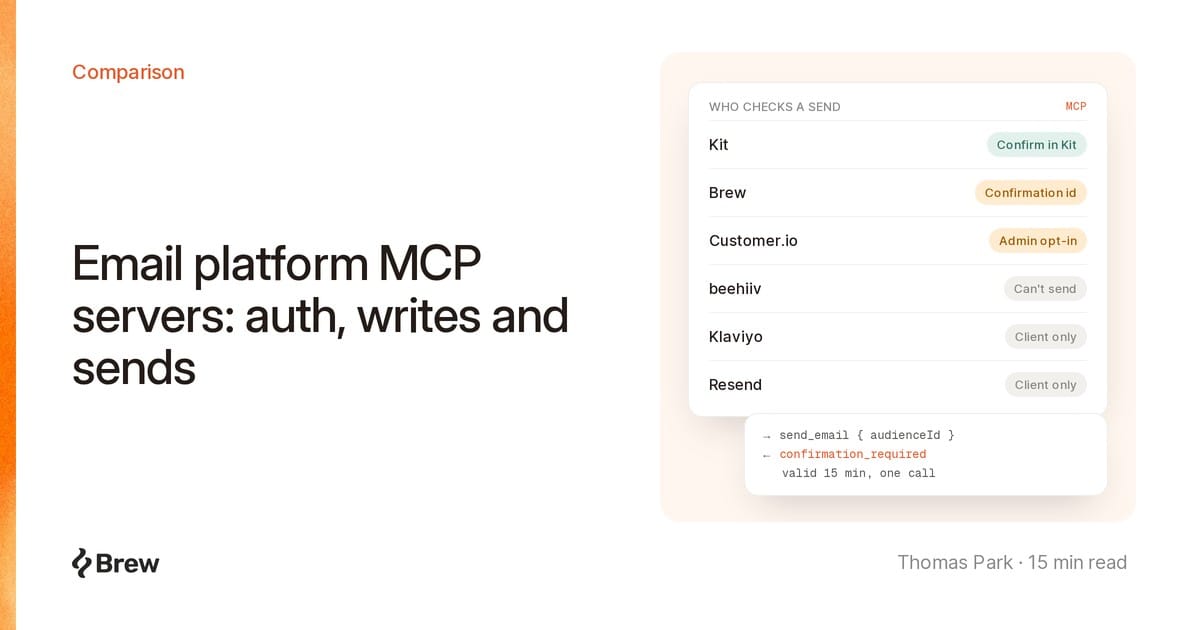
メール配信プラットフォームのMCPサーバーとは、プラットフォームの操作(レポートを読む、テンプレートを編集する、キャンペーンを送信するなど)を、Claude、ChatGPT、Cursor といったAIクライアントが呼び出せるツールとして公開するエンドポイントです。大手のESPには、ほぼすべてMCPサーバーがあります。本当の違いは、エージェントが何を変更できるのか、そして誰が送信を承認するのかにあります。
以下では、プラットフォームごとに、サーバーがどこで動くのか、どう認証するのか、何を書き込み、何を送信できるのか、そしてエージェントとリストのあいだにどんな歯止めがあるのかを整理します。確認日は2026年10月9日です。Brew も自社のMCPサーバーを提供しているため、競合各社についての記述は、リンク先のドキュメントの内容に限っています。
read-only=true、Brevo のモジュールごとのエンドポイント、Customer.io のデフォルトの読み取り専用モードがその手段です。「リモート」はベンダーがホストしていること、「ローカル」は自分でパッケージを実行することを指します。ガードレールの列には、プラットフォーム側で強制されるものだけを記載しています。
| プラットフォーム | サーバー | 認証 | エージェントが書き込めるもの | 送信の可否 | プラットフォーム側の送信ガードレール | 提供開始 |
|---|---|---|---|---|---|---|
| Brew | リモート(brew.new/api/mcp) |
OAuth 2.1またはAPIキー | デザイン、オートメーション、オーディエンス、ドメイン | キャンペーン、テスト、トリガーの発火 | OAuth接続と組織全体の接続では確認ID | 2026年6月 |
| Klaviyo | リモート(mcp.klaviyo.com/mcp)またはローカル |
OAuth(リモート)、プライベートAPIキー(ローカル) | キャンペーン、フロー、テンプレート、プロフィール | 可能(send_campaign) |
任意の read-only=true フラグ |
リモート版の一般提供:2025年8月20日 |
| HubSpot | リモート(mcp.hubspot.com) |
自分で作成したコネクター経由のOAuth(PKCE) | CRMレコード、メールの下書き、ページ | 予約と公開(2026年9月15日の変更履歴) | ユーザー権限、監査ログ | 一般提供:2026年4月13日 |
| Braze | リモート(米国とEUのURL) | ダッシュボードへのログインによるOAuth | テンプレート、Content Blocks、カタログ | キャンペーンAPIのベータ版のみ | 管理者による有効化とユーザーごとの権限。デフォルトはオフ | リモート版:2026年7月23日 |
| Customer.io | リモート(米国とEUのURL) | スコープ付きのOAuth | 下書き(write)、本番データ(write:live) |
write:live があれば可能 |
デフォルトは読み取り専用。本番データの編集には管理者の許可が必要 | 2025年10月7日のリリースノートに記載 |
| Brevo | リモート(mcp.brevo.com) |
MCPトークン(APIキー) | メール・SMS・WhatsApp のキャンペーン、コンタクト、CRM | SMSと WhatsApp は記載あり | モジュールごとのエンドポイント | 2025年10月14日(アーリーアクセス) |
| Kit | リモート(app.kit.com/mcp) |
OAuth | 購読者、ブロードキャスト、シーケンス、ページ | 可能 | 送信と削除は Kit 上で確認 | 2026年5月19日 |
| beehiiv | リモート(mcp.beehiiv.com/mcp) |
OAuth | 下書き、テンプレート、セグメント、オートメーション | 不可 | 公開と有効化はアプリ内で行う | 2026年3月24日 |
| Loops | リモート(mcp.loops.so) |
OAuth | コンタクト、キャンペーン、ワークフロー、コンテンツ | トランザクションメールとイベント | キャンペーンはダッシュボードから送信 | Claude コネクター:2026年8月12日 |
| Salesforce MCE | リモート(テナントごとのURL) | インストールしたパッケージのスコープによるOAuth | データエクステンション、ジャーニー、コンテンツ | トランザクションメール、ジャーニーの公開 | パッケージのスコープとユーザー権限 | 一般提供:2026年6月 |
| Resend | リモート(mcp.resend.com/mcp)またはローカル |
OAuthまたはAPIキー | メール、ブロードキャスト、オートメーション、テンプレート | 可能 | クライアント側の承認のみ。送信には冪等性キー | リモート版:2026年7月7日 |
| Postmark | ローカルのみ(npm) | サーバートークン | 送信、テンプレート、配信除外、Webhook | 可能 | ツールのアノテーションのみ | npm パッケージ:2025年11月26日 |
| ActiveCampaign | リモート(アカウントごとのURL) | ログインして承認 | コンタクト、リスト、商談、キャンペーンのコンテンツ | 送信ツールの記載なし | 記載なし | 記載なし |
| Mailchimp | Transactional:mandrillapp.com/mcp |
APIキー | Transactional API | Transactional:可能 | キーの権限グループ | 記載なし |
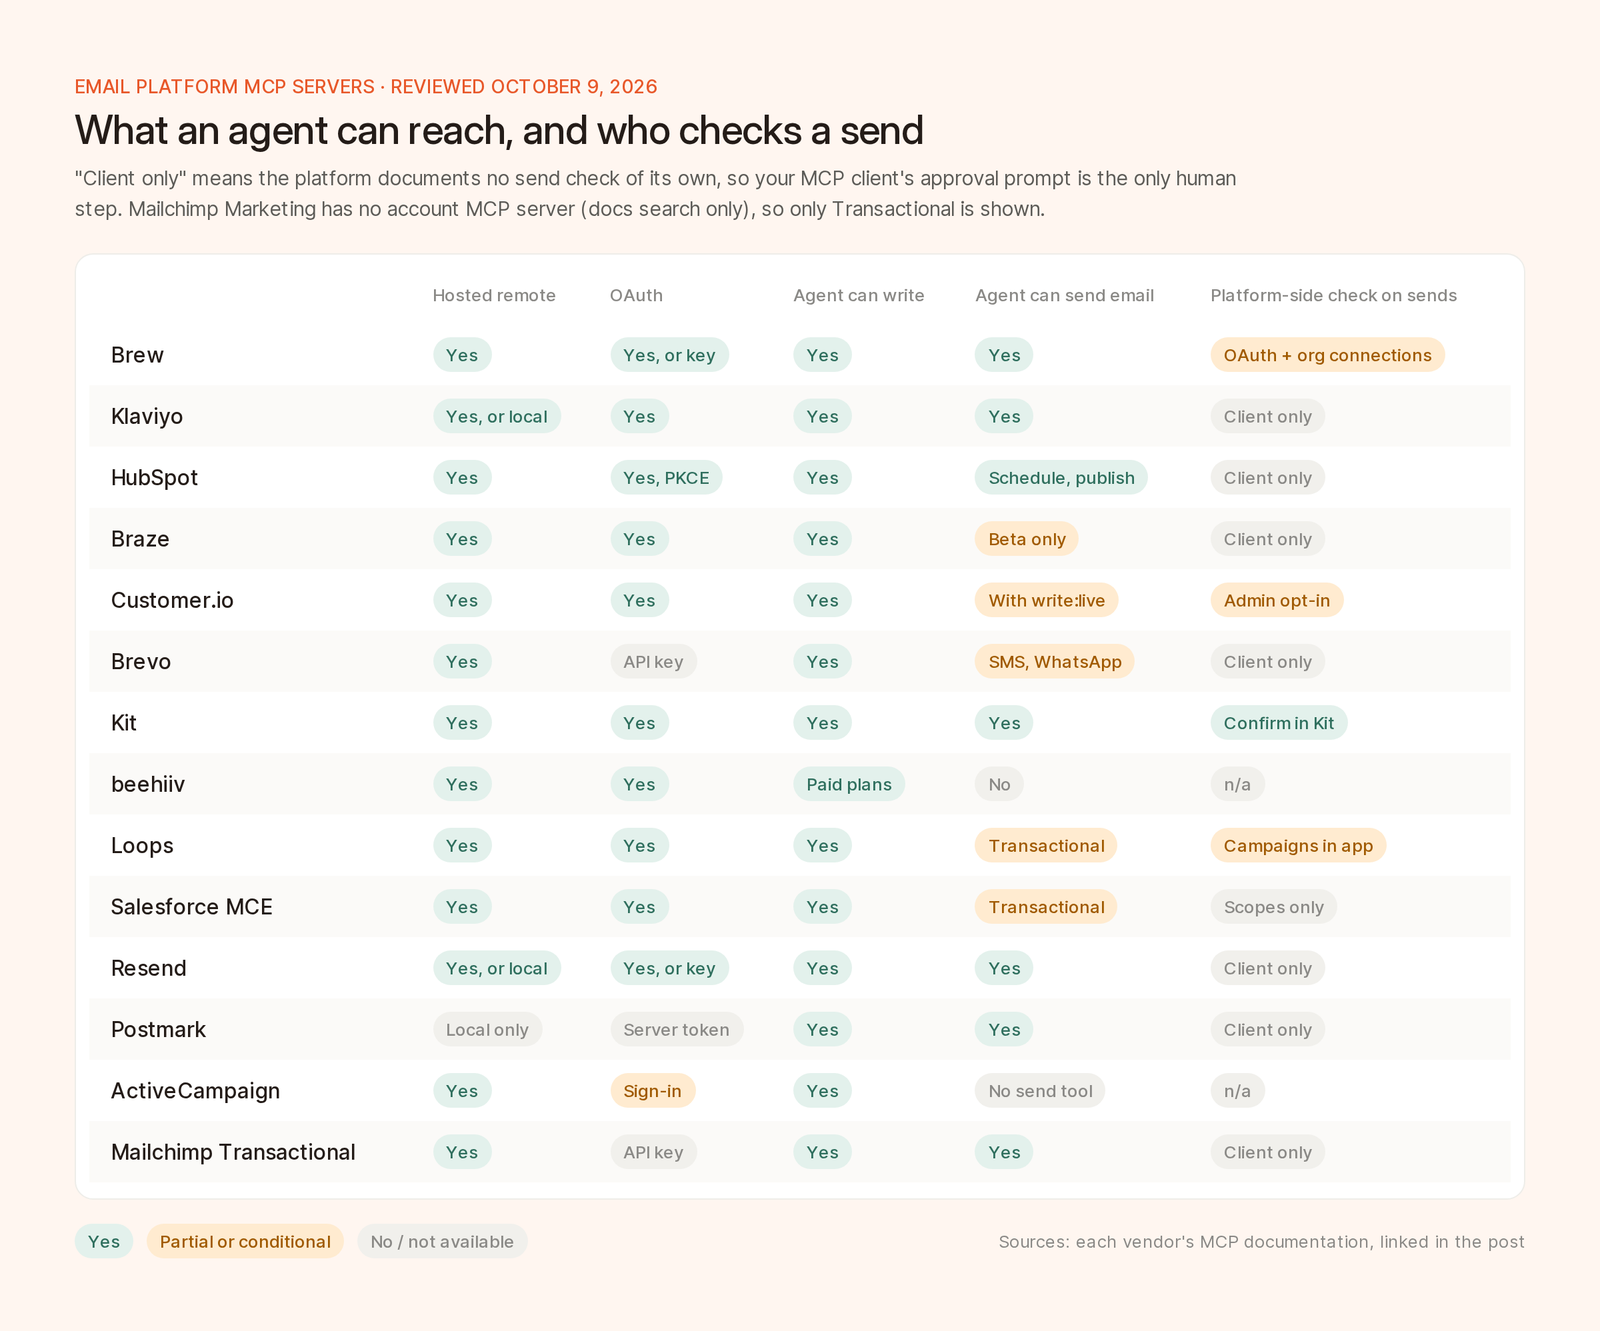
上の表を5つの質問にまとめたもの。緑は「はい」、グレーは「いいえ」、黄色は一部対応または条件付きです。
接続ガイドでは、ローカルの uvx klaviyo-mcp-server@latest よりも、リモート(OAuth、動的クライアント登録)を推奨しています。優れているのは、クエリパラメーターです。read-only=true は書き込みツールを外し、disable-tools-with-user-generated-content=true はプロフィールとイベントのデータを読み取るツールを取り除きます。toolsets=campaigns:read は指定したAPIスコープのツールだけに絞り込み、core-tools-only=true はツールの一覧を約40個まで減らします。ツールの一覧には、create_campaign、send_campaign、cancel_campaign_send が含まれています。Klaviyo は2026年9月9日の K:BOS で、「260以上のMCPツール」を発表しました。
リモートサーバーを使うには、「Development」でMCPコネクターを作成する必要があります。スコープは、インストール時に使えるツールと、ユーザーが許可した内容によって決まります。ドキュメントには「メールの下書きの作成と更新」が挙げられており、9月15日の Fall 2026 の変更履歴で「送信内容の設定、予約、公開」が加わりました。設定の書き込みは、「監査ログに実行者とともに記録」されます。
リモートサーバーは、2025年8月に公開されたローカル版に代わるものです。セットアップガイドのアクセスルールは、ここで取り上げる中で最も厳格です。管理者による有効化に加えて、ユーザーごとに「Use MCP Server」の権限が必要で、管理者はすべてのMCPトークンを一括で取り消せます。ツールは分析、テンプレート、Content Blocks、カタログ、セグメントを扱い、ユーザーのプロフィールデータは含みません。キャンペーンの作成と launch_campaign は、ベータ版でのみ利用できます。
サーバーは、cio_read_api、cio_write_api、cio_delete_api の3つのツールで、Journeys と Data Pipelines のAPI全体にアクセスします。どのツールでも、ドライランでプレビューを確認できます。操作の種類ごとにツールが分かれているので、クライアント側で読み取りは自動で承認し、書き込みの前には確認を求める、といった設定ができます。送信に必要な write:live は、管理者が「Allow MCP to edit live data」をオンにしたあとでないと機能しません。
サーバーは、MCPのオプションにチェックを入れたAPIキーを、Bearer トークンとして受け取ります。メインのエンドポイントは27のモジュールをまとめたものですが、/v1/brevo_contacts/mcp のように、モジュールごとのエンドポイントもあります。ツールが少ないほうが「回答の質が上がる可能性がある」からです。SMSと WhatsApp のモジュールは「作成と送信」ができ、メールは「作成と管理」ができます。2026年9月28日に公開された Brevo の Claude コネクターは下書きを保存するだけで、「送信、予約、削除は、引き続き Brevo 上でお客様自身が行います」としています。
有料プランで使える Kit MCPは、v4 APIを1対1で対応付けたもので、上限はトークンごとに毎分120リクエストです。ヘルプ記事には65以上のツールが挙げられており、ここで取り上げる中で最も具体的な送信のガードレールも説明されています。「Broadcast の送信、Email Sequence の削除、購読者の配信停止、Webhook の発火」については、サーバーがディープリンクを返し、Kit で「Confirm」をクリックするまで何も実行されません。
6月16日から、有料プランで書き込みができるようになりました。ヘルプ記事の説明は明快です。下書きは「アプリから公開する必要があり」、オートメーションは「アプリで有効化する必要があり」、「現在、MCP経由での投稿の送信には対応していません」。MCPには「固定のバージョンがない」ため、本番の送信には、バージョン管理されたAPIを使うよう案内しています。
Loops のサーバーは、コンタクト、リスト、イベント、キャンペーン、ワークフロー、コンテンツを管理し、公開済みのトランザクションメールを送信できます。8月12日の変更履歴では、「リビジョンを考慮した安全なワークフローの書き込み」が追加されました。各書き込みには最後に読み取ったリビジョンが含まれ、それ以降にワークフローが変更されていれば、Loops は書き込みを拒否します。ほかのサーバーもぜひ取り入れるべき仕組みです。キャンペーンについて Loops は、「ダッシュボードでキャンペーンを開いて、公開と送信を行う」よう案内しています。
ホスト型のサーバーは、一般提供が始まっています。パッケージをインストールしてAPIスコープを選び、テナントIDとクライアントIDで接続します。エージェントに与えられるのは、パッケージのスコープとユーザー自身の権限が重なる範囲だけです。ツールには「Destructive」「Asynchronous」「Read-only」「Open-world」のいずれかのラベルが付き、呼び出しは年間のAPI上限にカウントされます。
Resend は、オープンソースの resend-mcp パッケージとあわせて、リモートサーバーを公開しました。コードには、send-email、send-batch-emails、send-broadcast を含む106のツールが登録されています。削除系のツールはモデルに対して「ユーザーに必ず再確認しなければならない(MUST double-check with the user)」と指示していますが、サーバー側でそれが強制されるわけではありません。send-email は idempotencyKey を受け付けます。
公式サーバーは、npx -y @activecampaign/postmark-mcp で実行します。24のツールには、読み取り専用、破壊的、冪等のいずれかのアノテーションが付いており、送信(1バッチあたり500通)、テンプレート、診断情報、バウンス、配信除外、Webhook を扱います。Postmark は公式のリポジトリかどうかを確認するよう求めていますが、それには理由があります。2025年9月、非公式の npm パッケージ postmark-mcp が、バージョン1.0.16以降、送信されるすべてのメールを外部のアドレスにコピーしていたのです。
ActiveCampaign のリモートサーバーには、約50のツール(コンタクト、タグ、リスト、商談、カスタムオブジェクト、update_campaign_message、add_contact_to_automation)がありますが、キャンペーンを送信するツールはありません。
https://mandrillapp.com/mcp で提供されている Mailchimp の Transactional MCPは、「APIですでにできることをそのまま反映」したもので、送信もできます。Marketing のMCPサーバーは「Mailchimp のアカウントではなく、ドキュメントを検索」するもので、Claude コネクターを使う場合は、「Mailchimp のアカウントに移動して、キャンペーンを仕上げて送信」します。
私たちの9月の State of Email では、8月12日から9月29日にかけてエージェントからの利用を提供または発表した企業として、Klaviyo、HubSpot、Salesforce、Braze、Customer.io、Brevo、beehiiv、Loops、Intuit Mailchimp を挙げました。Loops と Intuit Mailchimp 以外は、マーケティングメール向けの稼働するMCPサーバーをすでに持っていました。新しかったのは、Loops の Claude コネクター、Klaviyo のツール数とSQLプレビュー、Customer.io の分析ツール、HubSpot のマーケティングメールの予約、Brevo と beehiiv の公式コネクター、Salesforce の Headless Marketing の発表、Braze の Operator Connect、そして Intuit Mailchimp の Perplexity Computer 向けのコネクターです。
ツールの数はプレスリリースで強調されますが、判断材料としては最も役に立ちません。
OAuthでは、エージェントは特定の人に紐付き、その人の権限を引き継ぎます(Braze、Customer.io、beehiiv、Brew は、この方式をドキュメントに明記しています)。そのため、その人が組織を離れれば、アクセスも終わります。ノートパソコンに保存されたAPIキーは誰のものでもなく、たいていは作業に必要な以上の権限を持っています。キーは、スコープを絞ったうえで、人が介在しないジョブにだけ使いましょう。
エージェントが本番のオーディエンスに届く操作をできる場合、プラットフォームは、その操作そのものに紐付いた人のステップを強制しているでしょうか? モデルが自分で confirm: true を設定すれば通過できる確認では、何もチェックしていないのと同じです。Kit のディープリンクは、サーバー側で人を介在させます。誰かが Kit で「Confirm」をクリックするまで、何も実行されません。Brew の1回限りの確認IDもサーバー側で強制されますが、保証できる範囲はもっと狭くなります。防げるのは、プレビューのあとでエージェントが受信者や内容を変えたり、送信を再実行したりすることです。確認IDはエージェント自身が受け取るため、実際に人が内容を確認したかどうかは、クライアントが承認画面を表示するかどうかにかかっています。それ以外のプラットフォームは、MCPの仕様に頼っています。仕様では、クライアントは確認画面を「表示すべき(SHOULD)」とされています。良い指針ですが、強制力はありません。
エージェントは再試行します。タイムアウトのあとの再試行が再試行として認識されなければ、メールが2回送られてしまいます。送信時の冪等性キー(Resend、Brew)、編集時の楽観的ロック(Loops のリビジョンチェック)、idempotentHint アノテーション(Postmark)があるかを確認しましょう。私たちなら、このいずれもないサーバーに送信はさせません。
エージェンシーは、呼び出しがどのアカウントに対して行われるのかを把握しておく必要があります。Braze はリクエストごとにワークスペースを渡しており、エージェントが「意図したものとは別のワークスペースを選ぶ可能性がある」と注意を促しています。Klaviyo と beehiiv は、アカウントごとに1つのコネクターを使います。Brew は、ブランド単位の接続を1つのブランドに紐付け、ほかのブランドへの呼び出しを BRAND_SCOPE_MISMATCH で拒否します。
エージェントのループは、引き継いだAPIの上限をあっという間に使い切ります。Kit と Loops は上限を公開しており(よくある質問を参照)、Salesforce はMCPの呼び出しを年間の上限にカウントします。それ以外のプラットフォームでは、通常のAPIの上限を前提に計画しましょう。
ツールの定義はどれもコンテキストを消費し、モデルは長い一覧から選ぶほど判断を誤りやすくなります。260以上のツールが、3つのツールより自動的に優れているわけではありません。Klaviyo の core-tools-only や Brevo のモジュールごとのエンドポイントがあるのは、そのためです。まずはいくつかのツールの説明を読んでみましょう。良い説明には、そのツールのコストと、使うべきでない場面が書かれています。
ツールの結果はすべて、信頼できない入力として扱う。OWASPのLLM01は、これを間接的なプロンプトインジェクションと呼んでいます。外部のコンテンツが「意図しない、または予期しない形でモデルの挙動を変える」ものです。購読者の名のフィールドに書き込まれた指示が、そのままエージェントのプロンプトに入り込みます。Klaviyo のユーザー生成コンテンツ用のフラグは、まさにこのためにあります。
作業に必要な最小限の権限だけを与える。まずは読み取り専用から始めましょう。Salesforce は「変更を元に戻せない場合がある」と警告しており、MCPプロジェクトのセキュリティガイダンスも、最初から広いスコープを与えておくと、トークンが漏えいしたときの被害が大きくなると指摘しています。
人にメールを送る操作には、必ず人を介在させる。サーバー側に独自のチェックがある場合でも、書き込みのたびにクライアントが確認を求めるようにしましょう。仕様には、クライアントは「信頼できるサーバーから提供されたものでない限り、ツールのアノテーションを信頼できないものとみなさなければならない(MUST)」と書かれています。
公式のパッケージだけをインストールする。Postmark の偽パッケージは、最初の15バージョンでは問題のないコードを配布していました。ホスト型のURLを優先し、ローカルのサーバーを使う場合は、バージョンを固定して、ベンダーがリンクしているリポジトリを使いましょう。
アクセスを取り消す方法を把握しておく。Braze では管理者がすべてのトークンを一括で取り消せ、Customer.io ではユーザーが自分のセッションを取り消せます。Brew では、「設定」→「MCP」にOAuthの接続が一覧表示されます。今のうちに、そのページを確認しておきましょう。送信者に関するルールについては、エージェントがメールを送る場合にも変わらないことをご覧ください。
https://brew.new/api/mcp には、1つのブランドまたは組織全体を対象とするOAuth 2.1か、ブランド単位または組織単位のAPIキーで接続します。ツールの一覧には88のツールがあり、readOnlyHint と destructiveHint のアノテーションが付いています。
OAuth接続や組織全体の接続では、人にメールを送る呼び出しや、コンタクトのデータを削除する呼び出しは、まず confirmation_required を返し、デザインのプレビュー、受信者、オートメーション、アドレスを示します。confirmed: true と、返された confirmation_id を付けて同じ呼び出しを繰り返すと、実行されます。認証のドキュメントによると、このIDが有効なのは、まったく同じ引数で、同じ接続から、15分以内に1回だけです。対象は、send_email、run_automation による本番の実行、すべての fire_trigger_event、save_automation による公開、delete_contacts です。ただし、これが何を保証するのかは正しく理解しておきましょう。サーバーには、人による承認とエージェント自身による承認を見分けることはできません。そのため、書き込みツールを実行する前に確認を求めるクライアントと組み合わせて使ってください。書き込みツールは idempotency_key も受け付けます。これはRESTの Idempotency-Key ヘッダーと共通で、send_email が重複排除を保証できない場合は、二重送信のリスクを冒すのではなく、再試行可能な503を返します。
ブランド単位のAPIキーによる接続ではこの確認を経ないため、クライアントかコードの側で確認を求めるようにしてください。コンタクトは、REST API、CSVのインポート、連携サービスを通じて取り込みます。Brew はメール専用です。本番でトリガーを発火させるコードは、REST APIに置きましょう(MCPとREST APIの比較ガイド)。機能の比較は、以前公開したMCP対応プラットフォームの比較をご覧ください。
2026年10月9日時点では、Klaviyo、HubSpot、Braze、Customer.io、Brevo、Kit、beehiiv、Loops、Salesforce Marketing Cloud Engagement、Resend、Postmark、ActiveCampaign、Mailchimp Transactional、Brew です。Mailchimp Marketing のサーバーはドキュメントを検索するだけで、アカウントへのアクセスは Claude コネクター経由になります。
いくつかのプラットフォームでは可能です。Klaviyo、Customer.io(write:live がある場合)、Kit、Resend、Brew、HubSpot(9月の変更履歴による)は、送信や予約の操作を提供しています。beehiiv はMCP経由では送信できず、Loops はキャンペーンをダッシュボードから送信し、Brevo の Claude コネクターは下書きの保存にのみ対応しています。
人が使うなら、OAuthです。トークンはユーザーに紐付き、そのユーザーの権限を引き継ぎ、共有キーをローテーションしなくても取り消せます。人が介在しないジョブでは、エージェントごとに、スコープを絞った専用のキーを発行しましょう。
読み取り専用か下書き専用で接続し、すべての書き込みにクライアント側の承認を必須にします。Kit のように人のステップを強制するプラットフォームや、Brew のように確認を実行する操作そのものに紐付けるプラットフォームを選び、必ず最初にシードリストに送信しましょう。
MCP固有の数値を公開しているところは、わずかです。Kit はトークンごとに毎分120リクエスト、Loops のコンテンツAPIはチームごとに60秒あたり60リクエストまでで、Salesforce はMCPの呼び出しを年間のAPI上限にカウントします。それ以外では、通常のAPIの上限が適用されると考えてください。

