
Så står sig MCP-servrarna från 14 e-postplattformar den 9 oktober 2026: hosting, OAuth eller API-nycklar, skrivåtkomst och vem som måste godkänna ett utskick.

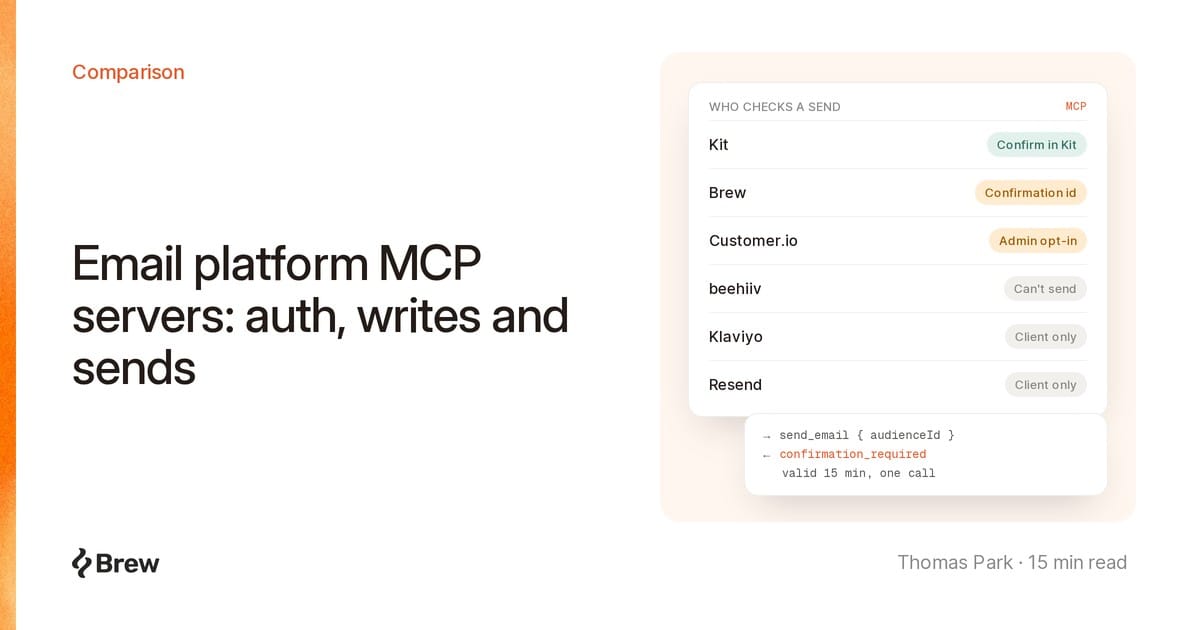
En MCP-server för en e-postplattform är en slutpunkt som gör plattformens åtgärder (läsa en rapport, redigera en mall, skicka en kampanj) tillgängliga som verktyg som en AI-klient som Claude, ChatGPT eller Cursor kan anropa. Nästan alla stora ESP:er har en. De verkliga skillnaderna ligger i vad en agent kan ändra och vem som godkänner ett utskick.
Nedan går vi igenom varje plattform: var servern körs, hur den autentiserar, vad den kan skriva och skicka och vad som står mellan agenten och din lista. Granskat den 9 oktober 2026. Brew har en egen MCP-server, så avsnitten om konkurrenterna håller sig till deras länkade dokumentation.
read-only=true i Klaviyo, slutpunkterna per modul i Brevo och det skrivskyddade standardläget i Customer.io.”Fjärrserver” betyder att leverantören hostar servern; ”lokal” betyder att du kör ett paket själv. Kolumnen för skyddsräcken tar bara upp det som plattformen själv upprätthåller.
| Plattform | Server | Autentisering | Agenten kan skriva | Kan den skicka? | Plattformens skyddsräcke vid utskick | Tillgänglig sedan |
|---|---|---|---|---|---|---|
| Brew | Fjärrserver, brew.new/api/mcp |
OAuth 2.1 eller API-nyckel | Designer, automatiseringar, målgrupper, domäner | Kampanjer, tester, händelser till utlösare | Bekräftelse-id för OAuth-anslutningar och anslutningar för hela organisationen | Juni 2026 |
| Klaviyo | Fjärrserver mcp.klaviyo.com/mcp eller lokal |
OAuth (fjärrserver), privat nyckel (lokal) | Kampanjer, flöden, mallar, profiler | Ja, send_campaign |
Valfri flagga read-only=true |
Fjärrservern allmänt tillgänglig 20 aug. 2025 |
| HubSpot | Fjärrserver mcp.hubspot.com |
OAuth med PKCE via en egen MCP-anslutning | CRM-poster, mejlutkast, sidor | Schemaläggning och publicering (ändringsloggen 15 sep. 2026) | Användarbehörigheter, granskningslogg | Allmänt tillgänglig 13 apr. 2026 |
| Braze | Fjärrserver, URL:er för USA och EU | OAuth med inloggning i kontrollpanelen | Mallar, Content Blocks, kataloger | Kampanj-API:t bara i betaversion | Reglage för administratörer plus behörighet per användare, avstängt som standard | Fjärrservern 23 juli 2026 |
| Customer.io | Fjärrserver, URL:er för USA och EU | OAuth med behörigheter | Utkast (write), skarp data (write:live) |
Med write:live |
Skrivskyddat som standard; ändringar i skarp data kräver att en administratör tillåter det | I versionsinformationen 7 okt. 2025 |
| Brevo | Fjärrserver mcp.brevo.com |
MCP-token (API-nyckel) | Kampanjer via e-post, sms och WhatsApp, kontakter, CRM | Sms och WhatsApp dokumenterade | Slutpunkter per modul | 14 okt. 2025 (tidig åtkomst) |
| Kit | Fjärrserver app.kit.com/mcp |
OAuth | Prenumeranter, massutskick, sekvenser, sidor | Ja | Utskick och raderingar bekräftas i Kit | 19 maj 2026 |
| beehiiv | Fjärrserver mcp.beehiiv.com/mcp |
OAuth | Utkast, mallar, segment, automatiseringar | Nej | Publicering och aktivering sker i appen | 24 mars 2026 |
| Loops | Fjärrserver mcp.loops.so |
OAuth | Kontakter, kampanjer, arbetsflöden, innehåll | Transaktionsmejl och händelser | Kampanjer skickas från kontrollpanelen | Anslutning till Claude 12 aug. 2026 |
| Salesforce MCE | Fjärrserver, URL per tenant | OAuth via behörigheterna i det installerade paketet | Data extensions, kundresor, innehåll | Transaktionsmejl; publicera kundresor | Paketets behörigheter plus användarbehörigheter | Allmänt tillgänglig juni 2026 |
| Resend | Fjärrserver mcp.resend.com/mcp eller lokal |
OAuth eller API-nyckel | Mejl, massutskick, automatiseringar, mallar | Ja | Bara godkännande i klienten; idempotensnyckel vid utskick | Fjärrservern 7 juli 2026 |
| Postmark | Bara lokal (npm) | Servertoken | Utskick, mallar, spärrar, webhooks | Ja | Bara verktygsannoteringar | npm-paket 26 nov. 2025 |
| ActiveCampaign | Fjärrserver, URL per konto | Logga in och godkänn | Kontakter, listor, affärer, kampanjinnehåll | Inget verktyg för utskick listat | Inte dokumenterat | Anges inte |
| Mailchimp | Transactional: mandrillapp.com/mcp |
API-nyckel | Transactional-API:t | Transactional: ja | Nyckelns behörighetsgrupp | Anges inte |
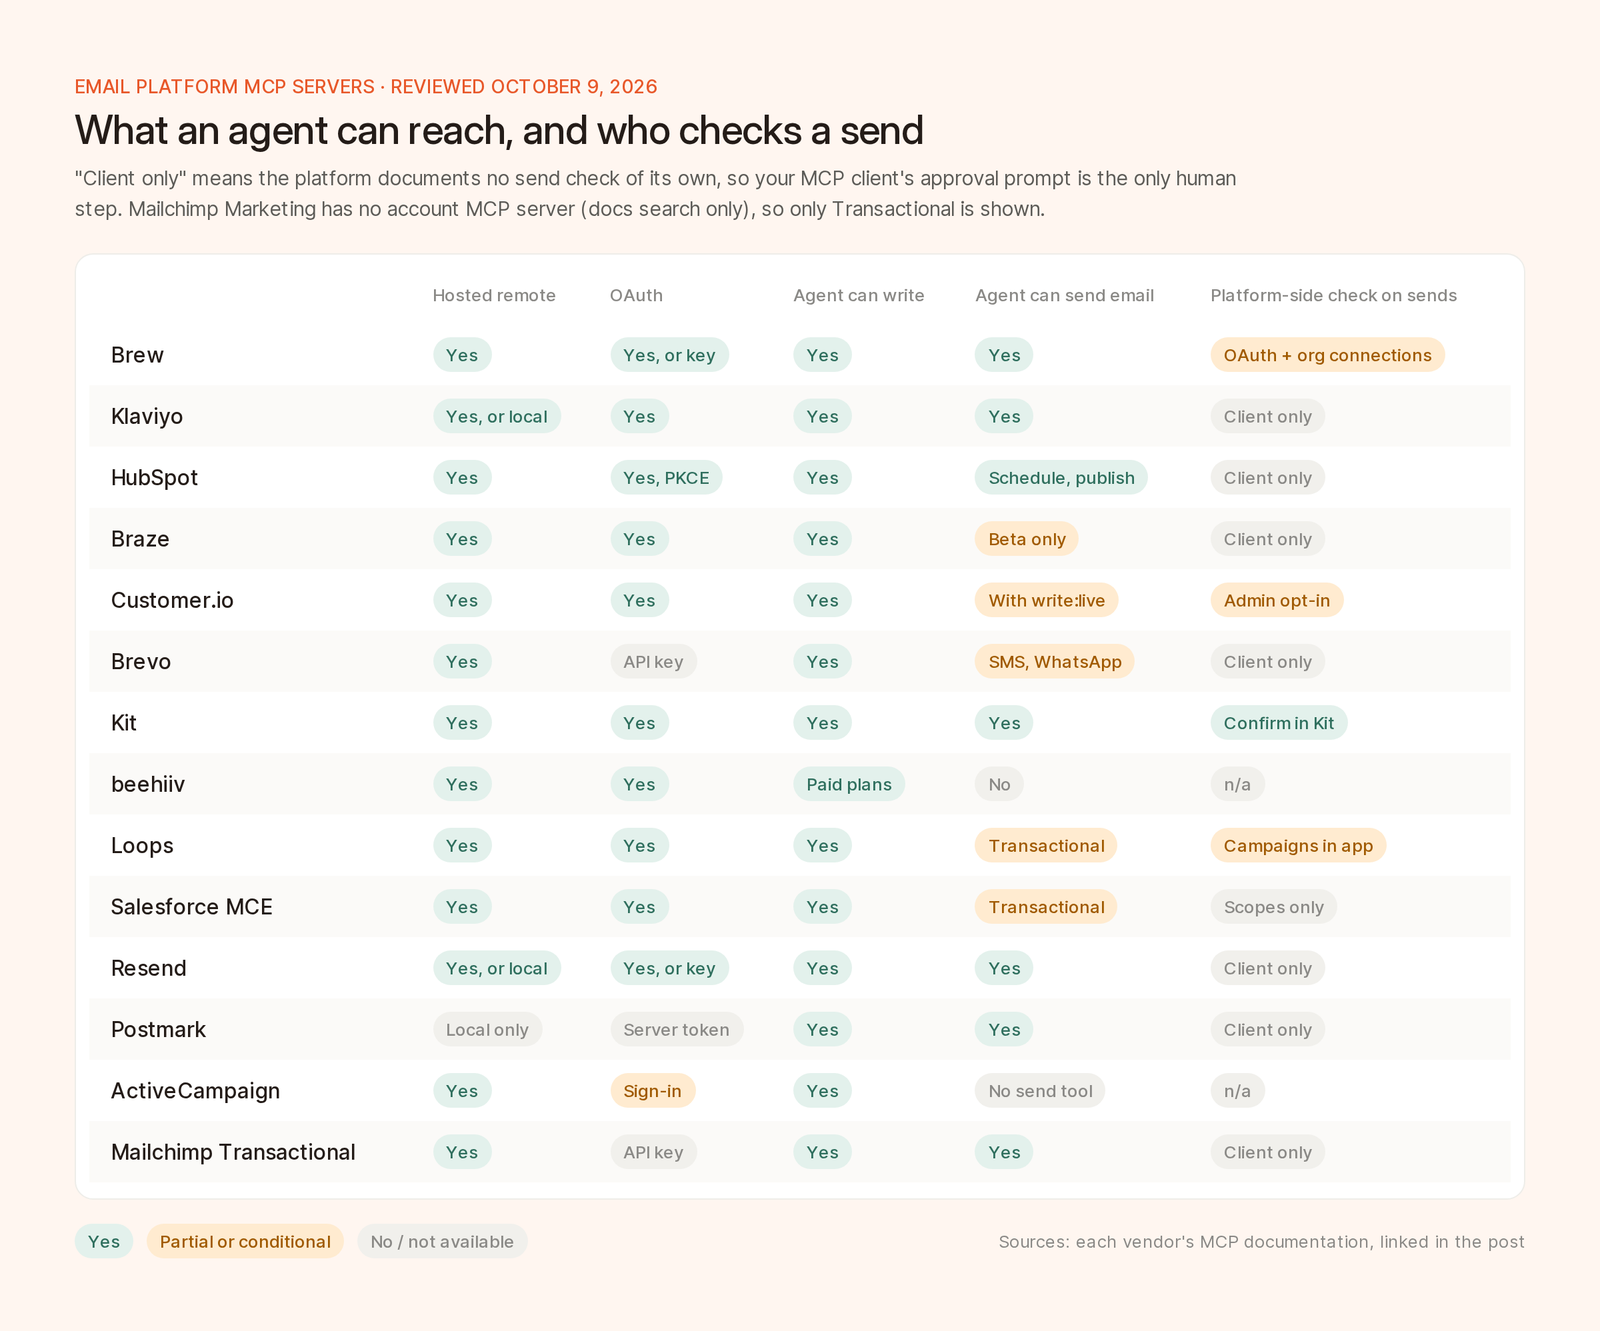
Tabellen som fem frågor. Grönt är ja, grått nej och gult delvis eller villkorat.
Guiden för anslutning rekommenderar fjärrservern (OAuth, dynamisk klientregistrering) framför den lokala uvx klaviyo-mcp-server@latest. Det bästa är frågeparametrarna: read-only=true tar bort skrivverktygen, disable-tools-with-user-generated-content=true tar bort verktyg som läser profil- och händelsedata, toolsets=campaigns:read begränsar verktygen till de listade API-behörigheterna och core-tools-only=true kortar listan till ungefär 40. Verktygslistan innehåller create_campaign, send_campaign och cancel_campaign_send. Klaviyo tillkännagav ”260+ MCP-verktyg” på K:BOS den 9 september 2026.
Fjärrservern kräver en MCP-anslutning som du skapar under Development. Behörigheterna följer de verktyg som finns vid installationen och det som användaren godkänner. Dokumentationen nämner att servern kan ”skapa och uppdatera mejlutkast”, och ändringsloggen för hösten 2026 från den 15 september lägger till ”konfigurera utskicksdetaljer, schemalägga, publicera”. Ändringar i konfigurationen ”registreras i granskningsloggen”.
Fjärrservern ersatte en lokal server från augusti 2025. Konfigurationsguiden har de strängaste åtkomstreglerna i den här genomgången: användare behöver behörigheten ”Use MCP Server” utöver reglaget för administratörer, och en administratör kan återkalla alla MCP-tokens på en gång. Verktygen omfattar statistik, mallar, Content Blocks, kataloger och segment, utan data om användarprofiler. Att skapa kampanjer och launch_campaign finns bara i betaversion.
Servern når hela API:erna för Journeys och Data Pipelines via tre verktyg, cio_read_api, cio_write_api och cio_delete_api, alla med förhandsvisning i form av en testkörning. Uppdelningen efter verb gör att en klient kan godkänna läsningar automatiskt och fråga före skrivningar. Behörigheten write:live, som krävs för att skicka, fungerar först när en administratör har slagit på ”Allow MCP to edit live data”.
Servern tar emot en API-nyckel där alternativet MCP är markerat, som en Bearer-token. Huvudslutpunkten samlar 27 moduler; varje modul har också en egen, till exempel /v1/brevo_contacts/mcp, eftersom färre verktyg ”kan förbättra svarens kvalitet”. Modulerna för sms och WhatsApp kan ”skapa och skicka”; för e-post går det att ”skapa och hantera”. Brevos anslutning till Claude, som lanserades den 28 september 2026, sparar bara utkast: ”Utskick, schemaläggning och radering sköter du själv i Brevo.”
Kit MCP, som ingår i de betalda planerna, motsvarar v4-API:t ett till ett, med 120 anrop per minut och token. Hjälpartikeln listar 65+ verktyg och det mest konkreta skyddsräcket för utskick i den här genomgången. För att ”skicka ett massutskick, radera en mejlsekvens, avregistrera en prenumerant eller utlösa en webhook” returnerar servern en djuplänk, och ingenting händer förrän du klickar på Confirm i Kit.
De betalda planerna fick skrivåtkomst den 16 juni. Hjälpartikeln är rak: utkast ”måste publiceras från appen”, automatiseringar ”måste aktiveras i appen”, och ”Det går för närvarande inte att skicka inlägg via MCP.” Artikeln hänvisar utskick i produktion till det versionerade API:t, eftersom MCP-servern ”inte har någon fast version”.
Servern från Loops hanterar kontakter, listor, händelser, kampanjer, arbetsflöden och innehåll och skickar publicerade transaktionsmejl. Ändringsloggen från den 12 augusti lade till ”revisionssäkra skrivningar i arbetsflöden”: varje skrivning anger vilken revision den senast läste, och Loops avvisar den om arbetsflödet har ändrats sedan dess. Fler servrar borde kopiera det. För kampanjer säger Loops att du ska ”öppna kampanjen i kontrollpanelen för att publicera och skicka”.
Den hostade servern är allmänt tillgänglig. Du installerar ett paket, väljer dess API-behörigheter och ansluter med ditt tenant-ID och klient-ID. Agenten får de behörigheter som både paketet och du har. Verktygen är märkta Destructive, Asynchronous, Read-only eller Open-world, och anropen räknas mot din årliga API-gräns.
Resend lanserade sin fjärrserver tillsammans med paketet resend-mcp med öppen källkod. Koden registrerar 106 verktyg, bland annat send-email, send-batch-emails och send-broadcast. Verktygen för radering säger åt modellen att den ”MÅSTE dubbelkolla med användaren”, vilket servern inte upprätthåller. Verktyget send-email tar emot en idempotencyKey.
Den officiella servern körs via npx -y @activecampaign/postmark-mcp. Dess 24 verktyg, annoterade som skrivskyddade, destruktiva eller idempotenta, täcker utskick (500 per omgång), mallar, diagnostik, studsar, spärrar och webhooks. Postmark ber dig kontrollera att det är det officiella repot, och det av goda skäl: i september 2025 började ett inofficiellt npm-paket, postmark-mcp, att kopiera varje utgående mejl till en extern adress, från och med version 1.0.16.
ActiveCampaigns fjärrserver har ungefär 50 verktyg (kontakter, taggar, listor, affärer, anpassade objekt, update_campaign_message, add_contact_to_automation) och inget verktyg för att skicka kampanjer.
Mailchimps Transactional MCP på https://mandrillapp.com/mcp ”speglar det som vårt API redan kan göra”, utskick inräknade. MCP-servern för Marketing ”söker i dokumentationen, inte i ditt Mailchimp-konto”, och med anslutningen till Claude ”går du över till ditt Mailchimp-konto för att slutföra och skicka kampanjen”.
Vår State of Email för september listade Klaviyo, HubSpot, Salesforce, Braze, Customer.io, Brevo, beehiiv, Loops och Intuit Mailchimp som företag som lanserade eller tillkännagav åtkomst för agenter mellan 12 augusti och 29 september. Alla utom Loops och Intuit Mailchimp hade redan en fungerande MCP-server för marknadsföringsmejl. Det nya var anslutningen till Claude från Loops, antalet verktyg och SQL-förhandsvisningen hos Klaviyo, statistikverktygen i Customer.io, schemaläggningen av marknadsföringsmejl i HubSpot, de officiella anslutningarna från Brevo och beehiiv, tillkännagivandet av Headless Marketing från Salesforce, Operator Connect från Braze och anslutningen från Intuit Mailchimp i Perplexity Computer.
Antalet verktyg hamnar i pressmeddelandet men säger minst.
OAuth knyter agenten till en person vars behörigheter den ärver (Braze, Customer.io, beehiiv och Brew dokumenterar det uttryckligen), så åtkomsten upphör när personen slutar. En API-nyckel på en laptop tillhör ingen och har oftast mer åtkomst än uppgiften kräver. Använd nycklar för bakgrundsjobb, med begränsat omfång.
Om agenten kan nå en skarp målgrupp, kräver plattformen då ett mänskligt steg som är bundet till exakt den åtgärden? En bekräftelse som modellen klarar själv genom att sätta confirm: true kontrollerar ingenting. Djuplänken i Kit sätter en person i loopen på serversidan: ingenting händer förrän någon klickar på Confirm i Kit. Engångs-id:t för bekräftelse i Brew upprätthålls också av servern, men det bevisar något snävare. Det hindrar agenten från att ändra mottagare eller innehåll efter förhandsvisningen, och från att upprepa utskicket. Agenten får id:t själv, så om en person faktiskt har tittat beror på att din klient visar frågan. Övriga förlitar sig på MCP-specifikationen, som säger att klienter ”BÖR” visa bekräftelsefrågor. Gott råd, men inget som upprätthålls.
Agenter gör nya försök, och ett nytt försök efter en timeout som inte känns igen innebär ett andra utskick. Leta efter en idempotensnyckel vid utskick (Resend, Brew), optimistisk låsning vid redigering (revisionskontrollerna i Loops) eller annoteringen idempotentHint (Postmark). Vi skulle inte låta en server utan något av det skicka.
Byråer behöver veta vilket konto ett anrop träffar. Braze skickar med arbetsytan i varje anrop och varnar för att en agent ”kan välja en annan arbetsyta än den du avsåg”. Klaviyo och beehiiv använder en anslutning per konto. Brew binder en varumärkesanslutning till ett enda varumärke och avvisar anrop för andra med BRAND_SCOPE_MISMATCH.
Agentloopar förbrukar ärvda API-gränser snabbt. Kit och Loops publicerar sina (se Vanliga frågor nedan), och Salesforce räknar MCP-anrop mot din årliga kvot. Planera annars utifrån den vanliga API-gränsen.
Varje verktygsdefinition tar upp kontext, och modeller väljer sämre ur långa listor, så 260+ verktyg är inte automatiskt bättre än tre. Därav core-tools-only hos Klaviyo och slutpunkterna per modul hos Brevo. Läs några beskrivningar först; bra beskrivningar säger vad ett verktyg kostar och när det inte ska användas.
Behandla varje verktygsresultat som opålitlig indata. OWASP:s LLM01 kallar det indirekt promptinjektion: externt innehåll som ”ändrar modellens beteende på oavsiktliga eller oväntade sätt”. En instruktion som någon har skrivit in i en prenumerants förnamnsfält hamnar i din agents prompt. Det är därför Klaviyo har flaggan för användargenererat innehåll.
Ge minsta möjliga behörighet för uppgiften. Börja med skrivskyddad åtkomst. Salesforce varnar för att ”du kanske inte kan ångra ändringar”, och säkerhetsvägledningen från MCP-projektet påpekar att breda behörigheter redan från början gör en läckt token värre.
Kräv en människa för allt som mejlar personer. Låt din klient fråga före varje skrivning, även mot servrar som har egna kontroller. Specifikationen säger att klienter ”MÅSTE betrakta verktygsannoteringar som opålitliga om de inte kommer från betrodda servrar”.
Installera bara officiella paket. Kopian av Postmarks paket levererade ren kod i 15 versioner först. Välj hostade URL:er i första hand; för lokala servrar låser du versionen och använder repot som leverantören länkar till.
Vet hur du återkallar åtkomst. I Braze återkallar administratörer alla tokens på en gång, i Customer.io återkallar användare sina egna sessioner, och Brew listar OAuth-anslutningar under Inställningar och sedan MCP. Leta upp den sidan nu. Om reglerna för avsändare kan du läsa i vad som fortfarande gäller när en agent skickar dina mejl.
Anslut till https://brew.new/api/mcp med OAuth 2.1 för ett varumärke eller hela organisationen, eller med en API-nyckel för ett varumärke eller en organisation. Katalogen har 88 verktyg, annoterade med readOnlyHint och destructiveHint.
För OAuth-anslutningar och anslutningar för hela organisationen returnerar ett anrop som mejlar personer eller tar bort kontaktdata först confirmation_required med förhandsvisningen av designen, mottagarna, automatiseringen eller adresserna. Upprepa anropet med confirmed: true och det returnerade confirmation_id, så körs det. Enligt dokumentationen om autentisering gäller id:t för exakt de argumenten, från samma anslutning, i 15 minuter, en gång. Det omfattar send_email, skarpa starter med run_automation, varje fire_trigger_event, publicering via save_automation och delete_contacts. Var på det klara med vad det här garanterar: servern kan inte skilja en persons godkännande från agentens eget, så kombinera det med en klient som frågar innan den kör skrivverktyg. Skrivverktygen tar också emot en idempotency_key, som delas med REST-headern Idempotency-Key, och när send_email inte kan garantera deduplicering returnerar den ett 503-svar som går att försöka igen, i stället för att riskera ett dubbelt utskick.
Anslutningar med en varumärkesspecifik API-nyckel hoppar över den spärren, så låt din klient eller din kod fråga. Kontakter kommer in via REST-API:t, CSV-import eller integrationer. Brew hanterar bara e-post. Kod för utlösare i produktion hör hemma i REST-API:t (MCP kontra REST). En jämförelse av funktionerna finns i vår tidigare genomgång av MCP-stöd.
Per den 9 oktober 2026: Klaviyo, HubSpot, Braze, Customer.io, Brevo, Kit, beehiiv, Loops, Salesforce Marketing Cloud Engagement, Resend, Postmark, ActiveCampaign, Mailchimp Transactional och Brew. Servern för Mailchimp Marketing söker bara i dokumentationen; åtkomsten till kontot sker via en anslutning till Claude.
På flera plattformar. Klaviyo, Customer.io (med write:live), Kit, Resend, Brew och HubSpot (enligt ändringsloggen från september) har åtgärder för att skicka eller schemalägga. beehiiv skickar inte via MCP, Loops skickar kampanjer från sin kontrollpanel och Brevos anslutning till Claude sparar bara utkast.
För personer: OAuth. Tokenen tillhör en användare, ärver användarens behörigheter och kan återkallas utan att en delad nyckel behöver roteras. För bakgrundsjobb ger du varje agent en egen nyckel med snävt omfång.
Anslut med bara läsåtkomst eller bara rätt att skapa utkast, och kräv godkännande i klienten för varje skrivning. Välj helst plattformar som kräver ett mänskligt steg, som Kit, eller som binder bekräftelser till exakt den åtgärden, som Brew, och skicka alltid till en lista med testinkorgar först.
Få publicerar en siffra som gäller just MCP. Kit tillåter 120 anrop per minut och token, innehålls-API:t i Loops 60 anrop per 60 sekunder och team, och Salesforce räknar MCP-anrop mot din årliga API-gräns. Räkna annars med de vanliga API-gränserna.

