
Was die CNIL jetzt für Öffnungspixel in E-Mails verlangt: wann eine Einwilligung nötig ist, die engen Ausnahmen, die Frist zum 14. Juli und was zu ändern ist.


Die Empfehlung der CNIL zu Tracking-Pixeln in E-Mails ist Frankreichs offizielle Auslegung dafür, wie die Einwilligungsregeln für das unsichtbare Bild gelten, das einem Absender verrät, dass du eine Nachricht geöffnet hast. Ein Öffnungspixel liest Informationen vom Gerät des Empfängers. Deshalb braucht es eine vorherige Einwilligung, es sei denn, es fällt unter eine von zwei engen Ausnahmen. Die CNIL hat die Empfehlung am 12. März 2026 als Beschluss Nr. 2026-042 angenommen, am 14. April 2026 im Journal Officiel veröffentlicht und am 22. Juli 2026 um eine FAQ mit 27 Fragen ergänzt.
Wenn dein ESP in jede E-Mail ein Pixel einbaut, wie es die meisten tun, und dein Anmeldeformular das nirgends erwähnt, ist jeder Empfänger in Frankreich ein Problem, egal wo dein Unternehmen sitzt. Die Zitate aus der Empfehlung sind unsere Übersetzungen; die CNIL bietet eine unverbindliche englische Fassung des französischen Originals an. Auch Zitate aus der FAQ und den Webinaren haben wir selbst übersetzt.
Das ist keine Rechtsberatung. Die Empfehlung bezeichnet sich selbst als „weder verbindlich noch abschließend“. Lass dein Setup deshalb anwaltlich prüfen.
Nach Artikel 5 Absatz 3 der ePrivacy-Richtlinie (konsolidierte Fassung) ist es „nur“ gestattet, Informationen auf dem Endgerät eines Nutzers zu speichern oder dort auszulesen, wenn der Nutzer „seine Einwilligung gegeben hat“ – es sei denn, der Zugriff dient der Übertragung einer Nachricht oder ist „unbedingt erforderlich“ für einen Dienst, den der Nutzer ausdrücklich gewünscht hat. Frankreich hat das mit Artikel 82 des französischen Datenschutzgesetzes (Loi Informatique et Libertés) umgesetzt, auf dem auch die Cookie-Verfahren der CNIL beruhen.
In seinen Leitlinien 2/2023 (Version 2.0, angenommen am 7. Oktober 2024) hielt der Europäische Datenschutzausschuss (EDPB) bereits fest: Die Hinzufügung von Tracking-Informationen zu URLs oder Bildern „stellt eine Anweisung an das Endgerät dar, die gezielten Informationen […] zurückzusenden“. Was danach mit den Daten geschieht, regelt die DSGVO, einschließlich des Nachweises der Einwilligung nach Artikel 7 Absatz 1.
| Datum | Was geschah |
|---|---|
| 12. Juni bis 24. Juli 2025 | Öffentliche Konsultation zum Entwurf |
| 12. März 2026 | Die CNIL nimmt den Beschluss Nr. 2026-042 an |
| 14. April 2026 | Veröffentlichung im Journal Officiel. Gilt ab sofort für neue Adressen |
| 28. Mai und 4. Juni 2026 | Webinare für Absender und E-Mail-Anbieter |
| 14. Juli 2026 | Frist zur Information bestehender Kontakte endet |
| 22. Juli 2026 | FAQ veröffentlicht |
Der Entwurf vom Juni 2025 nahm nur eine globale Öffnungsrate aus und empfahl identische Pixel für alle Empfänger. Der finale Text ist milder: Unter strengen Bedingungen nimmt er auch die individuelle Messung der Zustellbarkeit aus.
Die Empfehlung beschreibt ein Tracking-Pixel als extern gehostetes Bild, dessen URL „meist individualisierte Parameter enthält, die sich auf den Nutzer oder den Kontext beziehen“. Beim Laden gehen die ID des Pixels, die IP-Adresse und ähnliche Daten an denjenigen, der es platziert hat. Genau das regelt Artikel 82.
Gesicherte Nachrichtenpostfächer, wie Banken sie anbieten, laufen über andere Protokolle und sind ausgenommen.
Abschnitt 3.1 nennt vier:
Punkt 1 ist der entscheidende. Versandzeiten auf Basis von Öffnungen, Segmente wie „in den letzten 30 Tagen geöffnet“ und Verzweigungen in Automatisierungen, die von Öffnungen abhängen, brauchen alle eine Einwilligung.
Die Erlaubnis zum Versand klärt die Frage nicht. Laut Abschnitt 4.2 kann die Einwilligung für Pixel „auch für E-Mails nötig sein, die grundsätzlich keine Einwilligung der Empfänger erfordern“. Als Beispiele nennt die CNIL Bestellbestätigungen, Marketing auf Basis des Soft-Opt-in, Spendenaufrufe und B2B-Akquise.
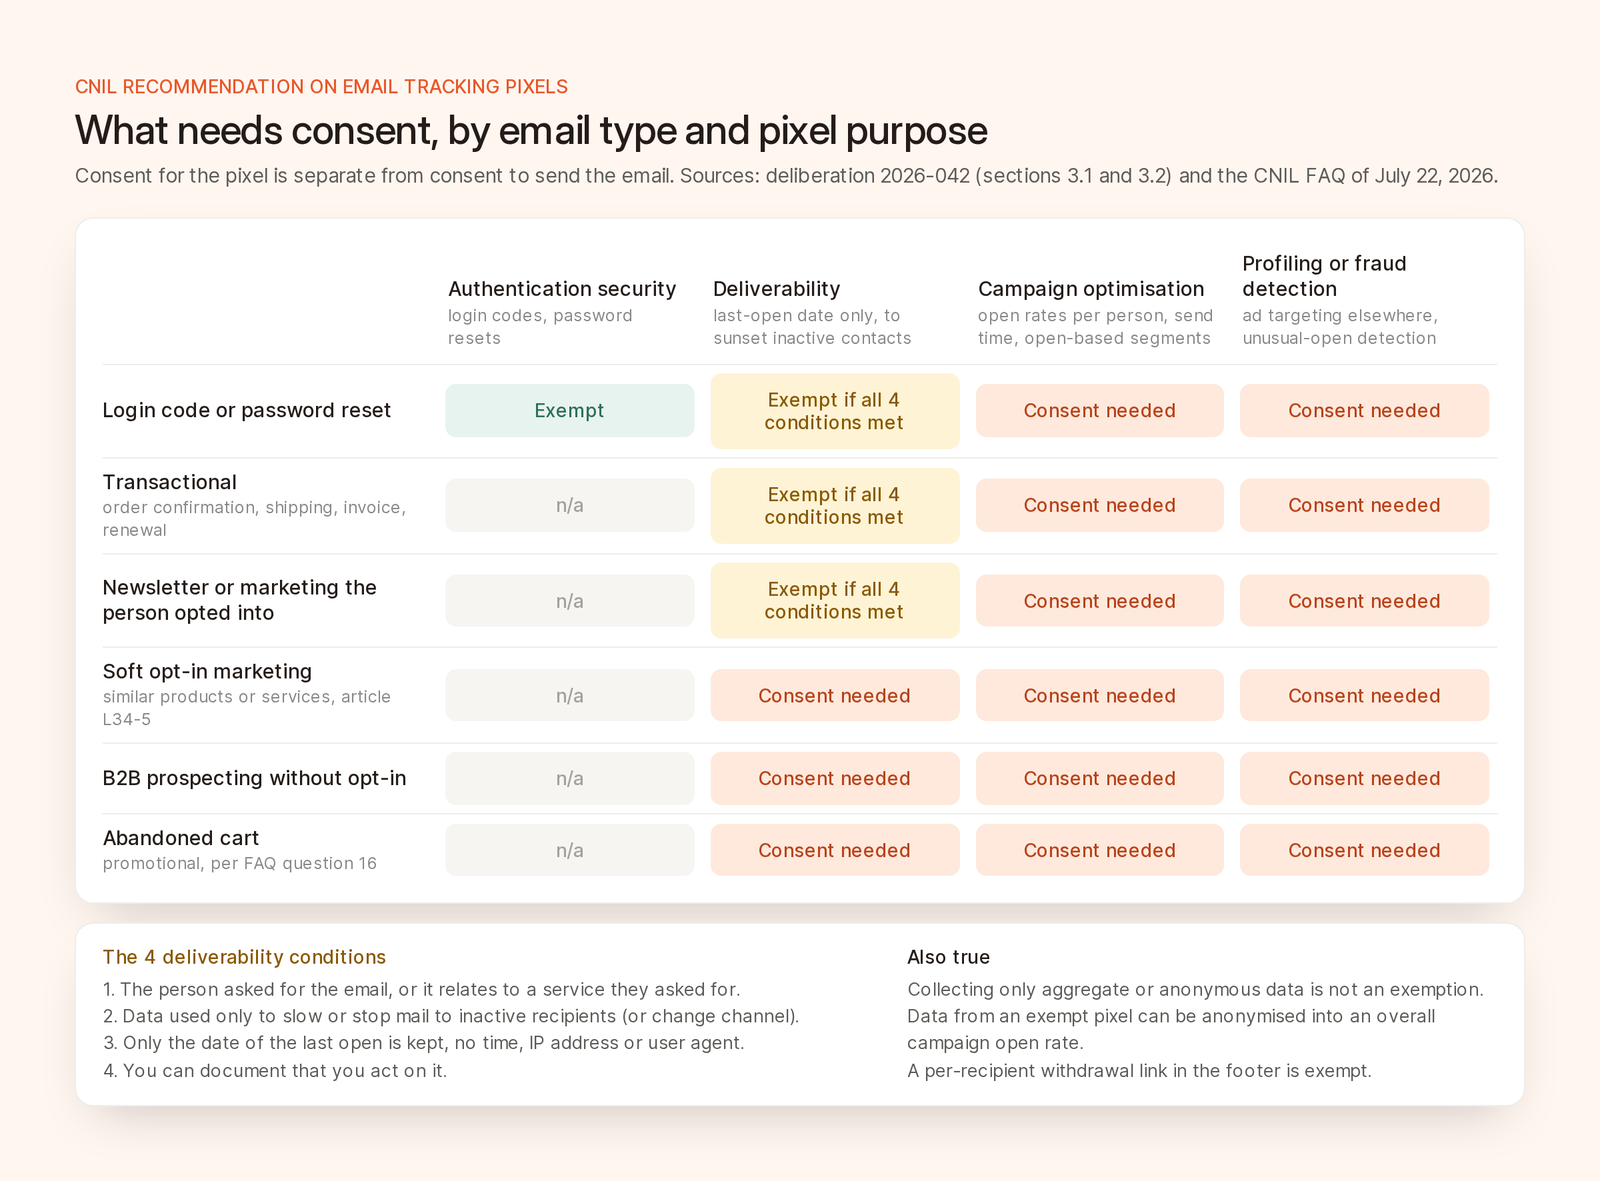
Was eine Einwilligung braucht, nach E-Mail-Typ und Zweck des Pixels, laut der Empfehlung der CNIL und der FAQ vom Juli 2026.
Ein Pixel, das ausschließlich der Absicherung einer Authentifizierung dient, kann ausgenommen sein, etwa wenn du prüfst, ob eine E-Mail mit einem Login-Code auf dem bekannten Gerät des Nutzers geöffnet wurde. Laut Frage 13 der FAQ gehören auch Passwort-Resets dazu. Allgemeine Betrugsprävention, Bot-Erkennung und der Schutz von Werbeinventar fallen nicht darunter.
Auf diese Ausnahme werden sich die meisten Absender stützen. Alle vier Bedingungen müssen erfüllt sein.
Ein Newsletter, für den sich jemand angemeldet hat, gilt als angefordert, sein Zustellbarkeits-Pixel kann also ausgenommen sein. Marketing, das unter die Soft-Opt-in-Ausnahme nach Artikel L34-5 des französischen Post- und Telekommunikationsgesetzbuchs fällt (Leitfaden der CNIL), gilt dagegen nicht als angefordert; sein Pixel braucht eine Einwilligung (FAQ, Fragen 15 und 17). Warenkorbabbrecher-E-Mails sind werblich und brauchen ebenfalls eine Einwilligung.
Laut Frage 18 der FAQ entfällt die Einwilligungspflicht nicht, nur weil du ausschließlich aggregierte Daten erhebst, denn Artikel 82 gilt unabhängig davon, ob „die betreffenden Daten personenbezogen sind oder nicht“. Laut Frage 6 dürfen rechtmäßig erhobene Daten, also aus einem ausgenommenen Pixel oder einem Pixel mit Einwilligung, ohne weitere Einwilligung zu einer Öffnungsrate pro Kampagne anonymisiert werden.
Ein ausgenommenes Pixel liefert dir also weiterhin eine Öffnungsrate pro Kampagne, aber keine Öffnungszeiten, keine Gerätedaten und keine Segmente. Ein Pixel darf ausgenommenen Zwecken und Zwecken mit Einwilligung zugleich dienen (Frage 10), aber nicht ungenutzt mitlaufen, bis eine Einwilligung vorliegt.
Frag in dem Formular, in dem du die Adresse erfasst, mit einer kurzen Bezeichnung des Zwecks, einer knappen Beschreibung und einem Link zu den Details. Zeig, welche Adresse betroffen ist und dass das Tracking jedes Gerät umfasst.
Orientiere dich an der Formulierung der CNIL. Ihr Muster für die Messung von Kampagnen (unsere Übersetzung): „[Absender] und [Drittunternehmen] verwenden Tracker (Tracking-Pixel), um zu erfahren, ob du die E-Mails öffnest und zu welcher Uhrzeit du das tust, und um Informationen über das von dir genutzte Gerät zu erhalten, damit sie den Inhalt der Nachrichten personalisieren und die Versandhäufigkeit oder den genutzten Kanal anpassen können.“
Frag pro Zweck. „Alle akzeptieren“ ist in Ordnung, wenn eine zweite Ansicht jeden Zweck einzeln anbietet. Eng verknüpfte Zwecke, etwa bei einem Newsletter, der ausdrücklich als personalisiert angeboten wird, können sich eine Einwilligung teilen.
Frag später nur in einer E-Mail ohne einwilligungspflichtiges Pixel nach, mit einem Link auf eine Seite, die eine aktive Handlung verlangt, damit E-Mail-Programme, die Inhalte vorab laden, nicht versehentlich einwilligen. Schweigen bedeutet Nein, Ablehnen muss so einfach sein wie Zustimmen, und vor einer erneuten Anfrage 6 Monate zu warten, ist nach den Worten der CNIL „eine gute Praxis“.
Bau den Widerruf in jeden Footer ein, als empfängerspezifischen Link, bei dem niemand seine Adresse eintippen muss. Eine gemeinsame Seite für Pixel und Abmeldung ist in Ordnung, solange sie keine zusätzlichen Schritte einfügt. Ignoriere danach Aufrufe alter Pixel und lösche Daten, deren einzige Rechtsgrundlage die Einwilligung war.
Bewahre Nachweise pro Person auf. Dokumentiere jede Einwilligung und wie du sie erhalten hast. Eine Vertragsklausel, nach der ein Partner sie eingeholt hat, ist kein Nachweis.
Für Adressen, die seit dem 14. April 2026 erhoben wurden, gelten die vollen Regeln. Bei älteren Adressen durften die Pixel bleiben, wenn die Absender die Empfänger informiert und ihnen innerhalb von 3 Monaten, also bis zum 14. Juli 2026, die Möglichkeit zum Widerspruch gegeben hatten. Frage 25 der FAQ erlaubt eine „angemessene“ Verlängerung nur, wenn ein hohes Versandvolumen nachweislich zeitlich gestaffelt wurde. Die Folien aus den Webinaren akzeptieren eine eigene E-Mail mit Versandnachweis oder einen gut sichtbaren Hinweis in einer regulären E-Mail.
Laut der Empfehlung „erhält die CNIL eine wachsende Zahl von Meldungen und Beschwerden“ zu Pixeln, und sie will das bei künftigen Kontrollen prüfen. Pixel gehören nicht zu ihren Schwerpunktthemen für 2026, aber das ist ein schwacher Trost. Von ihren mehreren Hundert Kontrollen pro Jahr, ausgelöst durch Beschwerden, Meldungen, frühere Abhilfemaßnahmen oder Medienberichte, gehen nur etwa 20 % auf die Schwerpunktthemen zurück.
Artikel 20 des französischen Gesetzes begrenzt Bußgelder auf 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist; bei bestimmten Verstößen gegen die DSGVO liegt die Grenze bei 20 Millionen Euro oder 4 %. Am 1. September 2025 verhängte die CNIL gegen Google ein Bußgeld von 325 Millionen Euro, wegen Werbung zwischen den Nachrichten in Gmail und wegen der Cookie-Einwilligung bei der Kontoerstellung. Im November 2025 verhängte sie gegen American Express ein Bußgeld von 1,5 Millionen Euro, unter anderem, weil das Unternehmen „zuvor gesetzte Cookies trotz des Widerrufs der Einwilligung weiter ausgelesen“ hatte. Ein altes Pixel, das nach dem Widerruf weiter Öffnungen protokolliert, ist derselbe Verstoß. Einfachere Fälle laufen über ein vereinfachtes Verfahren mit einer Obergrenze von 20.000 Euro, bei mehr als 50 Millionen Euro Umsatz von 100.000 Euro.
Wenn du Menschen in Frankreich anschreibst, würden wir in dieser Reihenfolge vorgehen:
Tracking-Links sind „nicht direkt“ erfasst, aber laut Frage 1 der FAQ müssen auch sie Artikel 82 erfüllen. Klicks sind ohnehin die besseren Daten, denn Apples Mail Privacy Protection („Mail-Aktivität schützen“) verhindert bereits, „dass Absender sehen, ob du die E-Mail geöffnet hast“. Der EDPB wendet Artikel 5 Absatz 3 auf Tracking-Links an, und laut den Folien der CNIL „hängt [die Einwilligung] vom Zweck ab und nicht von der Technologie“. Unsere Lesart, nicht die der CNIL: Ein empfängerspezifischer Tracking-Link, mit dem du Kampagnen optimierst, wird wie ein Pixel behandelt. UTM-Parameter, die für alle Empfänger gleich sind, identifizieren niemanden, und Conversions auf deiner Website fallen unter die Cookie-Einwilligung der Website.
Brew misst Öffnungen mit einem 1x1-Pixel und Klicks mit Links, die pro Empfänger gekennzeichnet sind (Dokumentation zu den wichtigsten Kennzahlen).
pixelConsent an und filtere Zielgruppen danach.Eine kürzere Zusammenfassung der FAQ findest du in unserem State of Email für September.
Für die meisten Marketing-Zwecke ja. Ausgenommen sind nur Pixel zur Absicherung der Authentifizierung und eng begrenzte Zustellbarkeits-Pixel in angeforderten E-Mails.
Ja, wenn du Menschen in Frankreich trackst, egal ob dein Unternehmen anderswo in der EU oder außerhalb der EU sitzt. Der One-Stop-Shop-Mechanismus gilt für Prüfungen nach Artikel 82 nicht.
Nur für die Zustellbarkeit, wenn das Pixel ausschließlich das Datum der letzten Öffnung speichert, um E-Mails an inaktive Empfänger zu stoppen oder zu drosseln. Analysen oder Personalisierung brauchen eine Einwilligung, und wer Werbung hinzufügt, verliert die Ausnahme.
Ja, wenn die Daten aus einem ausgenommenen Pixel oder einem Pixel mit Einwilligung stammen und du sie wirksam anonymisierst. Wer nur aggregierte Daten erhebt, ist dadurch nicht von der Einwilligungspflicht befreit, denn Artikel 82 erfasst auch nicht personenbezogene Daten.
Nicht direkt. Laut CNIL fallen Tracking-Links trotzdem unter Artikel 82 und werden nach ihrem Zweck beurteilt. Einen eindeutigen Widerrufslink im Footer behandelt die Empfehlung als ausgenommene Sicherheitsmaßnahme.

