
Co teď francouzský úřad CNIL vyžaduje u pixelů pro měření otevření e-mailů: kdy je nutný souhlas, úzké výjimky, přechodné období do 14. července a co změnit.


Doporučení francouzského úřadu CNIL ke sledovacím pixelům v e-mailech je oficiální francouzský výklad toho, jak se pravidla pro souhlas vztahují na neviditelný obrázek, podle kterého odesílatel pozná, že příjemce zprávu otevřel. Pixel pro měření otevření čte informace ze zařízení příjemce, a proto vyžaduje předchozí souhlas, pokud nespadá pod jednu ze dvou úzkých výjimek. CNIL doporučení přijal 12. března 2026 jako usnesení č. 2026-042, 14. dubna 2026 ho zveřejnil v úředním věstníku Journal Officiel a 22. července 2026 k němu doplnil časté dotazy (FAQ) s 27 otázkami.
Pokud tvoje ESP vkládá pixel do každého e-mailu, jak to dělá většina z nich, a tvůj registrační formulář se o tom nezmiňuje, je problémem každý příjemce ve Francii, ať má tvoje firma sídlo kdekoli. Všechny citace z textů CNIL jsou náš vlastní překlad. U doporučení jsme vycházeli z neoficiálního anglického překladu, který CNIL vydal k francouzskému originálu. Směrnici ePrivacy citujeme v jejím oficiálním českém znění.
Nejde o právní radu. Doporučení o sobě samo říká, že „nemá normativní povahu a není vyčerpávající“, takže si své nastavení nech zkontrolovat právníkem.
Čl. 5 odst. 3 směrnice ePrivacy (konsolidované znění) dovoluje ukládat informace do koncového zařízení uživatele nebo k nim získávat přístup „pouze za podmínky, že dotčený účastník nebo uživatel dal svůj souhlas“. Výjimkou je přístup potřebný k přenosu sdělení a situace, kdy je to „nezbytně nutné“ pro poskytování služby, kterou si uživatel výslovně vyžádal. Francie toto ustanovení provedla článkem 82 francouzského zákona Informatique et Libertés, o který se opírají i řízení CNIL kvůli cookies.
Evropský sbor pro ochranu osobních údajů (EDPB) už ve svých pokynech 2/2023 (verze 2.0, přijatá 7. října 2024) uvedl, že sledovací informace v URL nebo v obrázcích „představují pokyn koncovému zařízení, aby zpětně odeslalo cílené informace“. Co se s daty děje potom, upravuje GDPR, včetně prokázání souhlasu podle čl. 7 odst. 1.
| Datum | Co se stalo |
|---|---|
| 12. června až 24. července 2025 | Veřejná konzultace k návrhu |
| 12. března 2026 | CNIL přijímá usnesení č. 2026-042 |
| 14. dubna 2026 | Zveřejnění v úředním věstníku Journal Officiel. Pro nové adresy platí okamžitě |
| 28. května a 4. června 2026 | Webináře pro odesílatele a poskytovatele e-mailových služeb |
| 14. července 2026 | Končí lhůta pro informování stávajících kontaktů |
| 22. července 2026 | Zveřejnění FAQ |
Návrh z června 2025 vyjímal jen celkovou míru otevření a doporučoval pro všechny příjemce stejné pixely. Konečné znění je mírnější: za přísných podmínek vyjímá i měření doručitelnosti u jednotlivých příjemců.
Doporučení popisuje sledovací pixel jako vzdálený obrázek, jehož URL „obvykle obsahuje individualizované parametry vztahující se k uživateli nebo kontextu“. Jeho načtení pošle tomu, kdo ho do zprávy vložil, ID pixelu, IP adresu a podobné údaje. Právě to upravuje článek 82.
Zabezpečené schránky pro zprávy, jaké znáš třeba z internetového bankovnictví, běží na jiných protokolech a doporučení se na ně nevztahuje.
Oddíl 3.1 uvádí čtyři:
Nejzásadnější je bod 1. Souhlas vyžadují časy odeslání odvozené z otevření, segmenty typu „otevřeno za posledních 30 dní“ i větve automatizací spouštěné otevřením.
Oprávnění e-mail poslat otázku pixelu neřeší. Podle oddílu 4.2 může být souhlas s pixelem „nezbytný i u e-mailů, které v zásadě souhlas příjemců nevyžadují“, a doporučení jako příklady uvádí potvrzení objednávek, marketing v režimu soft opt-in, výzvy charitativních organizací a oslovování potenciálních zákazníků v B2B.
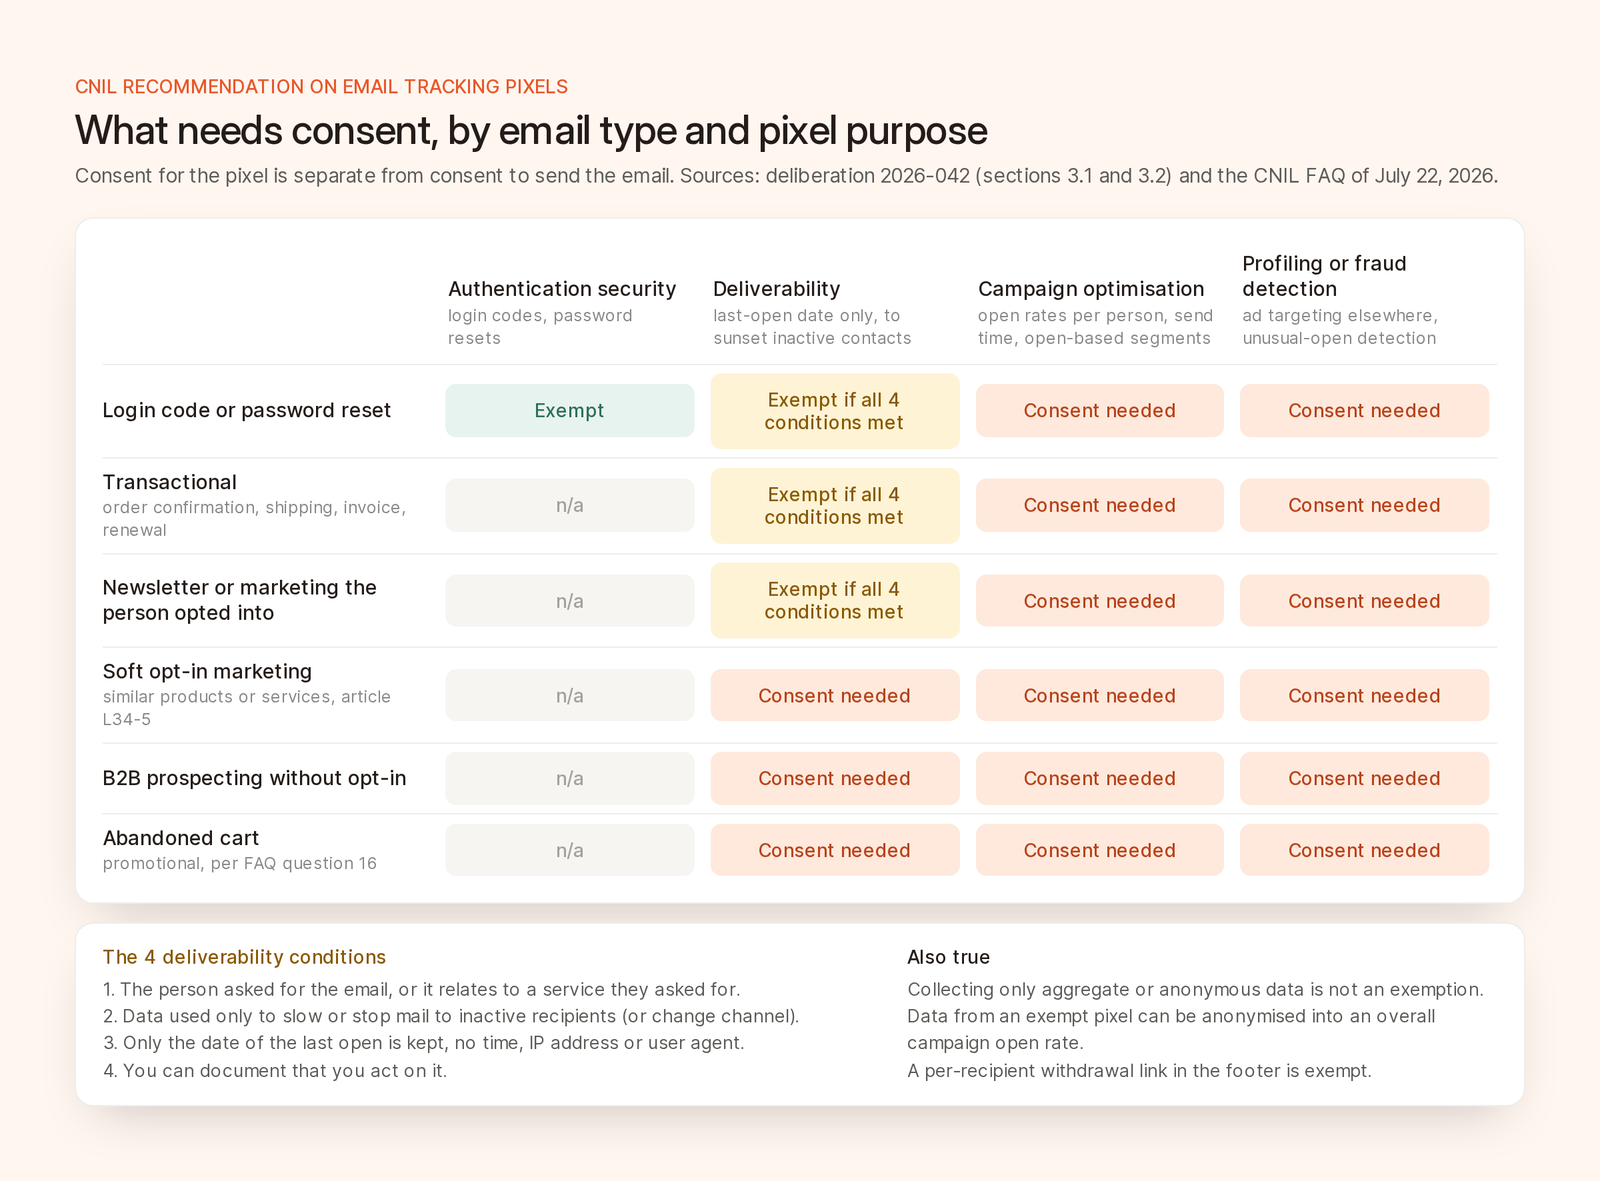
Co vyžaduje souhlas podle typu e-mailu a účelu pixelu, jak vyplývá z doporučení CNIL a z FAQ z července 2026.
Výjimku může mít pixel, který slouží výhradně k zabezpečení autentizace, třeba k ověření, že e-mail s přihlašovacím kódem byl otevřen na známém zařízení uživatele. Otázka 13 v FAQ sem řadí i obnovu hesla. Obecná prevence podvodů, odhalování botů ani ochrana reklamního prostoru pod výjimku nespadají.
Na tuto výjimku bude spoléhat většina odesílatelů. Musí být splněné všechny čtyři podmínky.
Newsletter, k jehož odběru se člověk přihlásil, se počítá jako vyžádaný, takže jeho pixel pro doručitelnost může mít výjimku. Marketing posílaný na základě výjimky soft opt-in podle článku L34-5 francouzského zákoníku o poštách a elektronických komunikacích (průvodce CNIL) ne, takže jeho pixel vyžaduje souhlas (FAQ, otázky 15 a 17). E-maily o opuštěném košíku jsou propagační, a souhlas proto vyžadují také.
Podle otázky 18 v FAQ povinnost získat souhlas nezmizí, ani když se shromažďují jen agregovaná data, protože článek 82 platí „bez ohledu na to, zda jde o osobní údaje, či nikoli“. Podle otázky 6 lze zákonně získaná data, tedy data z pixelu s výjimkou nebo se souhlasem, bez dalšího souhlasu anonymizovat do míry otevření kampaně.
Pixel s výjimkou ti tedy pořád dá míru otevření kampaně, ale ne časy otevření, data o zařízeních ani segmenty. Jeden pixel může sloužit zároveň účelům s výjimkou i účelům se souhlasem (otázka 10), nesmí ale nečinně čekat, až souhlas přijde.
Žádej o něj ve formuláři, kde člověk zadává adresu, s krátkým označením účelu, stručným popisem a odkazem na podrobnosti. Uveď, které adresy se souhlas týká a že sledování se vztahuje na všechna zařízení.
Vyjdi z formulace CNIL. Jeho vzorový text pro měření kampaní (náš překlad): „[Odesílatel] a [třetí strany] používají sledovací prvky (sledovací pixely), aby zjistili, zda otevíráte e-maily, kdy to děláte, a získali informace o zařízení, které používáte, a to za účelem personalizace obsahu zpráv a úpravy frekvence odesílání nebo použitého kanálu.“
Žádej zvlášť pro každý účel. Tlačítko „Přijmout vše“ je v pořádku, pokud druhá obrazovka nabízí každý účel zvlášť. Úzce propojené účely, třeba newsletter, který se nabízí jako personalizovaný, můžou sdílet jeden souhlas.
Dodatečně žádej jen v e-mailu bez pixelu, který souhlas vyžaduje, a odkazuj na stránku, kde je potřeba aktivní úkon, aby za příjemce nemohl souhlas udělit poštovní klient, který stránky načítá předem. Mlčení znamená ne, odmítnutí musí být stejně snadné jako souhlas a počkat s další žádostí 6 měsíců je podle slov CNIL dobrou praxí.
Odvolání souhlasu dej do každé patičky, jako odkaz jedinečný pro každého příjemce, který nevyžaduje vypisování adresy. Společná stránka pro pixel a odhlášení je v pořádku, pokud nepřidává žádné kroky. Po odvolání ignoruj načtení starých pixelů a smaž data, jejichž jediným právním základem byl souhlas.
Uchovávej doklad u každého člověka. Zaznamenej každý souhlas i to, jak byl získán. Smluvní doložka, podle které souhlas získal partner, dokladem není.
Na adresy získané od 14. dubna 2026 se vztahují pravidla v plném rozsahu. U starších mohly pixely zůstat, pokud odesílatelé příjemce informovali a dali jim možnost do 3 měsíců, tedy do 14. července 2026, vznést námitku. Otázka 25 v FAQ připouští „přiměřené“ prodloužení jen v případě zdokumentovaného rozložení velkého objemu rozesílek v čase. Podle prezentace z webinářů stačí samostatný e-mail s dokladem o odeslání nebo dobře viditelné upozornění v běžném e-mailu.
Doporučení uvádí, že CNIL kvůli pixelům „dostává stále více oznámení a stížností“, a úřad je plánuje prověřovat při budoucích kontrolách. Mezi jeho prioritní témata kontrol pro rok 2026 pixely nepatří, ale to je slabá útěcha. Z několika set kontrol, které ročně provede na základě stížností, oznámení, dřívějších nápravných opatření nebo zpráv v médiích, připadá na prioritní témata jen zhruba 20 %.
Článek 20 francouzského zákona omezuje pokuty na 10 milionů eur nebo 2 % celosvětového ročního obratu, podle toho, která částka je vyšší, a u některých porušení GDPR na 20 milionů eur nebo 4 %. CNIL 1. září 2025 uložil společnosti Google pokutu 325 milionů eur kvůli reklamám mezi zprávami ve službě Gmail a kvůli souhlasu s cookies při zakládání účtu. V listopadu 2025 pokutoval společnost American Express částkou 1,5 milionu eur, mimo jiné za „pokračující čtení dříve uložených cookies navzdory odvolání souhlasu“. Starý pixel, který po odvolání souhlasu dál zaznamenává otevření, je stejné porušení. Jednodušší případy se řeší ve zjednodušeném řízení s horní hranicí pokuty 20 000 eur, u firem s obratem nad 50 milionů eur pak 100 000 eur.
Pokud posíláš e-maily lidem ve Francii, postupovali bychom v tomto pořadí:
Na sledované odkazy se doporučení „nevztahuje přímo“, ale podle otázky 1 v FAQ musí také splňovat článek 82. Prokliky jsou stejně lepší data, protože funkce Mail Privacy Protection od společnosti Apple už „brání odesílatelům zjistit, jestli jste e-mailovou zprávu otevřeli“. EDPB vztahuje čl. 5 odst. 3 i na sledovací odkazy a podle prezentace CNIL souhlas „závisí na účelu, a ne na technologii“. Náš výklad, nikoli výklad CNIL, je takový, že sledovaný odkaz jedinečný pro každého příjemce, který slouží k optimalizaci kampaní, se posuzuje stejně jako pixel. Sdílené UTM parametry nikoho neidentifikují a konverze na webu spadají pod souhlas s cookies na tvém webu.
Brew měří otevření pomocí pixelu 1×1 a prokliky pomocí odkazů označených pro každého příjemce (dokumentace k metrikám).
pixelConsent a filtruj podle ní publika.Kratší shrnutí FAQ najdeš v zářijovém vydání The State of Email.
U většiny marketingových použití ano. Výjimku mají jen pixely pro zabezpečení autentizace a přísně omezené pixely pro doručitelnost ve vyžádaných e-mailech.
Ano, pokud sleduješ lidi ve Francii, ať má tvoje firma sídlo jinde v EU, nebo mimo ni. Na kontroly podle článku 82 se mechanismus jednoho kontaktního místa nevztahuje.
Jen pro účely doručitelnosti, kdy pixel ukládá pouze datum posledního otevření, aby šlo neaktivním příjemcům přestat posílat nebo posílat méně. Analytika nebo personalizace vyžaduje souhlas a přidáním propagačního obsahu o výjimku přijdeš.
Ano, pokud data pocházejí z pixelu s výjimkou nebo se souhlasem a účinně je anonymizuješ. Samotné shromažďování agregovaných dat povinnost získat souhlas neruší, protože článek 82 se vztahuje i na údaje, které nejsou osobní.
Přímo ne. Podle CNIL ale sledované odkazy pod článek 82 spadají a posuzují se podle účelu. Jedinečný odkaz na odvolání souhlasu v patičce doporučení považuje za bezpečnostní opatření, které má výjimku.

