
CNIL của Pháp hiện yêu cầu gì với pixel đo lượt mở email: mục đích nào cần sự đồng ý, các miễn trừ hẹp, mốc chuyển tiếp ngày 14/7 và việc cần thay đổi.


Khuyến nghị của CNIL về pixel theo dõi trong email là cách diễn giải chính thức của Pháp về việc các quy tắc đồng ý áp dụng ra sao cho hình ảnh vô hình báo cho người gửi biết bạn đã mở thư. Pixel đo lượt mở đọc thông tin từ thiết bị của người nhận, nên cần có sự đồng ý trước, trừ khi thuộc một trong hai trường hợp miễn trừ hẹp. CNIL thông qua khuyến nghị này dưới dạng nghị quyết số 2026-042 vào ngày 12/3/2026, đăng trên công báo Journal Officiel vào ngày 14/4/2026, và bổ sung bộ câu hỏi thường gặp (FAQ) gồm 27 câu hỏi vào ngày 22/7/2026.
Nếu ESP của bạn gắn pixel vào mọi email, như phần lớn các ESP vẫn làm, và biểu mẫu đăng ký chưa từng nhắc đến điều đó, thì mọi người nhận ở Pháp đều là một vấn đề, dù bạn đặt trụ sở ở đâu. Mọi trích dẫn trong bài đều do chúng tôi dịch sang tiếng Việt: trích dẫn từ khuyến nghị được dịch từ bản dịch tiếng Anh tham khảo mà CNIL công bố kèm bản gốc tiếng Pháp, còn trích dẫn từ FAQ và các buổi webinar cũng do chúng tôi tự dịch.
Đây không phải tư vấn pháp lý. Chính khuyến nghị tự mô tả là “không mang tính quy phạm và không đầy đủ”, nên hãy nhờ luật sư rà soát cách thiết lập của bạn.
Điều 5(3) của Chỉ thị ePrivacy (văn bản hợp nhất) cho phép đọc hoặc lưu thông tin trên thiết bị của người dùng “chỉ khi” người dùng “đã đồng ý”, trừ khi việc truy cập là cần thiết để truyền tải một thông tin liên lạc hoặc “thực sự cần thiết” cho một dịch vụ mà người dùng đã yêu cầu rõ ràng. Pháp nội luật hóa quy định này thành Điều 82 của luật Informatique et Libertés, cũng là căn cứ cho các vụ việc về cookie của CNIL.
Hướng dẫn 2/2023 của EDPB (phiên bản 2.0, thông qua ngày 7/10/2024) đã nêu rằng thông tin theo dõi trong URL hoặc hình ảnh “cấu thành một chỉ dẫn yêu cầu thiết bị đầu cuối gửi lại thông tin được nhắm tới”. GDPR điều chỉnh những gì diễn ra sau đó, kể cả việc chứng minh sự đồng ý theo Điều 7(1).
| Ngày | Sự kiện |
|---|---|
| 12/6 đến 24/7/2025 | Tham vấn công khai về bản dự thảo |
| 12/3/2026 | CNIL thông qua nghị quyết số 2026-042 |
| 14/4/2026 | Đăng trên công báo Journal Officiel. Áp dụng ngay cho địa chỉ mới |
| 28/5 và 4/6/2026 | Webinar dành cho người gửi và nhà cung cấp dịch vụ email |
| 14/7/2026 | Hết thời hạn thông báo cho liên hệ hiện có |
| 22/7/2026 | Công bố FAQ |
Bản dự thảo tháng 6/2025 chỉ miễn trừ cho tỷ lệ mở tổng thể và khuyến nghị dùng pixel giống hệt nhau cho mọi người nhận. Văn bản cuối cùng mềm mỏng hơn, miễn trừ cho việc đo khả năng gửi đến ở cấp từng cá nhân với các điều kiện nghiêm ngặt.
Khuyến nghị mô tả pixel theo dõi là một hình ảnh từ xa có URL “thường chứa các thiết lập được cá nhân hóa liên quan đến người dùng hoặc bối cảnh”. Khi được tải, pixel gửi ID của pixel, địa chỉ IP và các dữ liệu tương tự đến bên đã đặt nó. Điều 82 điều chỉnh chính việc đó.
Các hộp thư bảo mật kiểu ngân hàng chạy trên những giao thức khác nên không thuộc phạm vi này.
Mục 3.1 liệt kê bốn mục đích:
Mục 1 là mục quan trọng nhất. Thời điểm gửi dựa trên lượt mở, phân khúc “đã mở trong 30 ngày qua” và nhánh tự động hóa kích hoạt theo lượt mở đều cần sự đồng ý.
Được phép gửi email chưa có nghĩa là mọi chuyện đã xong. Mục 4.2 nói rằng sự đồng ý cho pixel “có thể là cần thiết đối với những email về nguyên tắc không đòi hỏi sự đồng ý của người nhận”, và nêu ví dụ về email xác nhận đơn hàng, email tiếp thị theo cơ chế soft opt-in, lời kêu gọi quyên góp từ thiện và email chào hàng B2B.
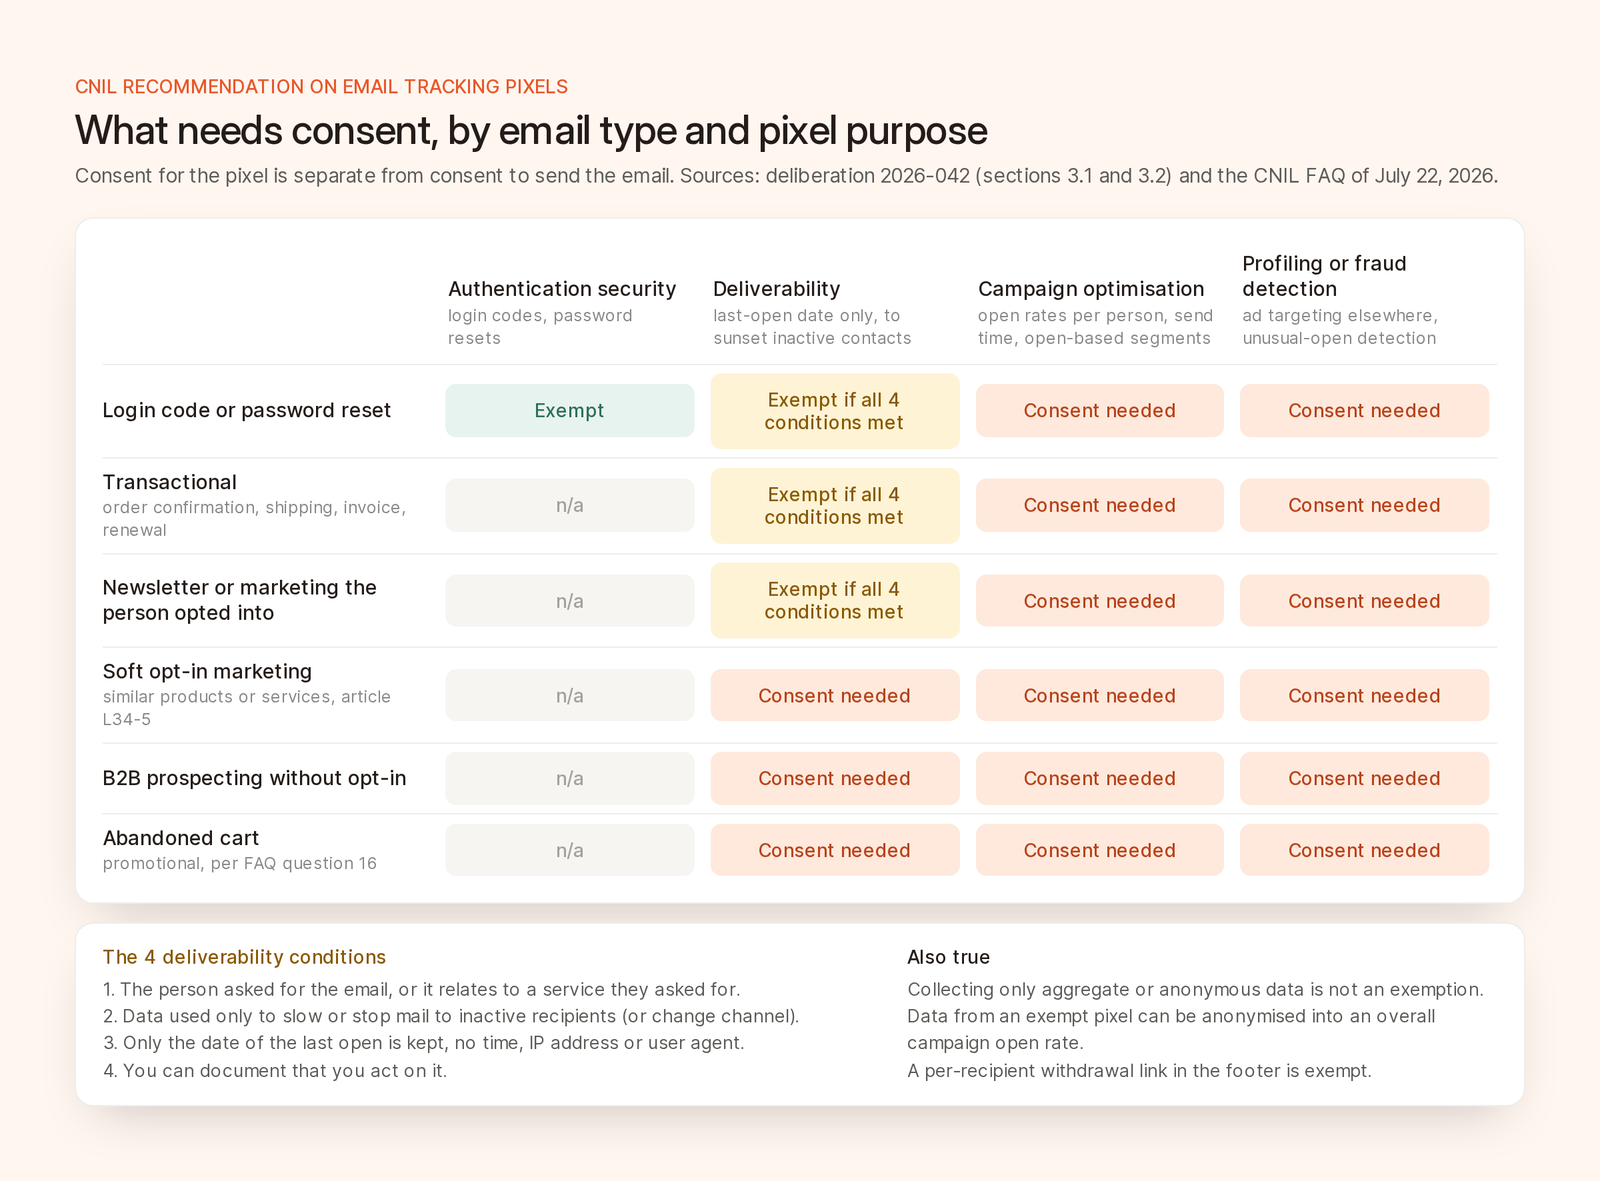
Những gì cần sự đồng ý, theo loại email và mục đích của pixel, dựa trên khuyến nghị của CNIL và FAQ tháng 7/2026.
Một pixel chỉ dùng để bảo mật một lần xác thực có thể được miễn trừ, chẳng hạn kiểm tra xem email chứa mã đăng nhập có được mở trên thiết bị quen thuộc của người dùng hay không. Câu hỏi 13 trong FAQ xếp cả email đặt lại mật khẩu vào diện này. Phòng chống gian lận nói chung, phát hiện bot và bảo vệ kho quảng cáo không thuộc diện miễn trừ.
Phần lớn người gửi sẽ dựa vào trường hợp này. Cả bốn điều kiện đều phải được đáp ứng.
Bản tin mà người đọc tự đăng ký được tính là email do người nhận yêu cầu, nên pixel phục vụ khả năng gửi đến trong đó có thể được miễn trừ. Email tiếp thị gửi theo ngoại lệ soft opt-in tại điều L34-5 của Bộ luật Bưu chính và Truyền thông điện tử Pháp (hướng dẫn của CNIL) thì không, nên pixel trong đó cần sự đồng ý (câu hỏi 15 và 17 trong FAQ). Email giỏ hàng bị bỏ quên mang tính quảng cáo nên cũng cần sự đồng ý.
Câu hỏi 18 trong FAQ nói rằng chỉ thu thập dữ liệu tổng hợp cũng không xóa bỏ được yêu cầu về sự đồng ý, vì Điều 82 áp dụng “bất kể dữ liệu có mang tính cá nhân hay không”. Câu hỏi 6 nói rằng dữ liệu được thu thập hợp pháp, từ một pixel được miễn trừ hoặc đã có sự đồng ý, có thể được ẩn danh hóa thành tỷ lệ mở của chiến dịch mà không cần thêm sự đồng ý nào.
Vì vậy, một pixel được miễn trừ vẫn cho bạn tỷ lệ mở của chiến dịch, nhưng không cho bạn thời điểm mở, dữ liệu thiết bị hay phân khúc. Một pixel có thể phục vụ đồng thời các mục đích được miễn trừ và các mục đích đã có sự đồng ý (câu hỏi 10), nhưng không được nằm chờ sẵn cho đến khi có sự đồng ý.
Hỏi ngay trên biểu mẫu thu thập địa chỉ email, kèm một nhãn mục đích ngắn, phần mô tả vắn tắt và liên kết đến thông tin chi tiết. Cho biết địa chỉ nào chịu ảnh hưởng và việc theo dõi áp dụng trên mọi thiết bị.
Bắt đầu từ cách diễn đạt của CNIL. Câu mẫu của CNIL cho mục đích đo lường chiến dịch (bản dịch của chúng tôi): “[Người gửi] và [bên thứ ba] sử dụng công cụ theo dõi (pixel theo dõi) để biết bạn có mở email hay không, thời điểm bạn mở và thông tin về thiết bị bạn sử dụng, nhằm cá nhân hóa nội dung thư và điều chỉnh tần suất gửi hoặc kênh được sử dụng”.
Hỏi theo từng mục đích. Một nút “Chấp nhận tất cả” vẫn hợp lệ, nếu màn hình thứ hai cho phép chọn từng mục đích. Các mục đích gắn bó chặt chẽ với nhau, chẳng hạn một bản tin được giới thiệu là cá nhân hóa, có thể dùng chung một sự đồng ý.
Nếu hỏi sau, chỉ hỏi trong email không chứa pixel cần sự đồng ý, và dẫn đến một trang đòi hỏi hành động chủ động, để những ứng dụng email tự tải trước liên kết không thể vô tình đồng ý thay người nhận. Im lặng nghĩa là không, từ chối phải dễ như chấp nhận, và chờ 6 tháng rồi mới hỏi lại là, theo lời CNIL, một thông lệ tốt.
Đặt cơ chế rút lại sự đồng ý ở chân mọi email, dưới dạng một liên kết riêng cho từng người nhận, không bắt gõ lại địa chỉ email. Một trang gộp chung việc rút đồng ý cho pixel và hủy đăng ký vẫn được, nếu không thêm bước nào. Sau đó, hãy bỏ qua các lượt tải từ pixel cũ và xóa dữ liệu có căn cứ pháp lý duy nhất là sự đồng ý.
Lưu bằng chứng cho từng người. Ghi lại từng sự đồng ý và cách bạn có được nó. Một điều khoản hợp đồng nói rằng đối tác đã thu thập sự đồng ý không phải là bằng chứng.
Địa chỉ thu thập từ ngày 14/4/2026 phải tuân thủ đầy đủ các quy tắc. Với địa chỉ cũ hơn, người gửi được giữ pixel nếu đã thông báo cho người nhận và cho họ phản đối trong vòng 3 tháng, chậm nhất vào ngày 14/7/2026. Câu hỏi 25 trong FAQ chỉ cho phép gia hạn “hợp lý” khi việc gửi thông báo với khối lượng lớn được chia thành nhiều đợt và có tài liệu chứng minh. Bộ slide webinar của CNIL chấp nhận một email riêng kèm bằng chứng đã gửi, hoặc một thông báo hiển thị rõ ràng trong một email thông thường.
Khuyến nghị cho biết CNIL “nhận được ngày càng nhiều báo cáo và khiếu nại” về pixel, và cơ quan này dự định kiểm tra vấn đề này trong các đợt thanh tra sắp tới. Pixel không nằm trong các chủ đề ưu tiên năm 2026 của CNIL, nhưng đó chỉ là niềm an ủi mong manh. Trong vài trăm cuộc thanh tra mỗi năm, xuất phát từ khiếu nại, báo cáo, các biện pháp khắc phục trước đó hoặc tin tức thời sự, chỉ khoảng 20% đến từ các chủ đề ưu tiên.
Điều 20 của luật Pháp giới hạn mức phạt ở 10 triệu euro hoặc 2% doanh thu hằng năm trên toàn thế giới, tùy mức nào cao hơn, hoặc 20 triệu euro hay 4% đối với một số vi phạm GDPR. Ngày 1/9/2025, CNIL đã phạt Google 325 triệu euro vì quảng cáo chen giữa các thư trong Gmail và cách lấy sự đồng ý cho cookie khi tạo tài khoản. Tháng 11/2025, CNIL phạt American Express 1,5 triệu euro, một phần vì “tiếp tục đọc các cookie đã được đặt trước đó dù người dùng đã rút lại sự đồng ý”. Một pixel cũ vẫn ghi nhận lượt mở sau khi người nhận rút lại sự đồng ý cũng là vi phạm tương tự. Các vụ việc đơn giản hơn được xử lý theo thủ tục xử phạt rút gọn, với mức phạt tối đa 20.000 euro, hoặc 100.000 euro với doanh nghiệp có doanh thu trên 50 triệu euro.
Nếu bạn gửi email cho người ở Pháp, chúng tôi sẽ làm theo thứ tự sau:
Liên kết được theo dõi “không trực tiếp” thuộc phạm vi khuyến nghị, nhưng câu hỏi 1 trong FAQ nói rằng chúng cũng phải tuân thủ Điều 82. Dù sao thì lượt nhấp cũng là dữ liệu tốt hơn, vì Mail Privacy Protection của Apple vốn đã “ngăn người gửi biết bạn có mở email hay không”. EDPB áp dụng Điều 5(3) cho liên kết theo dõi, và bộ slide của CNIL nói rằng sự đồng ý “phụ thuộc vào mục đích chứ không phụ thuộc vào công nghệ”. Theo cách hiểu của chúng tôi, không phải của CNIL, một liên kết được theo dõi riêng cho từng người nhận và dùng để tối ưu chiến dịch sẽ được đối xử như pixel. Thẻ UTM dùng chung không định danh ai cả, còn chuyển đổi trên website do cơ chế đồng ý cookie trên website của bạn điều chỉnh.
Brew đo lượt mở bằng một pixel 1x1 và đo lượt nhấp bằng liên kết gắn thẻ theo từng người nhận (tài liệu về các chỉ số).
pixelConsent khi người dùng đăng ký và lọc đối tượng theo thuộc tính này.Ấn bản State of Email tháng 9 của chúng tôi có phần tóm tắt ngắn hơn về FAQ.
Với phần lớn mục đích tiếp thị thì có. Chỉ có pixel bảo mật xác thực và pixel phục vụ khả năng gửi đến (với những giới hạn chặt chẽ) trong email do người nhận yêu cầu mới được miễn trừ.
Có, nếu bạn theo dõi người ở Pháp, dù bạn đặt trụ sở ở một nước khác trong EU hay ngoài EU. Cơ chế một cửa không áp dụng cho các cuộc kiểm tra theo Điều 82.
Chỉ cho mục đích khả năng gửi đến, khi pixel chỉ lưu ngày mở gần nhất để ngừng gửi hoặc giảm tần suất gửi cho người nhận không còn tương tác. Phân tích hay cá nhân hóa đều cần sự đồng ý, và việc thêm nội dung khuyến mãi sẽ làm mất quyền miễn trừ.
Có, nếu dữ liệu đến từ một pixel được miễn trừ hoặc đã có sự đồng ý và bạn ẩn danh hóa nó một cách hiệu quả. Chỉ thu thập số liệu tổng hợp không xóa bỏ được yêu cầu về sự đồng ý, vì Điều 82 áp dụng cả cho dữ liệu không mang tính cá nhân.
Không trực tiếp. CNIL cho biết liên kết được theo dõi vẫn thuộc phạm vi Điều 82 và được đánh giá theo mục đích. Khuyến nghị coi liên kết rút lại sự đồng ý riêng cho từng người ở chân email là một biện pháp bảo mật được miễn trừ.

