
Zamieniaj e-maile w przychody dzięki Brew.
Czego francuska CNIL wymaga dziś od pikseli otwarć w e-mailach: które zastosowania wymagają zgody, wąskie wyjątki, okres przejściowy do 14 lipca i co zmienić.


Zalecenie CNIL dotyczące pikseli śledzących w e-mailach to oficjalna francuska interpretacja tego, jak zasady dotyczące zgody stosuje się do niewidocznego obrazka, który zdradza nadawcy, że wiadomość została otwarta. Piksel otwarć odczytuje informacje z urządzenia odbiorcy, więc wymaga uprzedniej zgody, chyba że mieści się w jednym z dwóch wąskich wyjątków. CNIL przyjęła zalecenie 12 marca 2026 r. jako uchwałę (délibération) nr 2026-042, 14 kwietnia 2026 r. opublikowała je w dzienniku urzędowym Journal Officiel, a 22 lipca 2026 r. dodała do niego FAQ z 27 pytaniami.
Jeśli Twój ESP dodaje piksel do każdego e-maila, jak robi to większość platform, a Twój formularz zapisu nigdzie o tym nie wspomina, problemem jest każdy odbiorca we Francji – niezależnie od tego, gdzie ma siedzibę Twoja firma. Wszystkie cytaty w tym tekście to nasze tłumaczenia, z wyjątkiem fragmentów dyrektywy ePrivacy, które przytaczamy w oficjalnej polskiej wersji. Cytaty z zalecenia tłumaczymy na podstawie angielskiego tłumaczenia pomocniczego, które CNIL przygotowała do francuskiego oryginału.
To nie jest porada prawna. Zalecenie samo określa się jako „ani normatywne, ani wyczerpujące”, więc poproś prawnika o sprawdzenie Twojej konfiguracji.
Art. 5 ust. 3 dyrektywy ePrivacy (tekst skonsolidowany) pozwala przechowywać informacje w urządzeniu końcowym użytkownika lub uzyskiwać do nich dostęp „wyłącznie pod warunkiem, że dany abonent lub użytkownik wyraził na to zgodę”, chyba że dostęp służy transmisji komunikatu albo jest to „ściśle niezbędne” do świadczenia usługi, której użytkownik wyraźnie zażądał. Francja wdrożyła ten przepis jako art. 82 ustawy Informatique et Libertés, na którym CNIL opiera też swoje sprawy dotyczące cookies.
Wytyczne 2/2023 Europejskiej Rady Ochrony Danych (EROD) w wersji 2.0, przyjętej 7 października 2024 r., stwierdzały już, że informacje śledzące w adresach URL lub obrazach „stanowią polecenie dla urządzenia końcowego, by odesłało docelowe informacje”. To, co dzieje się z danymi dalej, reguluje RODO (GDPR), w tym obowiązek wykazania zgody z art. 7 ust. 1.
| Data | Co się wydarzyło |
|---|---|
| Od 12 czerwca do 24 lipca 2025 | Konsultacje publiczne projektu |
| 12 marca 2026 | CNIL przyjmuje uchwałę nr 2026-042 |
| 14 kwietnia 2026 | Publikacja w Journal Officiel. Od razu obowiązuje w przypadku nowych adresów |
| 28 maja i 4 czerwca 2026 | Webinary dla nadawców i dostawców usług e-mailowych |
| 14 lipca 2026 | Koniec okresu na poinformowanie istniejących kontaktów |
| 22 lipca 2026 | Publikacja FAQ |
Projekt z czerwca 2025 r. zwalniał z obowiązku zgody tylko globalny wskaźnik otwarć i zalecał identyczne piksele dla wszystkich odbiorców. Ostateczny tekst jest łagodniejszy: pod ścisłymi warunkami zwalnia z tego obowiązku także indywidualny pomiar na potrzeby dostarczalności.
Zalecenie opisuje piksel śledzący jako zdalny obraz, którego adres URL „zwykle zawiera zindywidualizowane parametry dotyczące użytkownika lub kontekstu”. Wczytanie go przesyła identyfikator piksela, adres IP i podobne dane podmiotowi, który go umieścił. Właśnie to reguluje art. 82.
Bezpieczne skrzynki wiadomości, jakie znasz z bankowości internetowej, działają na innych protokołach i nie są objęte zaleceniem.
Sekcja 3.1 wymienia cztery:
Najważniejszy jest punkt 1. Pory wysyłki dobierane na podstawie otwarć, segmenty typu „otwarcie w ciągu ostatnich 30 dni” i gałęzie automatyzacji uruchamiane otwarciem – wszystko to wymaga zgody.
Samo to, że możesz wysyłać e-maile, nie przesądza sprawy. Sekcja 4.2 stwierdza, że zgoda na piksel „może być konieczna w przypadku e-maili, które co do zasady nie wymagają zgody odbiorców”, i jako przykłady podaje potwierdzenia zamówień, marketing w ramach soft opt-in, apele organizacji charytatywnych i pozyskiwanie klientów B2B.
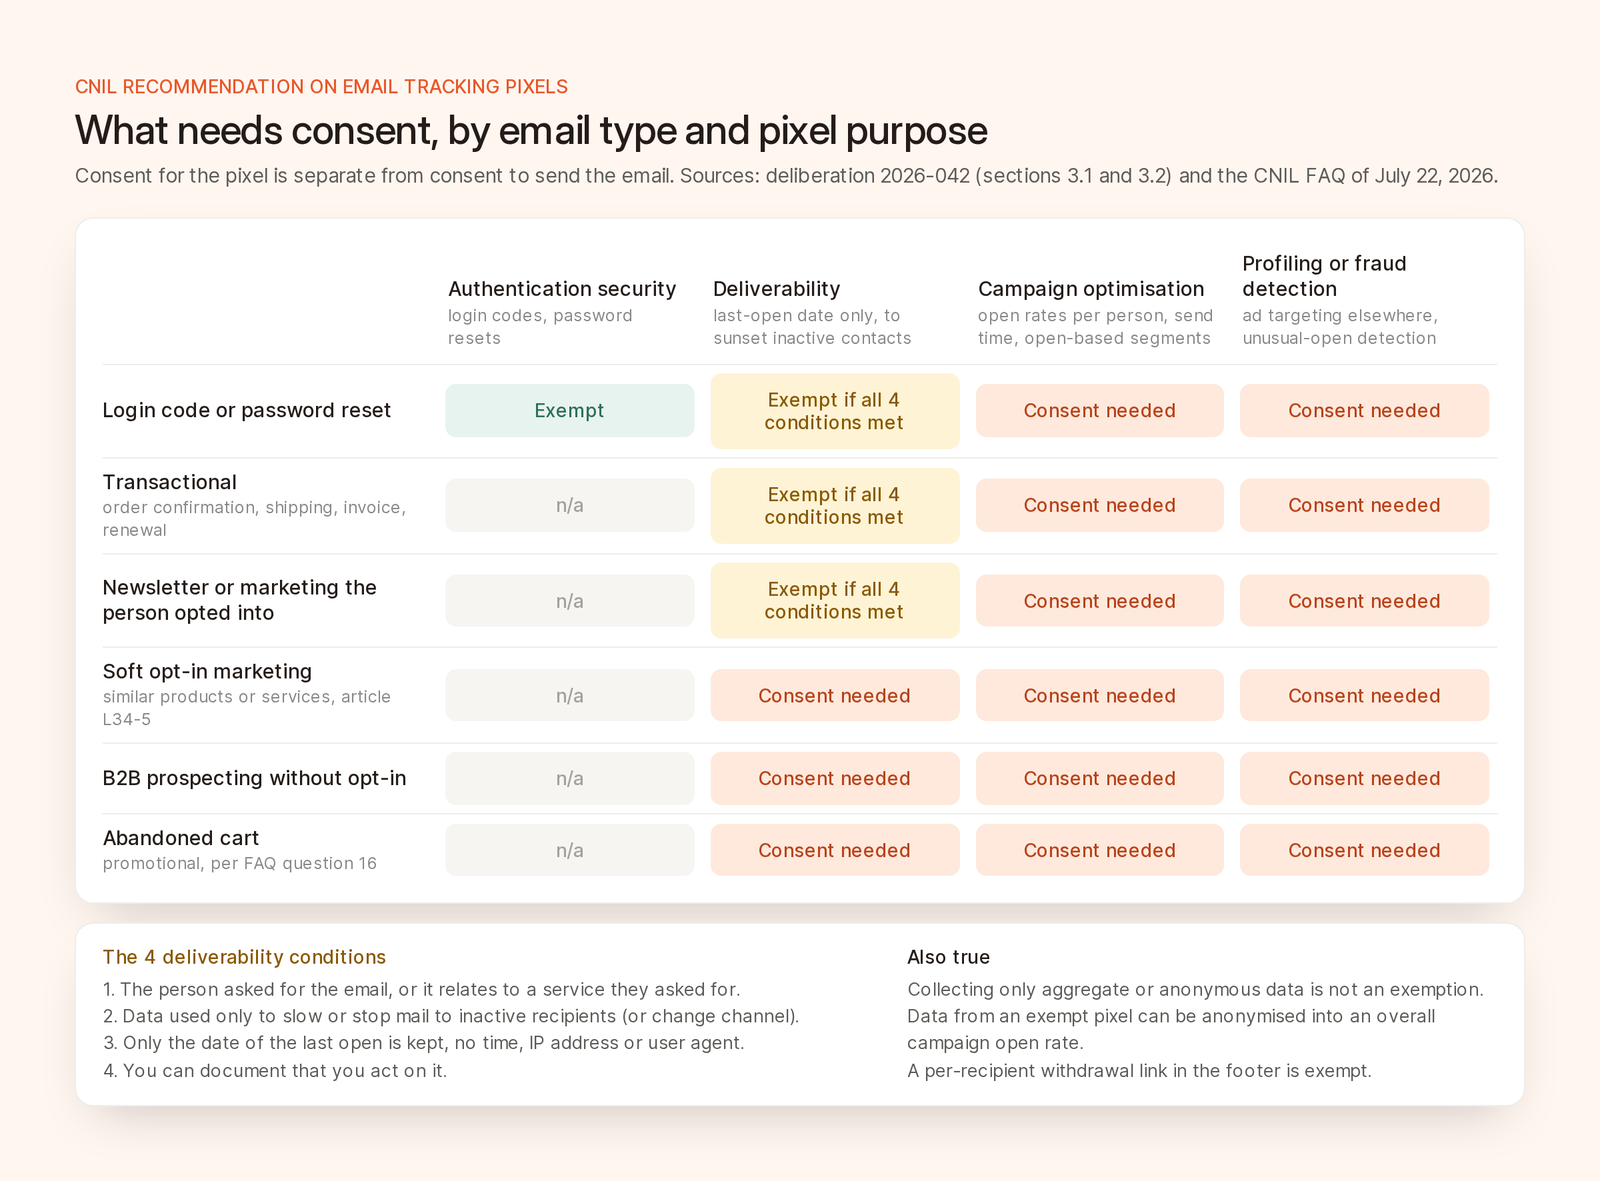
Co wymaga zgody w zależności od rodzaju e-maila i celu piksela – według zalecenia CNIL i FAQ z lipca 2026 r.
Piksel używany wyłącznie do zabezpieczenia uwierzytelniania może być zwolniony z obowiązku zgody – np. gdy sprawdza, czy e-mail z kodem logowania otwarto na znanym urządzeniu użytkownika. Pytanie 13 w FAQ obejmuje też resety haseł. Wyjątek nie obejmuje ogólnego zapobiegania oszustwom, wykrywania botów ani ochrony powierzchni reklamowej.
Na tym wyjątku będzie polegać większość nadawców. Muszą być spełnione wszystkie cztery warunki.
Newsletter, na który ktoś się zapisał, liczy się jako e-mail, o który poproszono, więc jego piksel dostarczalności może być zwolniony z obowiązku zgody. Marketing wysyłany w ramach wyjątku soft opt-in z art. L34-5 francuskiego kodeksu poczty i łączności elektronicznej (poradnik CNIL) się nie kwalifikuje, więc jego piksel wymaga zgody (pytania 15 i 17 w FAQ). E-maile o porzuconym koszyku są promocyjne, więc również wymagają zgody.
Pytanie 18 w FAQ wyjaśnia, że zbieranie wyłącznie danych zagregowanych nie znosi obowiązku uzyskania zgody, bo art. 82 ma zastosowanie „niezależnie od tego, czy dane są osobowe, czy nie”. Według pytania 6 dane zebrane zgodnie z prawem – z piksela objętego wyjątkiem albo takiego, na który wyrażono zgodę – można bez dodatkowej zgody zanonimizować do postaci wskaźnika otwarć kampanii.
Piksel objęty wyjątkiem nadal da Ci więc wskaźnik otwarć kampanii, ale już nie godziny otwarć, dane o urządzeniach czy segmenty. Jeden piksel może jednocześnie służyć celom objętym wyjątkiem i celom, na które wyrażono zgodę (pytanie 10), ale nie może tkwić bezczynnie w e-mailu w oczekiwaniu na zgodę.
Pytaj w formularzu, w którym zbierasz adres – z krótką nazwą celu, zwięzłym opisem i linkiem do szczegółów. Pokaż, którego adresu dotyczy zgoda i że śledzenie obejmuje wszystkie urządzenia.
Zacznij od sformułowań CNIL. Jej przykład dotyczący pomiaru kampanii (w naszym tłumaczeniu): „[Nadawca] i [podmioty trzecie] używają narzędzi śledzących (pikseli śledzących), aby wiedzieć, czy otwierasz e-maile, kiedy to robisz, oraz poznać informacje o używanym przez Ciebie urządzeniu, w celu personalizacji treści wiadomości i dostosowania częstotliwości wysyłki lub wykorzystywanego kanału”.
Pytaj o każdy cel osobno. Przycisk „Akceptuj wszystkie” jest w porządku, jeśli na drugim ekranie można wybrać poszczególne cele. Ściśle powiązane cele, np. newsletter oferowany jako spersonalizowany, mogą mieć wspólną zgodę.
Później pytaj tylko w e-mailu bez piksela, który wymaga zgody, z linkiem do strony, na której trzeba wykonać aktywne działanie – tak, by zgody nie mógł „wyrazić” program pocztowy, który z wyprzedzeniem pobiera treść linków. Brak odpowiedzi oznacza odmowę, odmowa musi być tak samo łatwa jak akceptacja, a odczekanie 6 miesięcy przed ponownym pytaniem to, jak ujmuje to CNIL, dobra praktyka.
Umieść możliwość wycofania zgody w każdej stopce jako link przypisany do odbiorcy, który nie wymaga wpisywania adresu. Wspólna strona do wycofania zgody na piksel i do wypisania się jest w porządku, jeśli nie dodaje kroków. Potem ignoruj wywołania starych pikseli i usuń dane, których jedyną podstawą prawną była zgoda.
Przechowuj dowody dla każdej osoby. Zapisuj każdą zgodę i sposób jej uzyskania. Klauzula w umowie, według której zgodę zebrał partner, nie jest dowodem.
Do adresów zebranych od 14 kwietnia 2026 r. stosuje się pełne zasady. W przypadku starszych adresów piksele mogły zostać, jeśli nadawca poinformował odbiorców i dał im możliwość sprzeciwu w ciągu 3 miesięcy, czyli do 14 lipca 2026 r. Pytanie 25 w FAQ dopuszcza „rozsądne” przedłużenie tego terminu tylko wtedy, gdy przy dużym wolumenie informacje wysyłano partiami i zostało to udokumentowane. Slajdy z webinarów CNIL akceptują osobny e-mail z dowodem wysyłki albo wyraźnie widoczną informację w zwykłym e-mailu.
Zalecenie podaje, że CNIL „otrzymuje coraz więcej zgłoszeń i skarg” dotyczących pikseli, i zapowiada sprawdzanie tej kwestii podczas przyszłych kontroli. Piksele nie należą do jej priorytetowych tematów kontroli na 2026 rok, ale to słaba pociecha. Spośród kilkuset kontroli rocznie, wszczynanych na podstawie skarg, zgłoszeń, wcześniej nałożonych środków naprawczych lub doniesień medialnych, tylko około 20% wynika z tematów priorytetowych.
Art. 20 francuskiej ustawy przewiduje kary do 10 mln euro lub 2% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa, a w przypadku niektórych naruszeń RODO – do 20 mln euro lub 4%. 1 września 2025 r. CNIL nałożyła na Google karę 325 mln euro za reklamy wyświetlane między wiadomościami w Gmail i za sposób zbierania zgody na cookies przy zakładaniu konta. W listopadzie 2025 r. ukarała American Express kwotą 1,5 mln euro, m.in. za „dalsze odczytywanie wcześniej umieszczonych plików cookie mimo wycofania zgody”. Stary piksel, który po wycofaniu zgody nadal rejestruje otwarcia, to takie samo naruszenie. Prostsze sprawy trafiają do trybu uproszczonego, w którym kara wynosi najwyżej 20 000 euro, a przy obrocie powyżej 50 mln euro – 100 000 euro.
Jeśli wysyłasz e-maile do osób we Francji, proponujemy taką kolejność:
Zalecenie nie obejmuje śledzonych linków „bezpośrednio”, ale według pytania 1 w FAQ one również muszą spełniać wymogi art. 82. Kliknięcia i tak są lepszymi danymi, bo funkcja Apple Mail Privacy Protection już teraz „uniemożliwia nadawcom sprawdzenie, czy otworzono wysłaną przez nich wiadomość”. EROD stosuje art. 5 ust. 3 do linków śledzących, a slajdy CNIL mówią, że zgoda „zależy od celu, a nie od technologii”. Według naszej interpretacji (to nie jest stanowisko CNIL) śledzony link przypisany do odbiorcy i używany do optymalizacji kampanii jest traktowany jak piksel. Wspólne tagi UTM nikogo nie identyfikują, a konwersje na stronie podlegają zgodzie na cookies w Twojej witrynie.
Brew mierzy otwarcia za pomocą piksela 1x1, a kliknięcia za pomocą linków oznaczonych identyfikatorem odbiorcy (dokumentacja wskaźników).
pixelConsent i filtruj według niej grupy odbiorców.Krótsze podsumowanie FAQ znajdziesz we wrześniowym wydaniu The State of Email.
W przypadku większości zastosowań marketingowych – tak. Z obowiązku zgody zwolnione są tylko piksele służące bezpieczeństwu uwierzytelniania i ściśle ograniczone piksele dostarczalności w e-mailach, o które poproszono.
Tak, jeśli śledzisz osoby we Francji – niezależnie od tego, czy Twoja firma ma siedzibę w innym kraju UE, czy poza Unią. Mechanizm jednego okienka (one-stop-shop) nie ma zastosowania do kontroli na podstawie art. 82.
Tylko na potrzeby dostarczalności, gdy piksel zapisuje wyłącznie datę ostatniego otwarcia, by wstrzymać lub ograniczyć wysyłkę do nieaktywnych odbiorców. Analityka czy personalizacja wymagają zgody, a dodanie treści promocyjnych oznacza utratę wyjątku.
Tak, jeśli dane pochodzą z piksela objętego wyjątkiem lub takiego, na który wyrażono zgodę, i skutecznie je anonimizujesz. Zbieranie wyłącznie danych zbiorczych nie znosi obowiązku uzyskania zgody, bo art. 82 obejmuje także dane nieosobowe.
Nie bezpośrednio. CNIL zaznacza, że śledzone linki nadal podlegają art. 82 i ocenia się je według celu. Zalecenie traktuje unikalny link do wycofania zgody w stopce jako środek bezpieczeństwa objęty wyjątkiem.

