
Fransa’da CNIL’in e-posta açılma piksellerine getirdiği kurallar: hangi kullanımlar izin gerektiriyor, dar istisnalar, 14 Temmuz geçişi ve atılacak adımlar.


Fransız veri koruma kurumu CNIL’in e-postalardaki izleme piksellerine ilişkin tavsiye kararı, izin kurallarının, göndericiye bir mesajı açtığınızı bildiren o görünmez görsele nasıl uygulanacağına dair Fransa’nın resmî yorumu. Açılma pikseli alıcının cihazından bilgi okur; bu yüzden iki dar istisnadan birine girmediği sürece önceden izin gerektirir. CNIL bu tavsiyeyi 12 Mart 2026’da 2026-042 sayılı kararla kabul etti, 14 Nisan 2026’da Journal Officiel’de (Fransa Resmî Gazetesi) yayımladı ve 22 Temmuz 2026’da 27 sorudan oluşan bir SSS ekledi.
ESP’niz, çoğu ESP gibi her e-postaya piksel ekliyorsa ve kayıt formunuz bundan hiç söz etmiyorsa, nerede faaliyet gösterirseniz gösterin Fransa’daki her alıcı bir sorun demektir. Tavsiye kararından yaptığımız alıntılar, CNIL’in bilgi amaçlı İngilizce çevirisi ile Fransızca asıl metin esas alınarak tarafımızdan Türkçeye çevrildi. SSS ve webinar alıntıları da bizim çevirimizdir; yani bu yazıdaki tüm alıntılar bize ait çeviriler.
Bu yazı hukuki danışmanlık yerine geçmez. Tavsiye kararı kendisini “ne düzenleyici ne de eksiksiz” olarak tanımlıyor; bu yüzden kurulumunuzu bir hukuk danışmanına inceletin.
ePrivacy Direktifi’nin 5(3) maddesi (konsolide metin), kullanıcının cihazında bilgi okunmasına ya da saklanmasına “yalnızca” kullanıcı “iznini vermişse” olanak tanır; erişimin bir iletişimin iletilmesi için gerekli olduğu ya da kullanıcının açıkça talep ettiği bir hizmet için “kesinlikle gerekli” olduğu durumlar bunun dışındadır. Fransa bu hükmü Bilişim ve Özgürlükler Kanunu’nun (loi Informatique et Libertés) 82. maddesiyle iç hukukuna aktardı; CNIL’in çerez davalarının dayanağı da bu madde.
Avrupa Veri Koruma Kurulunun (EDPB) 2/2023 sayılı Rehberi (7 Ekim 2024’te kabul edilen 2.0 sürümü), URL’lerdeki ya da görsellerdeki izleme bilgilerinin “uç cihaza, hedeflenen bilgiyi geri göndermesi için verilmiş bir talimat niteliğinde” olduğunu zaten belirtmişti. Sonrasını ise, 7(1) maddesi kapsamında iznin kanıtlanması da dâhil olmak üzere GDPR düzenler.
| Tarih | Gelişme |
|---|---|
| 12 Haziran – 24 Temmuz 2025 | Taslak kamuoyu görüşüne açıldı |
| 12 Mart 2026 | CNIL, 2026-042 sayılı kararı kabul etti |
| 14 Nisan 2026 | Journal Officiel’de yayımlandı. Yeni adresler için hemen geçerli |
| 28 Mayıs ve 4 Haziran 2026 | Göndericiler ve e-posta sağlayıcıları için webinarlar |
| 14 Temmuz 2026 | Mevcut kişileri bilgilendirme süresi sona erdi |
| 22 Temmuz 2026 | SSS yayımlandı |
Haziran 2025 tarihli taslak yalnızca genel açılma oranını istisna tutuyor ve her alıcı için aynı pikselin kullanılmasını öneriyordu. Nihai metin daha esnek: Kişi bazında teslim edilebilirlik ölçümünü sıkı koşullar altında istisna kapsamına alıyor.
Tavsiye kararı izleme pikselini, URL’si “genellikle kullanıcıya ya da bağlama özgü kişiselleştirilmiş parametreler içeren” uzak bir görsel olarak tanımlıyor. Görsel yüklendiğinde piksel kimliği, IP adresi ve benzeri veriler pikseli yerleştiren tarafa gönderilir. 82. madde de tam olarak bunu düzenler.
Bankalardakine benzer güvenli mesaj merkezleri başka protokoller üzerinden çalışır ve kapsam dışındadır.
Tavsiye kararının 3.1 numaralı bölümü dört kullanım sayıyor:
Bunların en önemlisi ilki. Açılmalara dayalı gönderim saatleri, “son 30 günde açanlar” segmentleri ve açılmayla tetiklenen otomasyon dallanmalarının hepsi izin gerektirir.
E-posta gönderme izninizin olması meseleyi çözmez. Tavsiye kararının 4.2 numaralı bölümü, piksel izninin “ilke olarak alıcıların iznini gerektirmeyen e-postalar için de gerekli olabileceğini” söylüyor ve örnek olarak sipariş onaylarını, soft opt-in kapsamındaki pazarlama e-postalarını, bağış çağrılarını ve B2B potansiyel müşteri e-postalarını sayıyor.
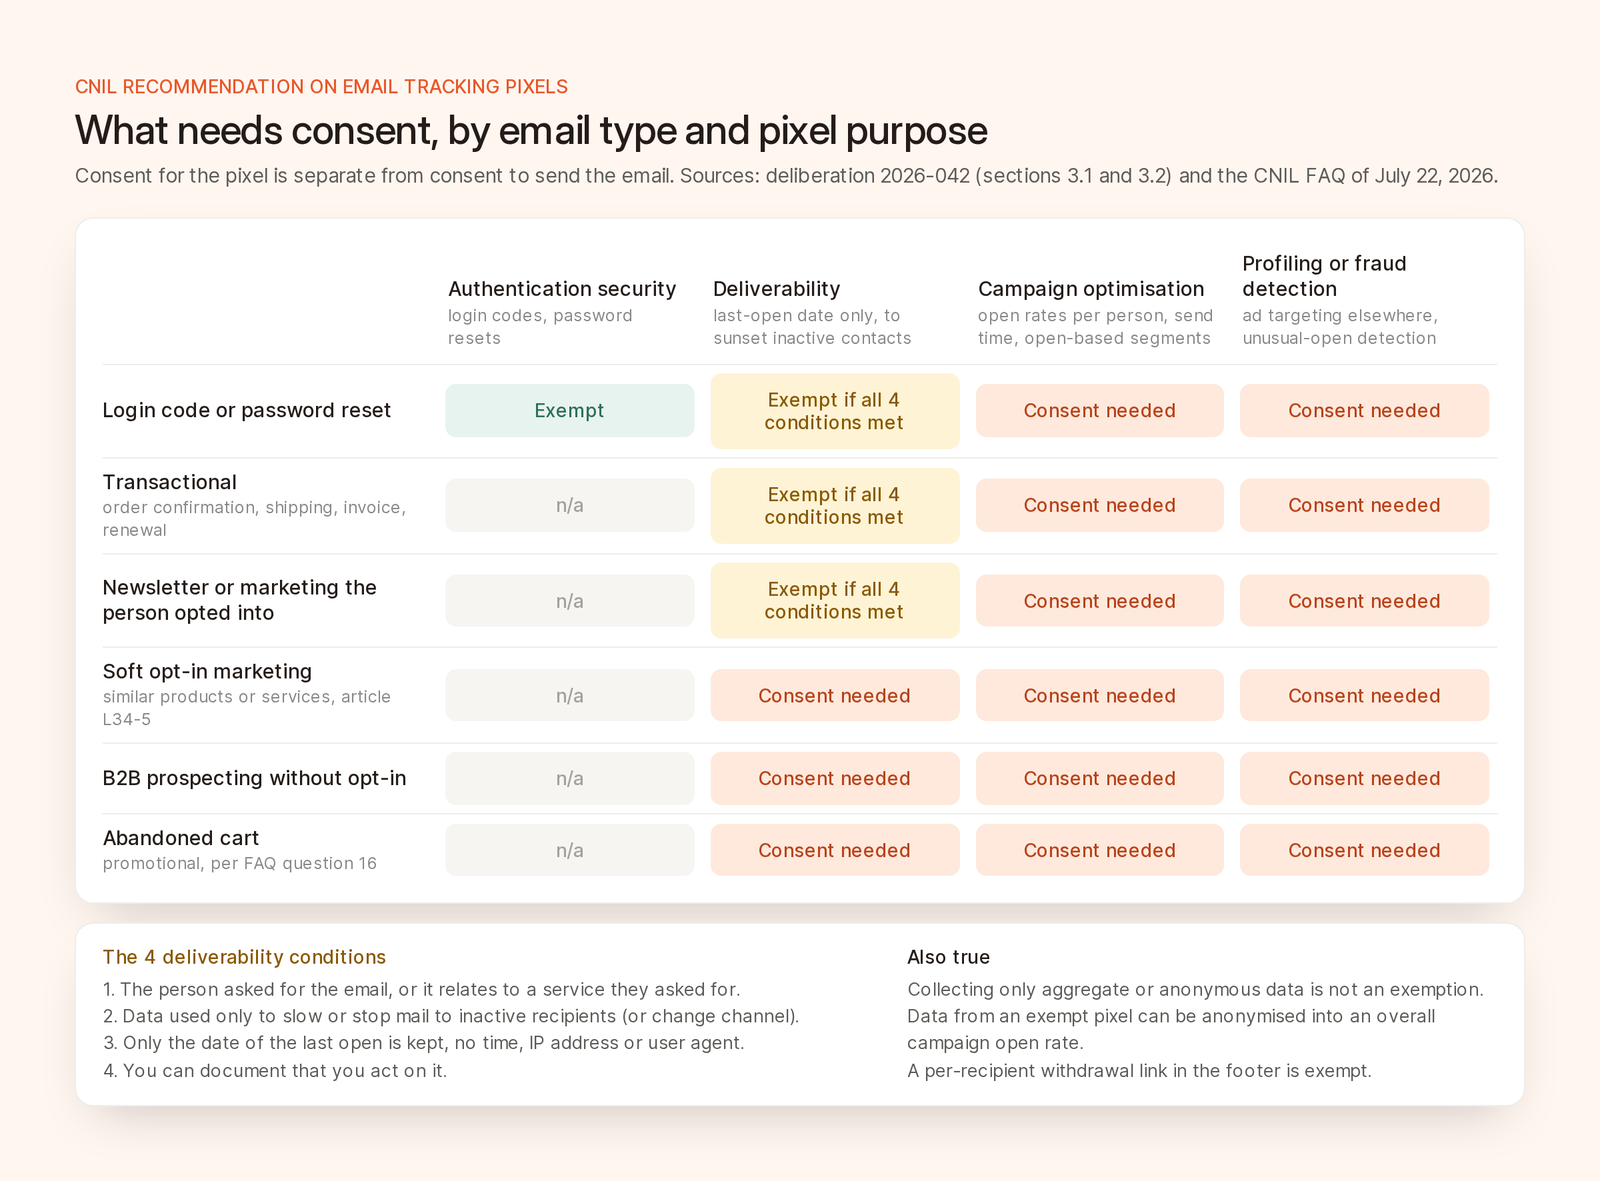
CNIL tavsiye kararına ve Temmuz 2026 tarihli SSS’ye göre, e-posta türü ve piksel amacı bazında izin gerektiren kullanımlar.
Yalnızca bir kimlik doğrulamayı güvence altına almak için kullanılan bir piksel istisna kapsamına girebilir; örneğin giriş kodu içeren bir e-postanın kullanıcının bilinen cihazında açıldığını kontrol etmek. SSS’nin 13. sorusu şifre sıfırlamayı da buna dâhil ediyor. Genel dolandırıcılık önleme, bot tespiti ve reklam envanterinin korunması ise kapsam dışında.
Göndericilerin çoğu bu istisnaya dayanacak. Dört koşulun dördü de sağlanmalı.
Kaydolarak abone olunan bir bülten talep edilmiş sayılır; bu yüzden teslim edilebilirlik pikseli istisna kapsamına girebilir. Fransız Posta ve Elektronik Haberleşme Kanunu’nun L34-5 maddesindeki soft opt-in istisnası kapsamında gönderilen pazarlama e-postaları (CNIL rehberi) ise talep edilmiş sayılmaz; bu yüzden pikselleri izin gerektirir (SSS, 15. ve 17. sorular). Terk edilmiş sepet e-postaları tanıtım amaçlıdır ve onlar da izin gerektirir.
SSS’nin 18. sorusuna göre yalnızca toplu veri toplamak izin gerekliliğini ortadan kaldırmaz; çünkü 82. madde “veriler kişisel olsun ya da olmasın” uygulanır. 6. soruya göre ise istisna kapsamındaki ya da izin alınmış bir pikselden hukuka uygun olarak toplanan veriler, ayrıca izin alınmadan anonimleştirilip bir kampanya açılma oranına dönüştürülebilir.
Yani istisna kapsamındaki bir piksel size yine de bir kampanya açılma oranı verir; ama açılma saatlerini, cihaz verilerini ya da segmentleri vermez. Tek bir piksel hem istisna kapsamındaki hem de izin alınmış amaçlara aynı anda hizmet edebilir (10. soru); ancak yalnızca ileride izin alınır diye e-postaya yerleştirilemez.
İzni adres formunda isteyin; kısa bir amaç etiketi, özet bir açıklama ve ayrıntılara giden bir bağlantıyla. Hangi adresin etkilendiğini ve izlemenin tüm cihazları kapsadığını gösterin.
CNIL’in önerdiği metinden yola çıkın. Kampanya ölçümü için verdiği örnek metin (bizim çevirimiz): “[Gönderici] ve [üçüncü taraflar], mesaj içeriğini kişiselleştirmek ve gönderim sıklığını ya da kullanılan kanalı uyarlamak amacıyla e-postaları açıp açmadığınızı, bunu ne zaman yaptığınızı ve kullandığınız cihaza ilişkin bilgileri öğrenmek için izleyiciler (izleme pikselleri) kullanır.”
İzni amaç bazında isteyin. İkinci bir ekran her amacı ayrı ayrı sunuyorsa “Tümünü kabul et” seçeneği sorun değil. Kişiselleştirilmiş olarak sunulan bir bülten gibi birbirine sıkı sıkıya bağlı amaçlar tek bir izni paylaşabilir.
İzni sonradan isteyecekseniz bunu yalnızca izin gerektiren bir piksel içermeyen bir e-postada yapın ve olumlu bir eylem gerektiren bir sayfaya bağlantı verin; böylece içeriği önceden yükleyen e-posta istemcileri izin vermiş sayılmaz. Sessizlik ret anlamına gelir, reddetmek kabul etmek kadar kolay olmalıdır; yeniden sormadan önce 6 ay beklemek de CNIL’in ifadesiyle iyi bir uygulamadır.
Her alt bilgiye bir izin geri çekme seçeneği koyun; adres yazmayı gerektirmeyen, alıcıya özel bir bağlantı olarak. Ek adım getirmediği sürece piksel iznini ve abonelikten çıkmayı birleştiren tek bir sayfa da kabul edilebilir. İzin geri çekildikten sonra eski piksellerden gelen yüklemeleri yok sayın ve tek hukuki dayanağı izin olan verileri silin.
Her kişi için kanıt saklayın. Her izni ve onu nasıl aldığınızı kaydedin. İznin bir iş ortağı tarafından alındığını söyleyen bir sözleşme maddesi kanıt sayılmaz.
14 Nisan 2026’dan bu yana toplanan adreslere kuralların tamamı uygulanır. Daha eski adreslerde, göndericiler 3 ay içinde, yani 14 Temmuz 2026’ya kadar alıcıları bilgilendirip onlara itiraz imkânı tanıdıysa pikseller kullanılmaya devam edebilir. SSS’nin 25. sorusu, “makul” bir uzatmaya yalnızca yüksek hacim nedeniyle bildirimlerin belgelenmiş biçimde zamana yayıldığı durumlarda izin veriyor. Webinar sunumu, gönderildiği kanıtlanabilen ayrı bir bildirim e-postasını ya da düzenli bir e-postada açıkça görünen bir bildirimi yeterli kabul ediyor.
Tavsiye kararına göre CNIL pikseller hakkında “giderek artan sayıda ihbar ve şikâyet alıyor” ve gelecekteki denetimlerde bu konuyu incelemeyi planlıyor. Piksellerin CNIL’in 2026 öncelikli denetim konuları arasında yer almaması pek teselli sayılmaz. CNIL’in şikâyetler, ihbarlar, daha önceki düzeltici tedbirler ya da gündemdeki haberler üzerine yaptığı yılda birkaç yüz denetimin yalnızca %20 kadarı öncelikli konulardan kaynaklanıyor.
Fransız Bilişim ve Özgürlükler Kanunu’nun 20. maddesi para cezalarını, hangisi daha yüksekse, 10 milyon euro ya da dünya genelindeki yıllık cironun %2’si; belirli GDPR ihlallerinde ise 20 milyon euro ya da %4 ile sınırlıyor. CNIL, 1 Eylül 2025’te Gmail mesajlarının arasına yerleştirilen reklamlar ve hesap oluşturma sırasında alınan çerez izni nedeniyle Google’a 325 milyon euro para cezası verdi. Kasım 2025’te de kısmen “kullanıcıların izinlerini geri çekmesine rağmen daha önce yerleştirilmiş çerezleri okumaya devam ettiği” için American Express’e 1,5 milyon euro para cezası verdi. İzin geri çekildikten sonra açılmaları kaydetmeye devam eden eski bir piksel de aynı ihlal demektir. Daha basit davalar, üst sınırı 20.000 euro (cirosu 50 milyon euroyu aşan şirketlerde 100.000 euro) olan basitleştirilmiş yaptırım usulüyle yürütülür.
Fransa’daki kişilere e-posta gönderiyorsanız biz şu sırayı izlerdik:
İzlenen bağlantılar tavsiye kararının kapsamında “doğrudan değil”; ama SSS’nin 1. sorusuna göre onların da 82. maddeye uyması gerekiyor. Tıklamalar zaten daha sağlam bir veri; çünkü Apple’ın Mail Privacy Protection özelliği şimdiden “göndericilerin e-posta mesajını açıp açmadığınızı görmesini engelliyor”. EDPB, 5(3) maddesini izleme bağlantılarına da uyguluyor; CNIL’in webinar sunumu da iznin gerekip gerekmediğinin “teknolojiye değil amaca bağlı” olduğunu söylüyor. Kampanyaları optimize etmek için kullanılan, alıcıya özel izlenen bir bağlantının piksel gibi değerlendirileceği bizim yorumumuz; CNIL’in değil. Ortak UTM etiketleri kimseyi tanımlamaz; sitedeki dönüşümler ise web sitenizin çerez izni kapsamına girer.
Brew açılmaları 1x1 boyutunda bir pikselle, tıklamaları ise alıcıya göre etiketlenmiş bağlantılarla ölçer (metrik dokümantasyonu).
pixelConsent özelliği ekleyin ve hedef kitleleri bu özelliğe göre filtreleyin.SSS’nin daha kısa bir özetini State of Email raporumuzun eylül sayısında bulabilirsiniz.
Pazarlama amaçlı kullanımların çoğunda evet. Yalnızca kimlik doğrulama güvenliği için kullanılan pikseller ve talep edilen e-postalardaki, sıkı biçimde sınırlandırılmış teslim edilebilirlik pikselleri istisna kapsamında.
Evet; AB’nin başka bir ülkesinde ya da AB dışında faaliyet gösterseniz de Fransa’daki kişileri izliyorsanız geçerli. Tek durak mekanizması 82. madde kapsamındaki denetimlerde uygulanmaz.
Yalnızca teslim edilebilirlik açısından; o da piksel, etkin olmayan alıcılara gönderimi durdurmak ya da yavaşlatmak için yalnızca son açılma tarihini saklıyorsa. Analiz ya da kişiselleştirme izin gerektirir; e-postaya tanıtım eklemek de istisnayı ortadan kaldırır.
Evet; veriler istisna kapsamındaki ya da izin alınmış bir pikselden geldiyse ve onları etkili biçimde anonimleştiriyorsanız. Yalnızca toplu veri toplamak izin gerekliliğini ortadan kaldırmaz; çünkü 82. madde kişisel olmayan verileri de kapsar.
Doğrudan değil. CNIL’e göre izlenen bağlantılar yine de 82. madde kapsamına girer ve amaçlarına göre değerlendirilir. Tavsiye kararı, alt bilgideki kişiye özel izin geri çekme bağlantısını istisna kapsamındaki bir güvenlik önlemi olarak ele alıyor.

