
Qué exige ahora la CNIL francesa a los píxeles de apertura: usos que necesitan consentimiento, exenciones acotadas, la transición del 14 de julio y qué cambiar.


La recomendación de la CNIL sobre los píxeles de seguimiento en los emails es la interpretación oficial, en Francia, de cómo se aplican las normas de consentimiento a esa imagen invisible que le indica al remitente que has abierto un mensaje. Un píxel de apertura lee información del dispositivo del destinatario, así que necesita consentimiento previo, salvo que encaje en una de dos exenciones muy acotadas. La CNIL la adoptó el 12 de marzo de 2026 como deliberación n.º 2026-042, la publicó en el Journal Officiel el 14 de abril de 2026 y el 22 de julio de 2026 añadió unas preguntas frecuentes (FAQ) con 27 preguntas.
Si tu ESP pone un píxel en cada email, como hace la mayoría, y tu formulario de suscripción no lo menciona en ningún momento, cada destinatario en Francia es un problema, estés donde estés. Para las citas de la recomendación partimos de la traducción de cortesía al inglés que la CNIL publicó de su original en francés. Todas las citas en español, también las de las FAQ y los webinars, son traducciones nuestras.
Esto no es asesoramiento jurídico. La propia recomendación se define como “ni reglamentaria ni exhaustiva”, así que pide a tus asesores legales que revisen tu configuración.
El artículo 5.3 de la Directiva sobre la privacidad y las comunicaciones electrónicas (ePrivacy) (texto consolidado) solo permite almacenar información en el dispositivo de un usuario, o acceder a ella, “a condición de que dicho abonado o usuario haya dado su consentimiento”, salvo que el acceso sea necesario para transmitir una comunicación o “estrictamente necesario” para prestar un servicio que el usuario haya solicitado expresamente. Francia lo transpuso en el artículo 82 de la ley Informatique et Libertés, que también es la base de las sanciones de la CNIL por cookies.
Las Directrices 2/2023 del Comité Europeo de Protección de Datos (CEPD), en su versión 2.0, adoptada el 7 de octubre de 2024, ya decían que la información de seguimiento incluida en URL o imágenes “constituye una instrucción al equipo terminal para que devuelva la información buscada”. Lo que pasa después se rige por el RGPD, incluida la prueba del consentimiento que exige su artículo 7.1.
| Fecha | Qué pasó |
|---|---|
| Del 12 jun. al 24 jul. de 2025 | Consulta pública sobre el borrador |
| 12 mar. de 2026 | La CNIL adopta la deliberación n.º 2026-042 |
| 14 abr. de 2026 | Se publica en el Journal Officiel. Se aplica de inmediato a las direcciones nuevas |
| 28 may. y 4 jun. de 2026 | Webinars para remitentes y proveedores de email |
| 14 jul. de 2026 | Termina el plazo para avisar a los contactos existentes |
| 22 jul. de 2026 | Se publican las FAQ |
El borrador de junio de 2025 solo eximía una tasa de apertura global y recomendaba usar píxeles idénticos para todos los destinatarios. El texto final es más flexible: exime la medición individual de la entregabilidad en condiciones estrictas.
La recomendación describe un píxel de seguimiento como una imagen remota cuya URL “suele incluir parámetros individualizados relativos al usuario o al contexto”. Al cargarla, se envían el identificador del píxel, la dirección IP y otros datos similares a quien lo colocó. Eso es lo que regula el artículo 82.
Los buzones de mensajería segura como los de los bancos funcionan con otros protocolos y quedan excluidos.
El apartado 3.1 enumera cuatro:
El punto 1 es el que más pesa. Las horas de envío calculadas a partir de las aperturas, los segmentos de “abrió en los últimos 30 días” y las ramas de automatización que dependen de una apertura necesitan consentimiento.
Tener permiso para enviar no zanja la cuestión. El apartado 4.2 dice que el consentimiento para los píxeles “puede ser necesario para correos electrónicos que, en principio, no requieren el consentimiento de los destinatarios”, y cita las confirmaciones de pedido, el marketing con soft opt-in, las peticiones de donativos con fines benéficos y la prospección B2B.
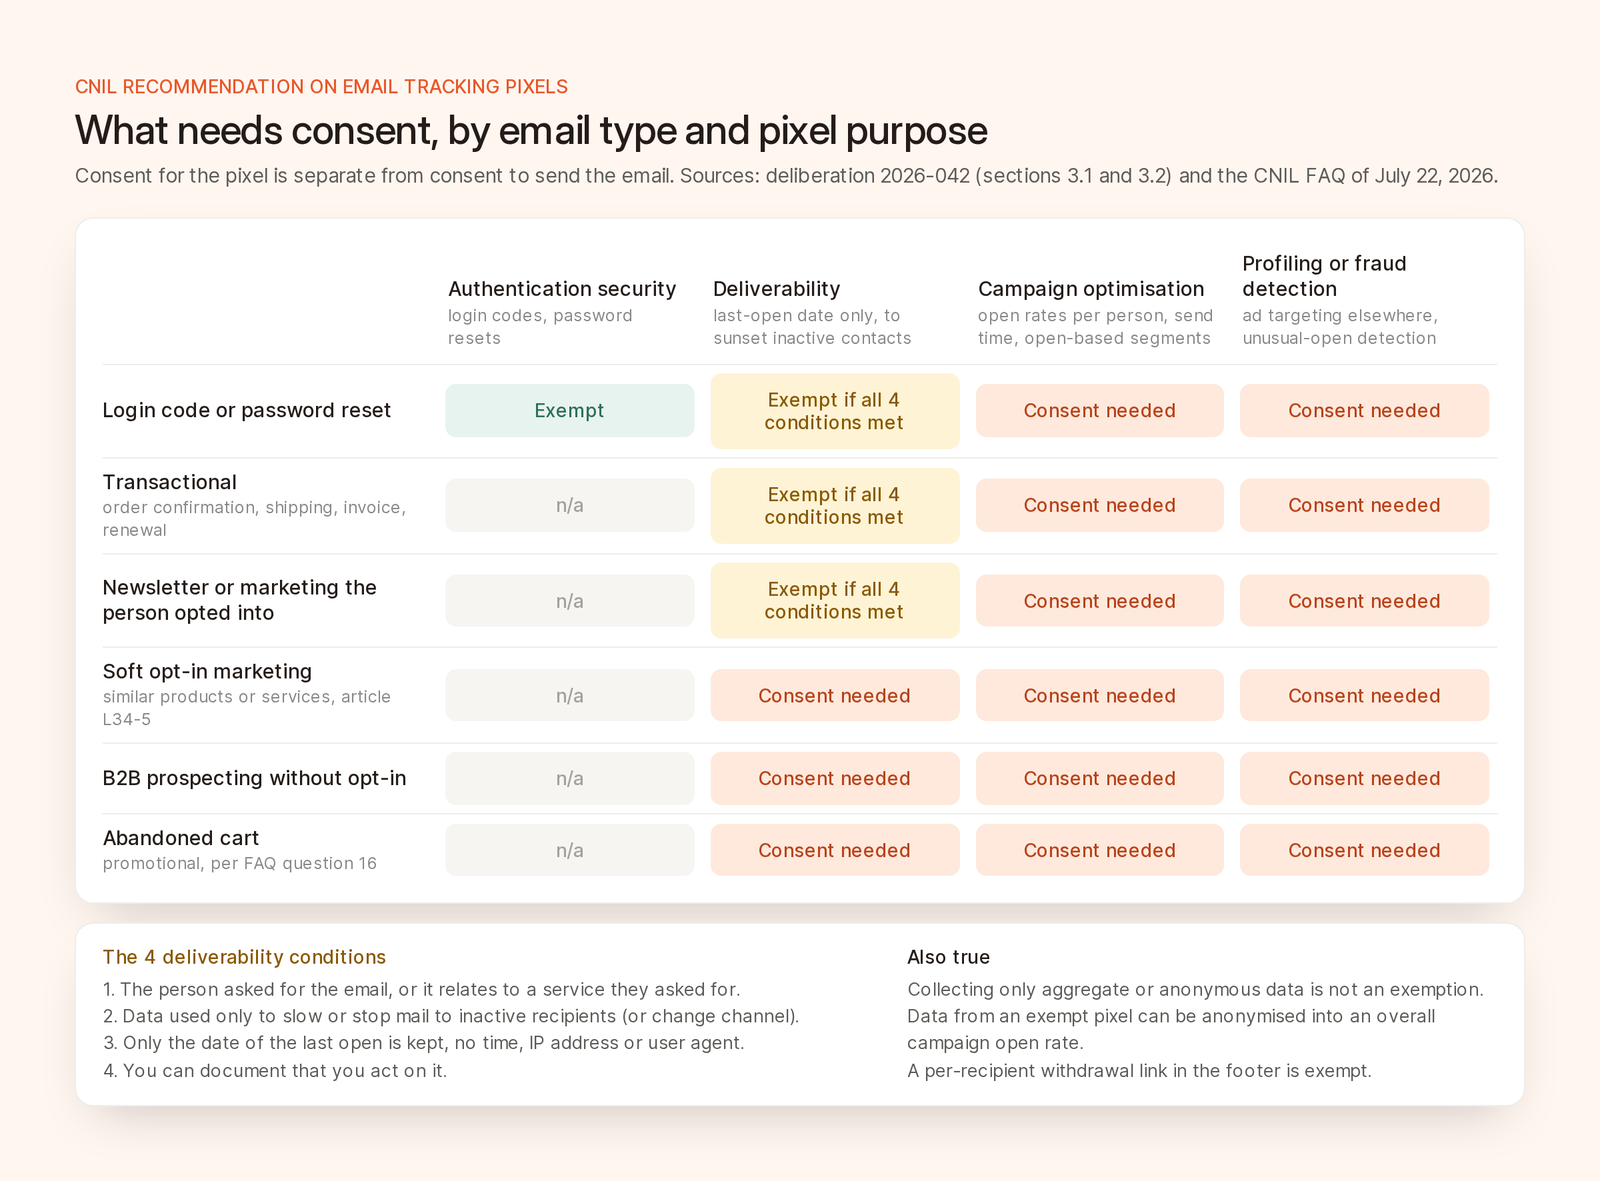
Qué necesita consentimiento, por tipo de email y finalidad del píxel, según la recomendación de la CNIL y las FAQ de julio de 2026.
Un píxel que solo sirve para proteger una autenticación puede quedar exento; por ejemplo, para comprobar que un email con un código de inicio de sesión se abrió en un dispositivo conocido del usuario. La pregunta 13 de las FAQ incluye los restablecimientos de contraseña. La prevención del fraude en general, la detección de bots y la protección del inventario publicitario no están cubiertas.
Es la exención en la que se apoyará la mayoría de los remitentes. Deben cumplirse las cuatro condiciones.
Una newsletter a la que la persona se suscribió cuenta como solicitada, así que su píxel de entregabilidad puede quedar exento. El marketing enviado al amparo de la excepción de soft opt-in del artículo L34-5 del Código de Correos y Comunicaciones Electrónicas francés (guía de la CNIL) no cuenta, así que su píxel necesita consentimiento (preguntas 15 y 17 de las FAQ). Los emails de carrito abandonado son promocionales y también necesitan consentimiento.
Según la pregunta 18 de las FAQ, recoger solo datos agregados no elimina la obligación de pedir consentimiento, porque el artículo 82 se aplica “tanto si los datos son personales como si no”. La pregunta 6 dice que los datos recogidos de forma lícita, con un píxel exento o consentido, pueden anonimizarse para obtener la tasa de apertura de una campaña sin un nuevo consentimiento.
Así que un píxel exento te sigue dando la tasa de apertura de la campaña, pero no las horas de apertura, los datos del dispositivo ni segmentos. Un mismo píxel puede servir a la vez para finalidades exentas y consentidas (pregunta 10), pero no puede quedarse ahí a la espera de un consentimiento.
Pídelo en el formulario donde recoges la dirección, con una etiqueta breve para la finalidad, una descripción corta y un enlace a más información. Indica a qué dirección afecta y que el seguimiento abarca todos los dispositivos.
Parte de la redacción de la CNIL. Su ejemplo para medir las campañas (traducción nuestra): “[Remitente] y [terceros] utilizan rastreadores (píxeles de seguimiento) para saber si abres los correos electrónicos, a qué hora lo haces e información sobre el dispositivo que utilizas, con el fin de personalizar el contenido de los mensajes y adaptar la frecuencia de envío o el canal utilizado”.
Pide el consentimiento finalidad por finalidad. Un botón “Aceptar todo” es válido si una segunda pantalla ofrece cada finalidad por separado. Las finalidades estrechamente relacionadas, como una newsletter que se presenta como personalizada, pueden compartir un mismo consentimiento.
Si lo pides más tarde, hazlo solo en un email sin píxeles que requieran consentimiento, con un enlace a una página que exija una acción positiva, para que los clientes de correo que precargan el contenido no puedan dar el consentimiento por la persona. El silencio equivale a un no, rechazar debe ser tan fácil como aceptar y esperar 6 meses antes de volver a preguntar es, en palabras de la CNIL, una buena práctica.
Incluye la retirada del consentimiento en cada pie de página, como un enlace propio de cada destinatario que no obligue a escribir la dirección. Una página conjunta para los píxeles y la baja es válida si no añade pasos. Después, ignora las cargas de los píxeles antiguos y elimina los datos cuya única base jurídica era el consentimiento.
Guarda una prueba por persona. Registra cada consentimiento y cómo lo obtuviste. Una cláusula contractual que diga que un socio lo recogió no es una prueba.
A las direcciones recogidas desde el 14 de abril de 2026 se les aplican todas las reglas. Las anteriores podían conservar los píxeles si los remitentes avisaban a los destinatarios y les permitían oponerse en un plazo de 3 meses, es decir, hasta el 14 de julio de 2026. La pregunta 25 de las FAQ admite una prórroga “razonable” solo cuando un volumen alto obliga a escalonar los envíos y se documenta. Las diapositivas de los webinars aceptan un email específico con prueba de envío o un aviso bien visible en un email habitual.
La recomendación indica que la CNIL “recibe un número creciente de avisos y reclamaciones” sobre los píxeles y que tiene previsto revisarlos en sus próximas inspecciones. Los píxeles no están entre sus temas prioritarios de 2026, lo que es un consuelo escaso. De los varios cientos de inspecciones que hace al año, motivadas por reclamaciones, avisos, medidas correctoras anteriores o la actualidad, solo en torno al 20 % corresponde a los temas prioritarios.
El artículo 20 de la ley francesa limita las multas a 10 millones de euros o al 2 % del volumen de negocio anual mundial, la cifra que sea mayor, o a 20 millones de euros o al 4 % en ciertas infracciones del RGPD. El 1 de septiembre de 2025, la CNIL multó a Google con 325 millones de euros por los anuncios insertados entre los mensajes de Gmail y por el consentimiento de cookies al crear una cuenta. En noviembre de 2025, multó a American Express con 1,5 millones de euros, en parte por “seguir leyendo cookies instaladas previamente a pesar de la retirada de su consentimiento”. Un píxel antiguo que sigue registrando aperturas después de la retirada es la misma infracción. Los casos más sencillos siguen un procedimiento simplificado con un límite de 20.000 euros, o de 100.000 euros por encima de 50 millones de euros de volumen de negocio.
Si envías emails a personas en Francia, este es el orden que seguiríamos:
Los enlaces con seguimiento “no están directamente” cubiertos, pero según la pregunta 1 de las FAQ también deben cumplir el artículo 82. De todos modos, los clics son mejores datos, porque la función Mail Privacy Protection de Apple ya “impide que los remitentes vean si has abierto el mensaje de correo electrónico”. El CEPD aplica el artículo 5.3 a los enlaces de seguimiento, y las diapositivas de la CNIL dicen que el consentimiento “depende de la finalidad y no de la tecnología”. Según nuestra interpretación, no la de la CNIL, un enlace con seguimiento propio de cada destinatario que se usa para optimizar campañas se trata como un píxel. Las etiquetas UTM compartidas no identifican a nadie, y las conversiones en tu sitio web dependen del consentimiento de cookies de ese sitio.
Brew mide las aperturas con un píxel de 1x1 y los clics con enlaces etiquetados por destinatario (documentación de métricas).
pixelConsent cuando la persona se suscriba y filtra las audiencias por ella.Nuestro State of Email de septiembre incluye un resumen más breve de las FAQ.
Para la mayoría de los usos de marketing, sí. Solo están exentos los píxeles de seguridad de la autenticación y los píxeles de entregabilidad, muy acotados, en emails solicitados.
Sí, si haces seguimiento de personas que están en Francia, tanto si tu empresa está en otro país de la UE como fuera de ella. La ventanilla única no se aplica a los controles del artículo 82.
Solo para la entregabilidad, cuando el píxel guarda únicamente la fecha de la última apertura para dejar de enviar emails, o enviar menos, a los destinatarios inactivos. La analítica o la personalización necesitan consentimiento, y añadir promociones hace perder la exención.
Sí, si los datos proceden de un píxel exento o consentido y los anonimizas de forma efectiva. Recoger solo datos agregados no elimina la obligación de pedir consentimiento, porque el artículo 82 también cubre los datos no personales.
No directamente. La CNIL dice que los enlaces con seguimiento siguen sujetos al artículo 82 y se evalúan según su finalidad. La recomendación trata un enlace único de retirada en el pie de página como una medida de seguridad exenta.

