
Yang kini diwajibkan CNIL Prancis untuk piksel pembukaan email: penggunaan yang perlu persetujuan, pengecualian sempit, transisi 14 Juli, dan yang harus diubah.


Rekomendasi CNIL, otoritas perlindungan data Prancis, tentang piksel pelacakan dalam email adalah tafsir resmi Prancis atas cara aturan persetujuan berlaku untuk gambar tak terlihat yang memberi tahu pengirim bahwa Anda telah membuka pesannya. Piksel pembukaan membaca informasi dari perangkat penerima, sehingga memerlukan persetujuan terlebih dahulu, kecuali jika masuk ke salah satu dari dua pengecualian yang sempit. CNIL mengesahkannya sebagai keputusan (délibération) Nomor 2026-042 pada 12 Maret 2026, memublikasikannya di Journal Officiel, lembaran negara Prancis, pada 14 April 2026, lalu menambahkan FAQ berisi 27 pertanyaan pada 22 Juli 2026.
Jika ESP Anda memasang piksel di setiap email, seperti kebanyakan ESP, dan formulir pendaftaran Anda tidak pernah menyebutkannya, setiap penerima di Prancis menjadi masalah, di mana pun bisnis Anda berbasis. Semua kutipan dalam artikel ini adalah terjemahan kami. Untuk rekomendasinya, kami menerjemahkan dari terjemahan bahasa Inggris tidak resmi yang disediakan CNIL untuk naskah asli berbahasa Prancis; kutipan dari FAQ dan webinar kami terjemahkan sendiri.
Artikel ini bukan nasihat hukum. Rekomendasi tersebut menyebut dirinya “tidak bersifat regulasi dan tidak menyeluruh”, jadi mintalah penasihat hukum meninjau penyiapan Anda.
Pasal 5(3) ePrivacy Directive (teks konsolidasi) mengizinkan pembacaan atau penyimpanan informasi di perangkat pengguna “hanya” jika pengguna “telah memberikan persetujuannya”, kecuali akses tersebut diperlukan untuk mentransmisikan komunikasi atau “benar-benar diperlukan” untuk layanan yang secara eksplisit diminta pengguna. Prancis mengadopsinya ke dalam hukum nasional sebagai Pasal 82 loi Informatique et Libertés, undang-undang perlindungan data Prancis. Pasal ini juga menjadi dasar kasus-kasus cookie yang ditangani CNIL.
Pedoman 2/2023 dari EDPB, Dewan Perlindungan Data Eropa (versi 2.0, diadopsi pada 7 Oktober 2024), sudah menyatakan bahwa informasi pelacakan di URL atau gambar “merupakan instruksi kepada perangkat terminal untuk mengirimkan kembali informasi yang ditargetkan”. GDPR mengatur apa yang terjadi sesudahnya, termasuk bukti persetujuan berdasarkan Pasal 7(1).
| Tanggal | Peristiwa |
|---|---|
| 12 Juni hingga 24 Juli 2025 | Konsultasi publik atas rancangannya |
| 12 Maret 2026 | CNIL mengesahkan keputusan Nomor 2026-042 |
| 14 April 2026 | Dipublikasikan di Journal Officiel. Langsung berlaku untuk alamat email baru |
| 28 Mei dan 4 Juni 2026 | Webinar untuk pengirim dan penyedia layanan email |
| 14 Juli 2026 | Batas waktu pemberitahuan untuk kontak yang sudah ada berakhir |
| 22 Juli 2026 | FAQ dipublikasikan |
Rancangan Juni 2025 hanya mengecualikan tingkat buka global dan menyarankan piksel yang identik untuk setiap penerima. Naskah finalnya lebih longgar: pengukuran keterkiriman per individu dikecualikan dengan syarat yang ketat.
Rekomendasi ini menggambarkan piksel pelacakan sebagai gambar jarak jauh dengan URL yang “biasanya memiliki pengaturan khusus per individu yang berkaitan dengan pengguna atau konteksnya”. Saat dimuat, gambar itu mengirim ID piksel, alamat IP, dan data serupa kepada pihak yang memasangnya. Itulah yang diatur Pasal 82.
Pusat pesan aman ala perbankan berjalan di protokol lain dan tidak termasuk.
Bagian 3.1 mencantumkan empat penggunaan:
Butir 1 adalah yang paling berdampak. Waktu kirim berdasarkan pembukaan, segmen “membuka dalam 30 hari terakhir”, dan percabangan otomatisasi yang dipicu pembukaan semuanya memerlukan persetujuan.
Izin untuk mengirim tidak otomatis menyelesaikan persoalan ini. Bagian 4.2 menyatakan bahwa persetujuan piksel “mungkin diperlukan untuk email yang, pada prinsipnya, tidak memerlukan persetujuan penerima”, dengan menyebut konfirmasi pesanan, pemasaran soft opt-in, ajakan donasi amal, dan prospeksi B2B sebagai contoh.
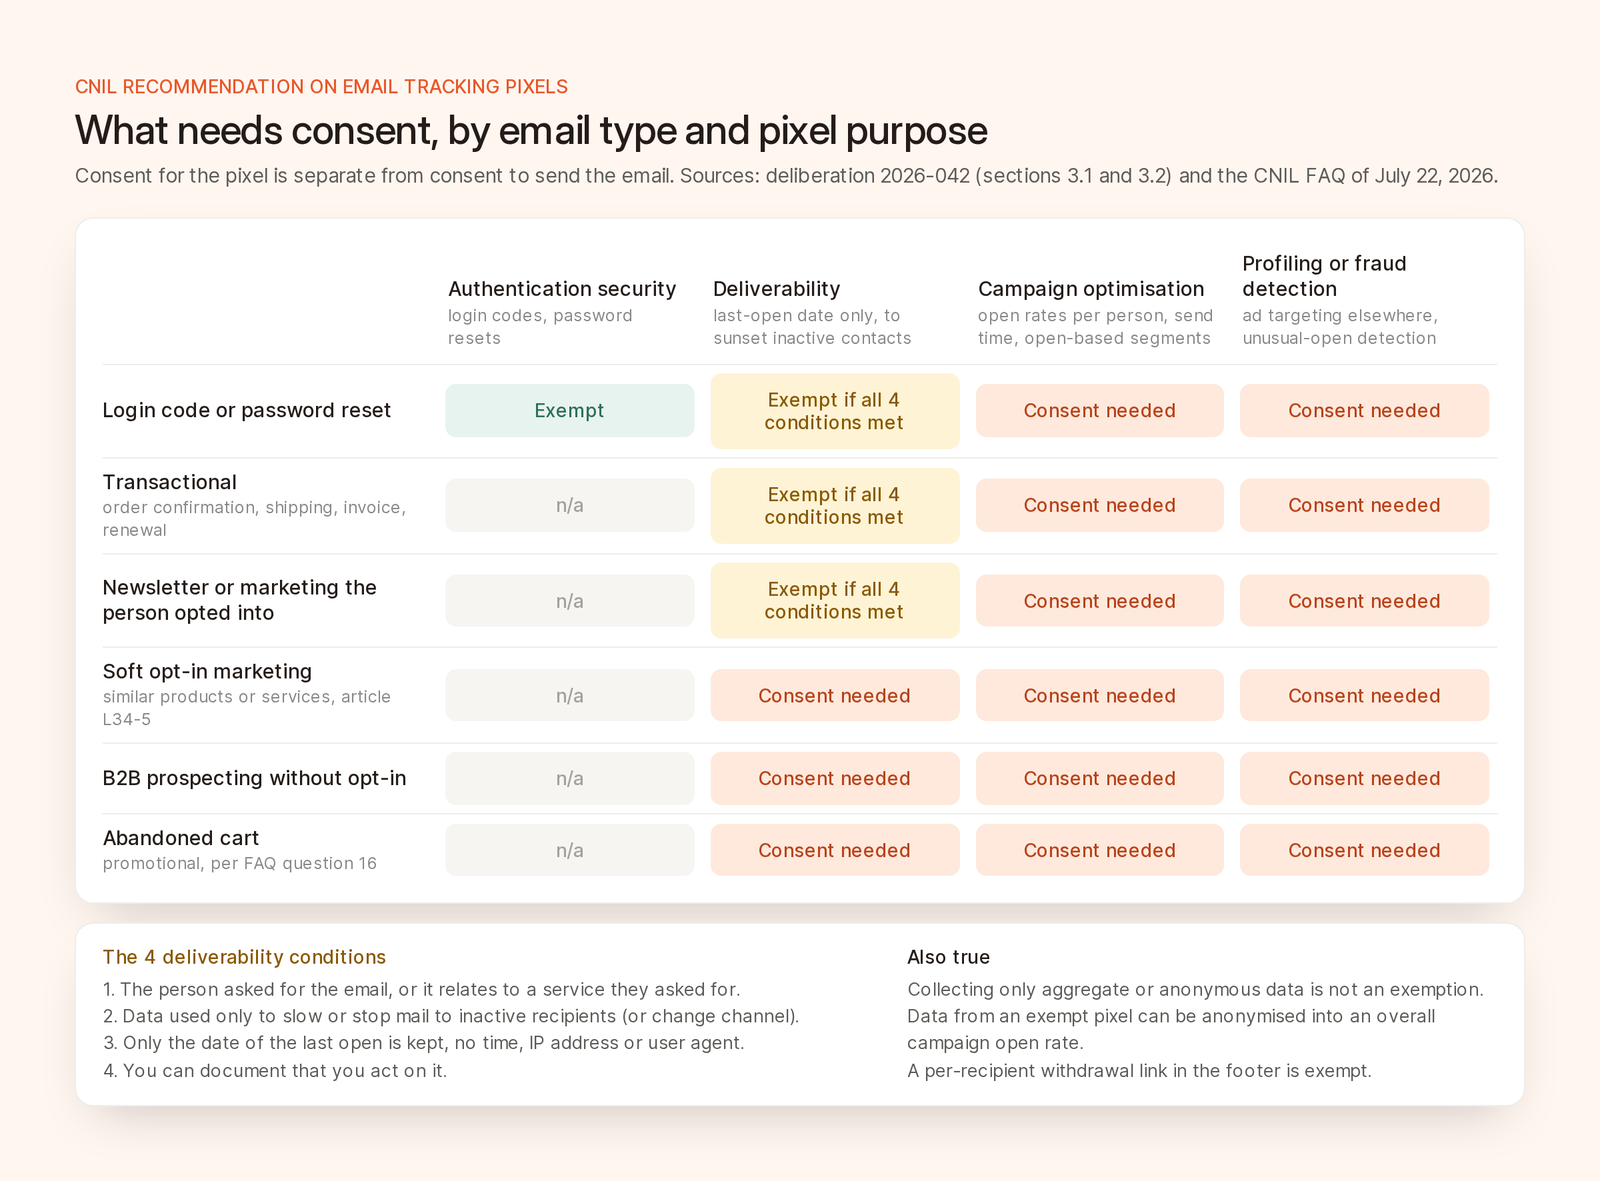
Apa yang memerlukan persetujuan, berdasarkan jenis email dan tujuan piksel, menurut rekomendasi CNIL dan FAQ Juli 2026.
Piksel yang dipakai hanya untuk mengamankan proses autentikasi bisa dikecualikan, misalnya untuk memastikan bahwa email berisi kode masuk dibuka di perangkat pengguna yang sudah dikenal. Pertanyaan 13 di FAQ memasukkan reset kata sandi ke dalamnya. Pencegahan penipuan secara umum, deteksi bot, dan perlindungan inventaris iklan tidak tercakup.
Sebagian besar pengirim akan mengandalkan pengecualian ini. Keempat syarat berikut harus terpenuhi semuanya.
Newsletter berbasis pendaftaran terhitung sebagai email yang diminta, sehingga piksel keterkirimannya bisa dikecualikan. Email pemasaran yang dikirim berdasarkan pengecualian soft opt-in dalam pasal L34-5 kitab undang-undang pos dan komunikasi elektronik Prancis (panduan CNIL) tidak terhitung, sehingga pikselnya memerlukan persetujuan (pertanyaan 15 dan 17 di FAQ). Email keranjang yang ditinggalkan bersifat promosi dan juga memerlukan persetujuan.
Pertanyaan 18 di FAQ menyatakan bahwa hanya mengumpulkan data agregat tidak menghapus kewajiban persetujuan, karena Pasal 82 berlaku “baik data tersebut bersifat pribadi maupun tidak”. Pertanyaan 6 menyatakan bahwa data yang dikumpulkan secara sah, dari piksel yang dikecualikan atau yang sudah disetujui, bisa dianonimkan menjadi tingkat buka kampanye tanpa persetujuan tambahan.
Jadi, piksel yang dikecualikan tetap memberi Anda tingkat buka kampanye, tetapi tidak memberi waktu pembukaan, data perangkat, atau segmen. Satu piksel boleh melayani tujuan yang dikecualikan dan tujuan yang sudah disetujui sekaligus (pertanyaan 10), tetapi tidak boleh terpasang menganggur sambil menunggu persetujuan.
Minta persetujuan di formulir pengumpulan alamat email, dengan label tujuan yang singkat, deskripsi ringkas, dan tautan ke detailnya. Tunjukkan alamat mana yang terdampak dan bahwa pelacakan mencakup setiap perangkat.
Mulailah dari rumusan CNIL. Contoh rumusannya untuk pengukuran kampanye (terjemahan kami): “[Pengirim] dan [pihak ketiga] menggunakan pelacak (piksel pelacakan) untuk mengetahui apakah Anda membuka email, waktu Anda membukanya, dan informasi tentang perangkat yang Anda gunakan, guna menyesuaikan isi pesan serta frekuensi pengiriman atau kanal yang digunakan.”
Minta persetujuan per tujuan. Tombol “Terima semua” boleh dipakai jika layar kedua menawarkan pilihan untuk setiap tujuan. Tujuan yang saling berkaitan erat, seperti newsletter yang dipasarkan sebagai newsletter yang dipersonalisasi, boleh berbagi satu persetujuan.
Jika meminta persetujuan belakangan, lakukan hanya lewat email yang tidak memuat piksel yang memerlukan persetujuan, dengan tautan ke halaman yang menuntut tindakan afirmatif, agar klien email yang melakukan prefetch tidak bisa memberikan persetujuan. Diam berarti tidak setuju, menolak harus semudah menerima, dan menunggu 6 bulan sebelum bertanya lagi adalah, menurut CNIL, praktik yang baik.
Sediakan penarikan persetujuan di setiap footer, berupa tautan per penerima yang tidak mengharuskan orang mengetik alamat emailnya. Halaman gabungan untuk piksel dan berhenti berlangganan boleh dipakai asalkan tidak menambah langkah. Setelah itu, abaikan setiap pemuatan piksel lama dan hapus data yang dasar hukumnya hanya persetujuan.
Simpan bukti untuk setiap orang. Catat setiap persetujuan dan cara Anda mendapatkannya. Klausul kontrak yang menyatakan bahwa mitra sudah mengumpulkannya bukanlah bukti.
Alamat email yang dikumpulkan sejak 14 April 2026 tunduk pada aturan secara penuh. Alamat yang lebih lama boleh tetap memakai piksel jika pengirim memberi tahu penerima dan memberi mereka kesempatan untuk menolak dalam 3 bulan, paling lambat 14 Juli 2026. Pertanyaan 25 di FAQ mengizinkan perpanjangan yang “wajar” hanya untuk pengiriman pemberitahuan bertahap bervolume tinggi yang terdokumentasi. Slide webinar menerima email khusus dengan bukti pengiriman, atau pemberitahuan yang terlihat jelas di dalam email reguler.
Rekomendasi tersebut menyebutkan bahwa CNIL “menerima laporan dan pengaduan yang jumlahnya terus meningkat” tentang piksel, dan CNIL berencana memeriksanya dalam inspeksi mendatang. Piksel tidak termasuk dalam tema prioritas 2026 CNIL, tetapi itu bukan alasan untuk tenang. Dari beberapa ratus inspeksi per tahun, yang dipicu oleh pengaduan, laporan, tindakan korektif sebelumnya, atau pemberitaan, hanya sekitar 20% yang berasal dari tema prioritas.
Pasal 20 undang-undang Prancis tersebut membatasi denda hingga €10 juta atau 2% dari omzet tahunan global, mana yang lebih tinggi, atau €20 juta atau 4% untuk pelanggaran GDPR tertentu. Pada 1 September 2025, CNIL menjatuhkan denda €325 juta kepada Google terkait iklan di antara pesan Gmail dan persetujuan cookie saat pembuatan akun. Pada November 2025, CNIL mendenda American Express €1,5 juta, antara lain karena “terus membaca cookie yang sebelumnya dipasang meskipun persetujuannya sudah ditarik”. Piksel lama yang masih mencatat pembukaan setelah persetujuan ditarik adalah pelanggaran yang sama. Kasus yang lebih sederhana ditangani lewat prosedur yang disederhanakan dengan denda maksimal €20.000, atau €100.000 untuk perusahaan dengan omzet di atas €50 juta.
Jika Anda mengirim email ke orang-orang di Prancis, kami akan melakukannya dengan urutan berikut:
Tautan yang dilacak “tidak secara langsung” tercakup, tetapi pertanyaan 1 di FAQ menyatakan bahwa tautan tersebut juga harus memenuhi Pasal 82. Lagi pula, klik adalah data yang lebih baik, karena Mail Privacy Protection dari Apple sudah “mencegah pengirim mengetahui apakah Anda telah membuka pesan email”. EDPB menerapkan Pasal 5(3) pada tautan pelacakan, dan slide webinar CNIL menyatakan bahwa persetujuan “bergantung pada tujuan, bukan pada teknologinya”. Menurut tafsir kami, bukan tafsir CNIL, tautan terlacak per penerima yang dipakai untuk mengoptimalkan kampanye diperlakukan seperti piksel. Tag UTM yang sama untuk semua penerima tidak mengidentifikasi siapa pun, dan konversi di situs termasuk dalam persetujuan cookie situs web Anda.
Brew mengukur pembukaan dengan piksel 1x1 dan klik dengan tautan yang diberi penanda per penerima (dokumentasi metrik).
pixelConsent saat pendaftaran, lalu filter audiens berdasarkan field tersebut.The State of Email edisi September kami memuat ringkasan FAQ yang lebih singkat.
Untuk sebagian besar penggunaan pemasaran, ya. Hanya piksel keamanan autentikasi dan piksel keterkiriman yang sangat dibatasi dalam email yang diminta penerima yang dikecualikan.
Ya, jika Anda melacak orang di Prancis, baik bisnis Anda berbasis di negara Uni Eropa lain maupun di luar Uni Eropa. Mekanisme one-stop-shop tidak berlaku untuk pemeriksaan Pasal 82.
Hanya untuk keterkiriman, yaitu jika piksel hanya menyimpan tanggal pembukaan terakhir untuk menghentikan atau memperlambat pengiriman ke penerima yang tidak aktif. Analitik atau personalisasi memerlukan persetujuan, dan menambahkan promosi membuat pengecualian itu gugur.
Bisa, jika datanya berasal dari piksel yang dikecualikan atau sudah disetujui dan Anda menganonimkannya secara efektif. Hanya mengumpulkan data agregat tidak menghapus kewajiban persetujuan, karena Pasal 82 juga mencakup data yang bukan data pribadi.
Tidak secara langsung. CNIL menyatakan bahwa tautan yang dilacak tetap tunduk pada Pasal 82 dan dinilai berdasarkan tujuannya. Rekomendasi tersebut memperlakukan tautan penarikan persetujuan unik di footer sebagai langkah keamanan yang dikecualikan.

