
O que a CNIL francesa agora exige dos pixels de abertura em e-mails: usos que pedem consentimento, isenções restritas, a transição de 14 de julho e o que mudar.


A recomendação da CNIL sobre pixels de rastreamento em e-mails é a interpretação oficial, na França, de como as regras de consentimento se aplicam à imagem invisível que avisa o remetente de que você abriu uma mensagem. Um pixel de abertura lê informações do dispositivo do destinatário, então precisa de consentimento prévio, a menos que se encaixe em uma de duas isenções bem restritas. A CNIL a adotou como a deliberação nº 2026-042 em 12 de março de 2026, publicou-a no Journal Officiel, o diário oficial francês, em 14 de abril de 2026 e acrescentou um FAQ com 27 perguntas em 22 de julho de 2026.
Se o seu ESP coloca um pixel em todos os e-mails, como a maioria faz, e o seu formulário de cadastro nunca menciona isso, cada destinatário na França é um problema, não importa onde a sua empresa esteja. Traduzimos as citações da recomendação a partir da tradução de cortesia para o inglês que a CNIL publicou do original em francês. As citações do FAQ e dos webinars também são traduções nossas.
Isto não é aconselhamento jurídico. A própria recomendação se define como “nem regulamentar nem exaustiva”, então peça a um advogado que revise a sua configuração.
O artigo 5(3) da Diretiva ePrivacy (texto consolidado) permite ler ou armazenar informações no dispositivo de um usuário “só” se o usuário “tiver dado o seu consentimento”, a menos que o acesso seja necessário para transmitir uma comunicação ou seja “estritamente necessário” para um serviço que o usuário pediu expressamente. A França transpôs essa regra como o artigo 82 da loi Informatique et Libertés, que também serve de base para os processos da CNIL sobre cookies.
As Diretrizes 2/2023 (versão 2.0, adotada em 7 de outubro de 2024) do EDPB, o Comitê Europeu de Proteção de Dados, já diziam que incluir informações de rastreamento em URLs ou imagens “constitui uma instrução ao equipamento terminal para enviar de volta as informações visadas”. O GDPR rege o que acontece depois, inclusive a comprovação do consentimento prevista no artigo 7(1).
| Data | O que aconteceu |
|---|---|
| 12 de junho a 24 de julho de 2025 | Consulta pública sobre a minuta |
| 12 de março de 2026 | A CNIL adota a deliberação nº 2026-042 |
| 14 de abril de 2026 | Publicação no Journal Officiel. Vale imediatamente para endereços novos |
| 28 de maio e 4 de junho de 2026 | Webinars para remetentes e provedores de e-mail |
| 14 de julho de 2026 | Termina o prazo para avisar os contatos existentes |
| 22 de julho de 2026 | Publicação do FAQ |
A minuta de junho de 2025 isentava só a taxa de abertura global e recomendava pixels idênticos para todos os destinatários. O texto final é mais flexível e isenta a medição individual de entregabilidade, sob condições rígidas.
A recomendação descreve um pixel de rastreamento como uma imagem remota cuja URL “geralmente tem parâmetros individualizados relativos ao usuário ou ao contexto”. Ao ser carregada, ela envia o ID do pixel, o endereço IP e dados semelhantes para quem a colocou ali. É isso que o artigo 82 regula.
As centrais de mensagens seguras, como as dos bancos, funcionam com outros protocolos e ficam de fora.
A seção 3.1 lista quatro:
O item 1 é o que mais pesa. Horários de envio baseados em aberturas, segmentos de “abriu nos últimos 30 dias” e ramificações de automação disparadas por aberturas: tudo isso precisa de consentimento.
Ter permissão para enviar não resolve a questão. A seção 4.2 diz que o consentimento para os pixels “pode ser necessário para e-mails que, em princípio, não exigem o consentimento dos destinatários” e cita confirmações de pedido, marketing com base no soft opt-in, pedidos de doação de entidades beneficentes e prospecção B2B.
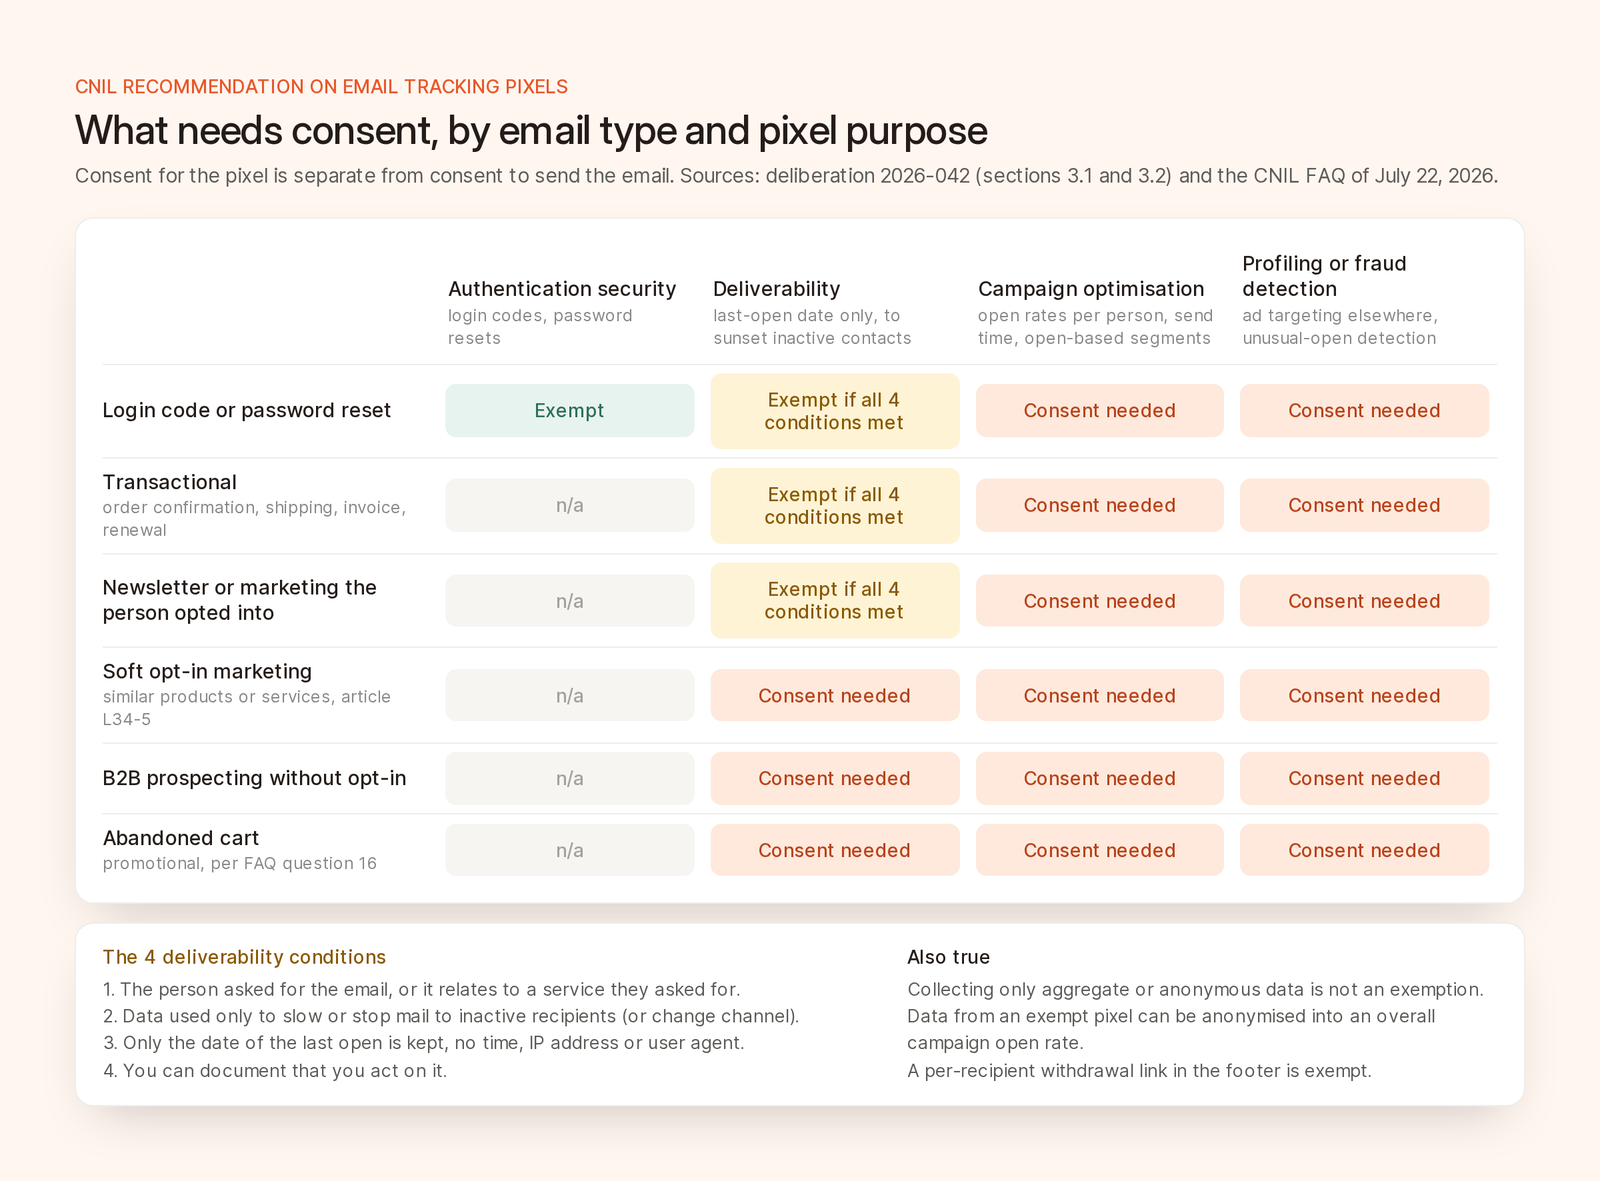
O que precisa de consentimento, por tipo de e-mail e finalidade do pixel, segundo a recomendação da CNIL e o FAQ de julho de 2026.
Um pixel usado só para proteger uma autenticação pode ser isento, por exemplo para verificar se um e-mail com código de login foi aberto no dispositivo conhecido do usuário. A pergunta 13 do FAQ inclui as redefinições de senha. Prevenção a fraudes em geral, detecção de bots e proteção de inventário publicitário não estão cobertas.
É nesta que a maioria dos remetentes vai se apoiar. As quatro condições precisam ser cumpridas.
Uma newsletter em que a pessoa se cadastrou conta como solicitada, então o pixel de entregabilidade dela pode ser isento. O marketing enviado com base na exceção do soft opt-in, prevista no artigo L34-5 do código francês dos correios e das comunicações eletrônicas (guia da CNIL), não conta, então o pixel dele precisa de consentimento (perguntas 15 e 17 do FAQ). Os e-mails de carrinho abandonado são promocionais e também precisam de consentimento.
A pergunta 18 do FAQ diz que coletar só dados agregados não elimina a exigência de consentimento, porque o artigo 82 se aplica “quer os dados sejam pessoais ou não”. A pergunta 6 diz que dados coletados licitamente, por um pixel isento ou consentido, podem ser anonimizados para gerar a taxa de abertura de uma campanha sem novo consentimento.
Ou seja, um pixel isento ainda dá a você uma taxa de abertura por campanha, mas não os horários das aberturas, os dados do dispositivo nem segmentos. Um mesmo pixel pode servir ao mesmo tempo a finalidades isentas e a finalidades consentidas (pergunta 10), mas não pode ficar ali parado, à espera do consentimento.
Peça no formulário em que o endereço é coletado, com um rótulo curto para a finalidade, uma breve descrição e um link para os detalhes. Mostre qual endereço é afetado e que o rastreamento cobre todos os dispositivos.
Parta do texto da CNIL. O exemplo dela para a medição de campanhas (tradução nossa): “[Remetente] e [terceiros] usam rastreadores (pixels de rastreamento) para saber se você abre os e-mails, a hora em que faz isso e informações sobre o dispositivo que você usa, a fim de personalizar o conteúdo das mensagens e adaptar a frequência de envio ou o canal utilizado.”
Peça por finalidade. Um “Aceitar tudo” é aceitável se uma segunda tela oferecer cada finalidade separadamente. Finalidades muito ligadas entre si, como uma newsletter apresentada como personalizada, podem compartilhar um único consentimento.
Se for pedir depois, peça só em um e-mail sem pixel que dependa de consentimento, com um link para uma página que exija uma ação positiva, para que os clientes de e-mail que fazem pré-carregamento não consigam consentir no lugar da pessoa. Silêncio significa não, recusar precisa ser tão fácil quanto aceitar, e esperar 6 meses antes de perguntar de novo é, nas palavras da CNIL, uma boa prática.
Coloque a revogação em todo rodapé, como um link exclusivo de cada destinatário, que não exija digitar o endereço. Uma página única para os pixels e o descadastro funciona, desde que não acrescente etapas. Depois da revogação, ignore os acessos vindos de pixels antigos e apague os dados cuja única base legal era o consentimento.
Guarde a comprovação de cada pessoa. Registre cada consentimento e como você o obteve. Uma cláusula contratual dizendo que um parceiro o coletou não é comprovação.
Os endereços coletados desde 14 de abril de 2026 seguem as regras completas. Os mais antigos podiam continuar com os pixels se os remetentes avisassem os destinatários e permitissem que eles se opusessem em até 3 meses, ou seja, até 14 de julho de 2026. A pergunta 25 do FAQ admite uma prorrogação “razoável” só quando um alto volume obriga a escalonar os avisos e isso está documentado. Os slides dos webinars aceitam um e-mail dedicado, com comprovante de envio, ou um aviso bem visível em um e-mail regular.
A recomendação diz que a CNIL “recebe um número crescente de denúncias e reclamações” sobre pixels, e a autoridade pretende verificar o tema em fiscalizações futuras. Os pixels não estão entre os seus temas prioritários de 2026, o que é um consolo fraco. Das várias centenas de fiscalizações que ela faz por ano, motivadas por reclamações, denúncias, medidas corretivas anteriores ou pelo noticiário, só cerca de 20% vêm dos temas prioritários.
O artigo 20 da lei francesa limita as multas a € 10 milhões ou 2% do faturamento anual mundial, o que for maior, ou a € 20 milhões ou 4% para certas violações do GDPR. Em 1º de setembro de 2025, a CNIL multou o Google em € 325 milhões por anúncios exibidos entre as mensagens do Gmail e pelo consentimento para cookies na criação da conta. Em novembro de 2025, multou a American Express em € 1,5 milhão, em parte por “continuar lendo cookies colocados anteriormente apesar da revogação do consentimento”. Um pixel antigo que continua registrando aberturas depois da revogação é a mesma infração. Casos mais simples passam por um procedimento simplificado, com teto de € 20.000, ou de € 100.000 acima de € 50 milhões de faturamento.
Se você envia e-mails para pessoas na França, nós seguiríamos esta ordem:
Os links rastreados “não são diretamente” abrangidos, mas a pergunta 1 do FAQ diz que eles também precisam cumprir o artigo 82. De qualquer forma, os cliques são dados melhores, já que o Mail Privacy Protection da Apple já “impede que os remetentes vejam se você abriu a mensagem de e-mail”. O EDPB aplica o artigo 5(3) aos links de rastreamento, e os slides da CNIL dizem que o consentimento “depende da finalidade, e não da tecnologia”. A nossa leitura, que não é a da CNIL, é que um link rastreado exclusivo de cada destinatário e usado para otimizar campanhas é tratado como um pixel. Tags UTM compartilhadas não identificam ninguém, e as conversões no site ficam sob o consentimento de cookies do seu site.
O Brew mede as aberturas com um pixel 1x1 e os cliques com links marcados por destinatário (documentação das métricas).
pixelConsent no cadastro e filtre os públicos por ela.O nosso State of Email de setembro traz um resumo mais curto do FAQ.
Na maioria dos usos de marketing, sim. Só os pixels de segurança da autenticação e os pixels de entregabilidade, bem restritos, em e-mails solicitados são isentos.
Sim, se você rastreia pessoas na França, esteja a sua empresa em outro país da UE ou fora dela. O mecanismo de balcão único não se aplica às fiscalizações com base no artigo 82.
Só para a entregabilidade, quando o pixel guarda apenas a data da última abertura para interromper ou reduzir os envios a destinatários inativos. Análises ou personalização precisam de consentimento, e incluir promoções faz perder a isenção.
Sim, se os dados vieram de um pixel isento ou consentido e você os anonimiza de forma efetiva. Coletar só dados agregados não elimina a exigência de consentimento, já que o artigo 82 também cobre dados não pessoais.
Não diretamente. A CNIL diz que os links rastreados continuam sujeitos ao artigo 82 e são avaliados pela finalidade. A recomendação trata um link de revogação exclusivo no rodapé como uma medida de segurança isenta.

