
Vad franska CNIL nu kräver av öppningspixlar i mejl: vilka användningar som kräver samtycke, de snäva undantagen, övergången den 14 juli och vad du bör ändra.


Rekommendationen om spårningspixlar i mejl från CNIL, den franska dataskyddsmyndigheten, är Frankrikes officiella tolkning av hur reglerna om samtycke gäller för den osynliga bild som talar om för avsändaren att du har öppnat ett meddelande. En öppningspixel läser information från mottagarens enhet och kräver därför samtycke i förväg, om den inte faller under något av två snäva undantag. CNIL antog rekommendationen som beslut nr 2026-042 den 12 mars 2026, publicerade den i Journal Officiel den 14 april 2026 och lade till en FAQ med 27 frågor den 22 juli 2026.
Om din ESP lägger in en pixel i varje mejl, som de flesta gör, och ditt registreringsformulär aldrig nämner det, är varje mottagare i Frankrike ett problem, oavsett var ditt företag finns. Alla citat i den här texten är våra egna översättningar till svenska. För rekommendationen har vi utgått från CNIL:s inofficiella engelska översättning av det franska originalet.
Det här är inte juridisk rådgivning. Rekommendationen beskriver sig själv som ”varken föreskrivande eller uttömmande”, så låt en jurist granska ditt upplägg.
Artikel 5.3 i ePrivacy-direktivet (konsoliderad version) tillåter att information läses från eller lagras på en användares enhet ”bara” om användaren ”har gett sitt samtycke”, utom när åtkomsten behövs för att överföra en kommunikation eller är ”strikt nödvändig” för en tjänst som användaren uttryckligen har begärt. Frankrike har införlivat bestämmelsen i artikel 82 i loi Informatique et Libertés, som också ligger till grund för CNIL:s ärenden om cookies.
Europeiska dataskyddsstyrelsen (EDPB) slog redan i sina riktlinjer 2/2023 (version 2.0, antagna den 7 oktober 2024) fast att spårningsinformation i URL:er eller bilder ”utgör en instruktion till terminalutrustningen att skicka tillbaka den avsedda informationen”. Det som händer därefter styrs av GDPR, bland annat kravet på att kunna visa samtycke enligt artikel 7.1.
| Datum | Vad som hände |
|---|---|
| 12 juni–24 juli 2025 | Offentligt samråd om utkastet |
| 12 mars 2026 | CNIL antar beslut nr 2026-042 |
| 14 apr. 2026 | Publiceras i Journal Officiel. Gäller direkt för nya adresser |
| 28 maj och 4 juni 2026 | Webbinarier för avsändare och e-postleverantörer |
| 14 juli 2026 | Perioden för att informera befintliga kontakter löper ut |
| 22 juli 2026 | FAQ:n publiceras |
Utkastet från juni 2025 undantog bara en övergripande öppningsfrekvens och rekommenderade identiska pixlar för alla mottagare. Den slutliga texten är mildare och undantar individuell mätning av leveransbarhet på strikta villkor.
Rekommendationen beskriver en spårningspixel som en extern bild vars URL ”oftast har individanpassade inställningar som rör användaren eller sammanhanget”. När bilden läses in skickas pixelns id, IP-adressen och liknande data till den som har placerat den. Det är det som artikel 82 reglerar.
Säkra meddelandecenter av den typ som banker använder bygger på andra protokoll och omfattas inte.
Avsnitt 3.1 räknar upp fyra:
Punkt 1 är den stora. Utskickstider som bygger på öppningar, segment av typen ”har öppnat de senaste 30 dagarna” och förgreningar i automatiseringar som styrs av öppningar kräver alla samtycke.
Att du har rätt att skicka mejlet avgör inte saken. Enligt avsnitt 4.2 kan samtycke till pixlar ”vara nödvändigt för mejl som i princip inte kräver mottagarnas samtycke”, och som exempel nämns orderbekräftelser, marknadsföring med stöd av soft opt-in, insamlingsutskick från välgörenhetsorganisationer och B2B-prospektering.
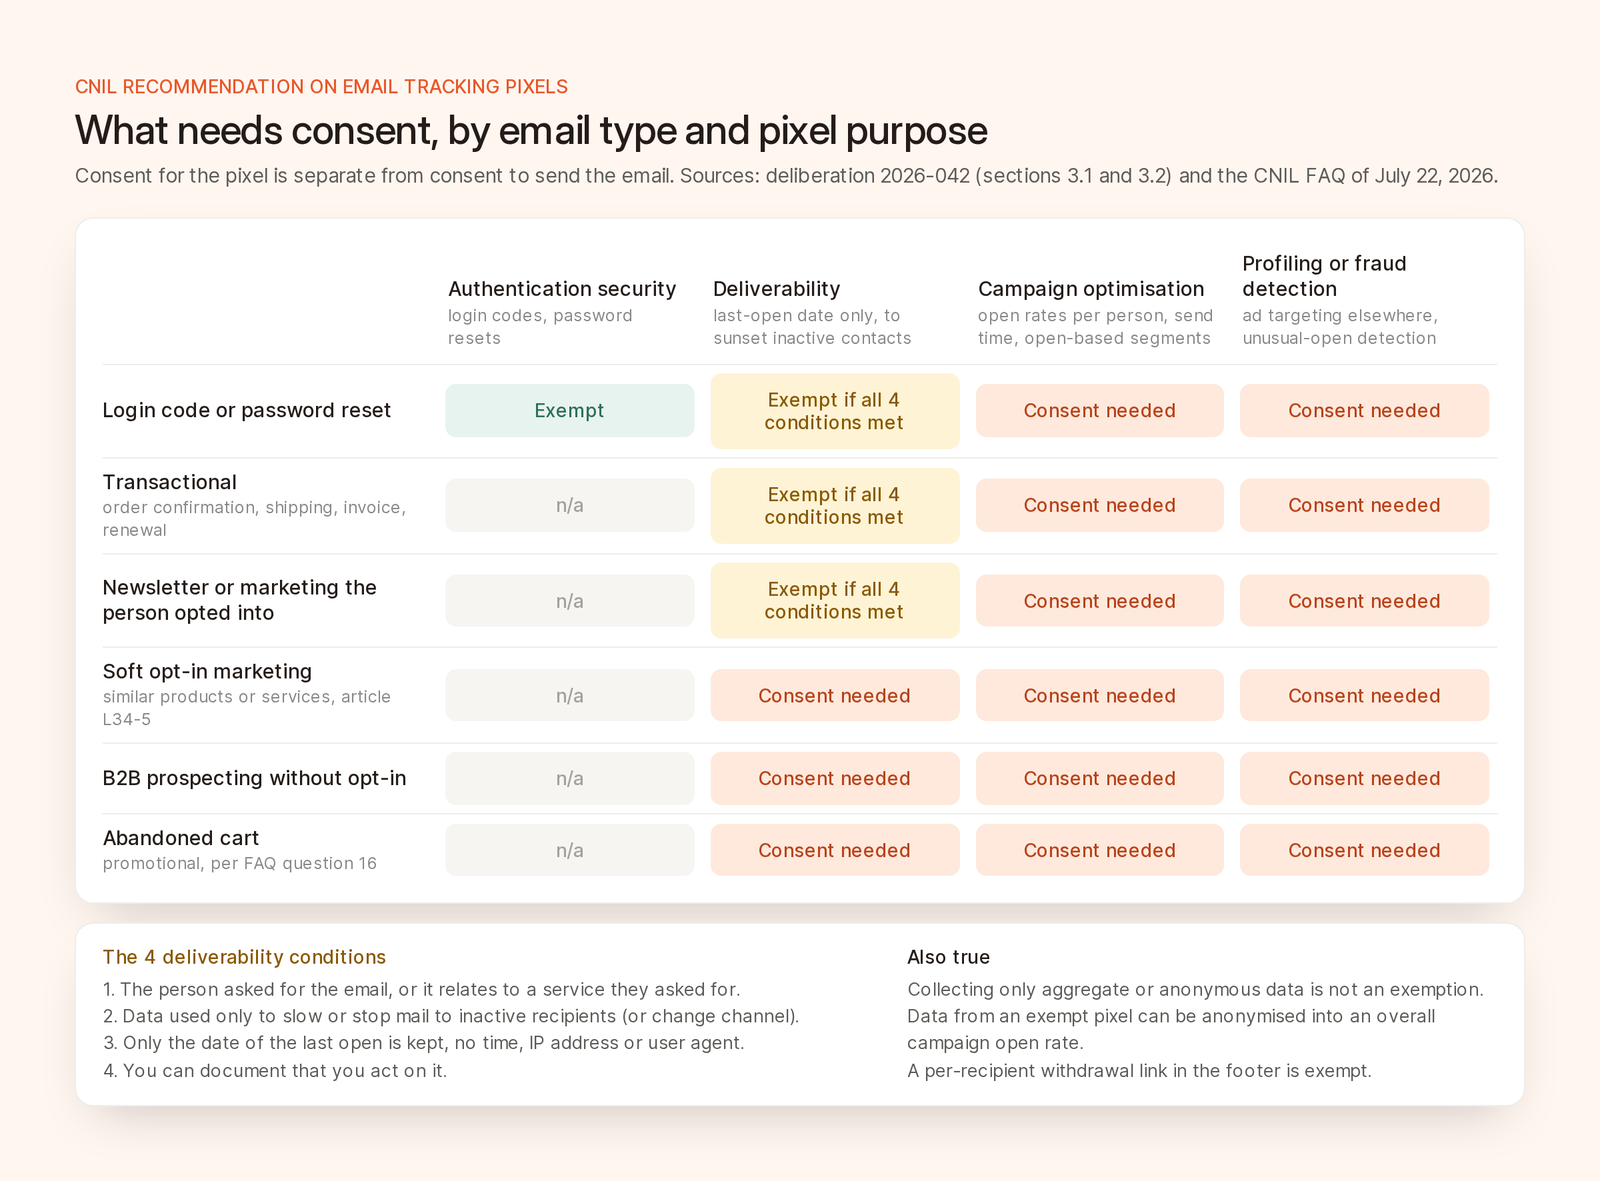
Vad som kräver samtycke, efter typ av mejl och pixelns syfte, enligt CNIL:s rekommendation och FAQ:n från juli 2026.
En pixel som bara används för att säkra en autentisering kan vara undantagen, till exempel för att kontrollera att ett mejl med en inloggningskod öppnades på användarens kända enhet. Enligt fråga 13 i FAQ:n ingår lösenordsåterställningar. Allmänt bedrägeriskydd, botdetektering och skydd av annonsutrymme omfattas inte.
Det är det här undantaget som de flesta avsändare kommer att luta sig mot. Alla fyra villkor måste vara uppfyllda.
Ett nyhetsbrev som någon har anmält sig till räknas som begärt, så dess leveransbarhetspixel kan vara undantagen. Marknadsföring som skickas med stöd av undantaget för soft opt-in i artikel L34-5 i den franska lagen om post och elektronisk kommunikation (CNIL:s guide) räknas inte som begärd, så dess pixel kräver samtycke (frågorna 15 och 17 i FAQ:n). Mejl om övergivna varukorgar är säljande och kräver också samtycke.
Enligt fråga 18 i FAQ:n försvinner inte kravet på samtycke bara för att du enbart samlar in aggregerad data, eftersom artikel 82 gäller ”oavsett om uppgifterna är personuppgifter eller inte”. Enligt fråga 6 kan data som har samlats in lagligt, från en undantagen pixel eller en pixel med samtycke, anonymiseras till en öppningsfrekvens för kampanjen utan ytterligare samtycke.
En undantagen pixel ger dig alltså fortfarande en öppningsfrekvens för kampanjen, men inte öppningstider, enhetsdata eller segment. En och samma pixel får användas både för undantagna syften och för syften med samtycke (fråga 10), men den får inte ligga och vänta på ett samtycke.
Fråga i formuläret där adressen samlas in, med en kort etikett för syftet, en kort beskrivning och en länk till mer information. Visa vilken adress det gäller och att spårningen omfattar alla enheter.
Utgå från CNIL:s formulering. Exemplet för kampanjmätning (vår översättning): ”[Avsändare] och [tredje parter] använder spårare (spårningspixlar) för att veta om du öppnar mejl, när du gör det och uppgifter om den enhet du använder, för att personanpassa meddelandenas innehåll och anpassa utskicksfrekvensen eller den kanal som används.”
Fråga per syfte. ”Godkänn alla” går bra om en andra vy erbjuder varje syfte för sig. Syften som hänger nära ihop, till exempel ett nyhetsbrev som marknadsförs som personligt anpassat, kan dela ett samtycke.
Fråga i efterhand bara i ett mejl utan pixel som kräver samtycke, med en länk till en sida som kräver en aktiv handling, så att e-postklienter som hämtar innehåll i förväg inte kan ge samtycke. Tystnad betyder nej, det ska vara lika enkelt att tacka nej som att tacka ja, och att vänta 6 månader innan du frågar igen är, med CNIL:s ord, god praxis.
Lägg möjligheten att återkalla samtycket i varje sidfot, som en länk per mottagare där ingen adress behöver skrivas in. En gemensam sida för pixlar och avregistrering går bra om den inte lägger till några steg. Ignorera därefter träffar från gamla pixlar och radera data vars enda rättsliga grund var samtycket.
Spara bevis per person. Registrera varje samtycke och hur du fick det. En avtalsklausul som säger att en partner har samlat in samtycket är inget bevis.
Adresser som har samlats in sedan den 14 april 2026 omfattas fullt ut av reglerna. För äldre adresser fick pixlarna vara kvar om avsändarna informerade mottagarna och lät dem invända inom 3 månader, senast den 14 juli 2026. Fråga 25 i FAQ:n tillåter en ”rimlig” förlängning bara för avsändare med stora volymer som har dokumenterat att utskicken behövde spridas ut över tid. Enligt presentationsbilderna från webbinarierna räcker ett separat mejl med bevis på att det har skickats, eller ett tydligt synligt meddelande i ett vanligt mejl.
Rekommendationen säger att CNIL ”tar emot ett ökande antal anmälningar och klagomål” om pixlar, och myndigheten planerar att kontrollera det vid kommande inspektioner. Pixlar finns inte med bland de prioriterade områdena för 2026, men det är en klen tröst. Av de flera hundra inspektioner som CNIL gör varje år, efter klagomål, anmälningar, tidigare korrigerande åtgärder eller aktuella händelser i medierna, gäller bara omkring 20 % de prioriterade områdena.
Artikel 20 i den franska lagen begränsar böterna till 10 miljoner euro eller 2 % av den globala årsomsättningen, beroende på vilket belopp som är högst, eller till 20 miljoner euro eller 4 % för vissa överträdelser av GDPR. Den 1 september 2025 bötfällde CNIL Google med 325 miljoner euro för annonser mellan meddelandena i Gmail och för samtycket till cookies när konton skapades. I november 2025 bötfälldes American Express med 1,5 miljoner euro, delvis för att företaget ”fortsatte att läsa tidigare placerade cookies trots att samtycket hade återkallats”. En gammal pixel som fortsätter att registrera öppningar efter att samtycket har återkallats är samma överträdelse. Enklare ärenden går via ett förenklat förfarande med ett tak på 20 000 euro, eller 100 000 euro för företag med en omsättning över 50 miljoner euro.
Om du mejlar personer i Frankrike skulle vi göra så här, i den här ordningen:
Spårade länkar omfattas ”inte direkt”, men enligt fråga 1 i FAQ:n måste de också uppfylla artikel 82. Klick är ändå bättre data, eftersom Apples Mail Privacy Protection redan ”hindrar avsändare från att se om du har öppnat e-postmeddelandet”. EDPB tillämpar artikel 5.3 på spårningslänkar, och enligt CNIL:s presentationsbilder beror samtycket ”på syftet och inte på tekniken”. Vår tolkning, inte CNIL:s, är att en spårad länk per mottagare som används för att optimera kampanjer behandlas som en pixel. Gemensamma UTM-taggar identifierar ingen, och konverteringar på webbplatsen omfattas av webbplatsens samtycke till cookies.
Brew mäter öppningar med en pixel på 1 × 1 och klick med länkar som är märkta per mottagare (dokumentationen om mått).
pixelConsent vid registreringen och filtrera målgrupper på det.Vår State of Email för september har en kortare sammanfattning av FAQ:n.
För de flesta användningar inom marknadsföring, ja. Bara pixlar för säkerhet vid autentisering och strikt begränsade leveransbarhetspixlar i mejl som mottagaren har bett om är undantagna.
Ja, om du spårar personer i Frankrike, oavsett om ditt företag finns någon annanstans i EU eller utanför EU. Mekanismen med en enda kontaktpunkt gäller inte vid kontroller enligt artikel 82.
Bara för leveransbarhet, där pixeln enbart sparar datumet för den senaste öppningen för att stoppa eller glesa ut utskick till inaktiva mottagare. Analys eller personalisering kräver samtycke, och om du lägger till erbjudanden förlorar du undantaget.
Ja, om datan kommer från en undantagen pixel eller en pixel med samtycke och du anonymiserar den effektivt. Att bara samla in aggregerade värden tar inte bort kravet på samtycke, eftersom artikel 82 även omfattar data som inte är personuppgifter.
Inte direkt. Enligt CNIL omfattas spårade länkar ändå av artikel 82 och bedöms utifrån syftet. Rekommendationen behandlar en unik länk i sidfoten för att återkalla samtycket som en undantagen säkerhetsåtgärd.

