
프랑스 CNIL이 이제 이메일 오픈 픽셀에 요구하는 것을 정리했어요. 동의가 필요한 용도, 좁은 예외, 7월 14일 전환 기한, 바꿔야 할 것까지 다뤄요.


프랑스 개인정보 보호 기관인 CNIL의 이메일 추적 픽셀 권고는, 수신자가 메시지를 열었다는 사실을 발신자에게 알려 주는 보이지 않는 이미지에 동의 규칙이 어떻게 적용되는지에 대한 프랑스의 공식 해석이에요. 오픈 픽셀은 수신자의 기기에서 정보를 읽기 때문에, 좁게 정해진 두 가지 예외 중 하나에 해당하지 않는 한 사전 동의가 필요해요. CNIL은 2026년 3월 12일 의결 제2026-042호로 이 권고를 채택했고, 2026년 4월 14일 프랑스 관보(Journal Officiel)에 게재했으며, 2026년 7월 22일에는 27개 질문으로 된 FAQ를 추가했어요.
대부분의 ESP처럼 내 ESP도 모든 이메일에 픽셀을 넣는데 가입 폼에서는 이를 한 번도 언급하지 않는다면, 회사가 어디에 있든 프랑스 수신자 모두가 문제가 돼요. CNIL의 문서는 프랑스어로 되어 있어요. 이 글의 인용문은 FAQ와 웨비나를 포함해 모두 저희가 한국어로 옮긴 것이고, 권고 인용문은 CNIL이 참고용으로 제공하는 영어 번역본과 프랑스어 원문을 바탕으로 했어요.
이 글은 법률 자문이 아니에요. 권고 스스로도 “규제 문서가 아니며, 모든 경우를 망라하지도 않는다”고 밝히고 있으니, 현재 설정은 법률 전문가에게 검토를 받으세요.
전자 프라이버시 지침(ePrivacy Directive) 제5조 제3항(통합본)은 사용자의 기기에 정보를 저장하거나 기기에서 정보를 읽는 것을 사용자가 “동의한 경우에만” 허용해요. 예외는 통신을 전송하는 데 그 접근이 필요하거나, 사용자가 명시적으로 요청한 서비스에 “반드시 필요한” 경우예요. 프랑스는 이 조항을 정보처리 및 자유에 관한 법률(loi Informatique et Libertés) 제82조로 국내법에 반영했고, 이 조항은 CNIL이 다룬 쿠키 사건들의 근거이기도 해요.
유럽개인정보보호이사회(EDPB)의 가이드라인 2/2023(2024년 10월 7일 채택된 2.0 버전)은 이미 URL이나 이미지에 담긴 추적 정보가 “단말 장치에 대상 정보를 되돌려 보내라는 지시에 해당한다”고 밝혔어요. 그다음에 일어나는 일은 GDPR이 규율해요. 제7조 제1항에 따른 동의 증명도 여기에 포함돼요.
| 날짜 | 내용 |
|---|---|
| 2025년 6월 12일~7월 24일 | 초안에 대한 공개 의견 수렴 |
| 2026년 3월 12일 | CNIL, 의결 제2026-042호 채택 |
| 2026년 4월 14일 | 관보(Journal Officiel)에 게재. 새 주소에는 즉시 적용 |
| 2026년 5월 28일, 6월 4일 | 발신자와 이메일 제공업체 대상 웨비나 |
| 2026년 7월 14일 | 기존 연락처 안내 기간 종료 |
| 2026년 7월 22일 | FAQ 게시 |
2025년 6월 초안은 전체 오픈율만 예외로 두고, 모든 수신자에게 똑같은 픽셀을 쓰라고 권고했어요. 최종본은 이보다 완화되어, 엄격한 조건 아래 개인별 전달성 측정을 예외로 인정해요.
권고는 추적 픽셀을 URL에 “보통 사용자나 맥락에 관한 개별화된 설정이 들어 있는” 원격 이미지라고 설명해요. 이 이미지를 불러오면 픽셀 ID, IP 주소 같은 데이터가 픽셀을 넣은 쪽으로 전송돼요. 제82조가 규율하는 것이 바로 이 부분이에요.
은행의 보안 메시지 센터처럼 다른 프로토콜로 운영되는 서비스는 제외돼요.
3.1절은 네 가지를 꼽아요.
가장 영향이 큰 건 1번이에요. 오픈 기록을 바탕으로 정한 발송 시간, ‘최근 30일 안에 오픈함’ 세그먼트, 오픈 여부로 나뉘는 자동화 분기 모두 동의가 필요해요.
보내도 된다는 허락만으로는 해결되지 않아요. 4.2절은 픽셀 동의가 “원칙적으로 수신자의 동의가 필요하지 않은 이메일에도 필요할 수 있다”고 하면서, 주문 확인, 소프트 옵트인 마케팅, 자선 모금 요청, B2B 영업 메일을 예로 들어요.
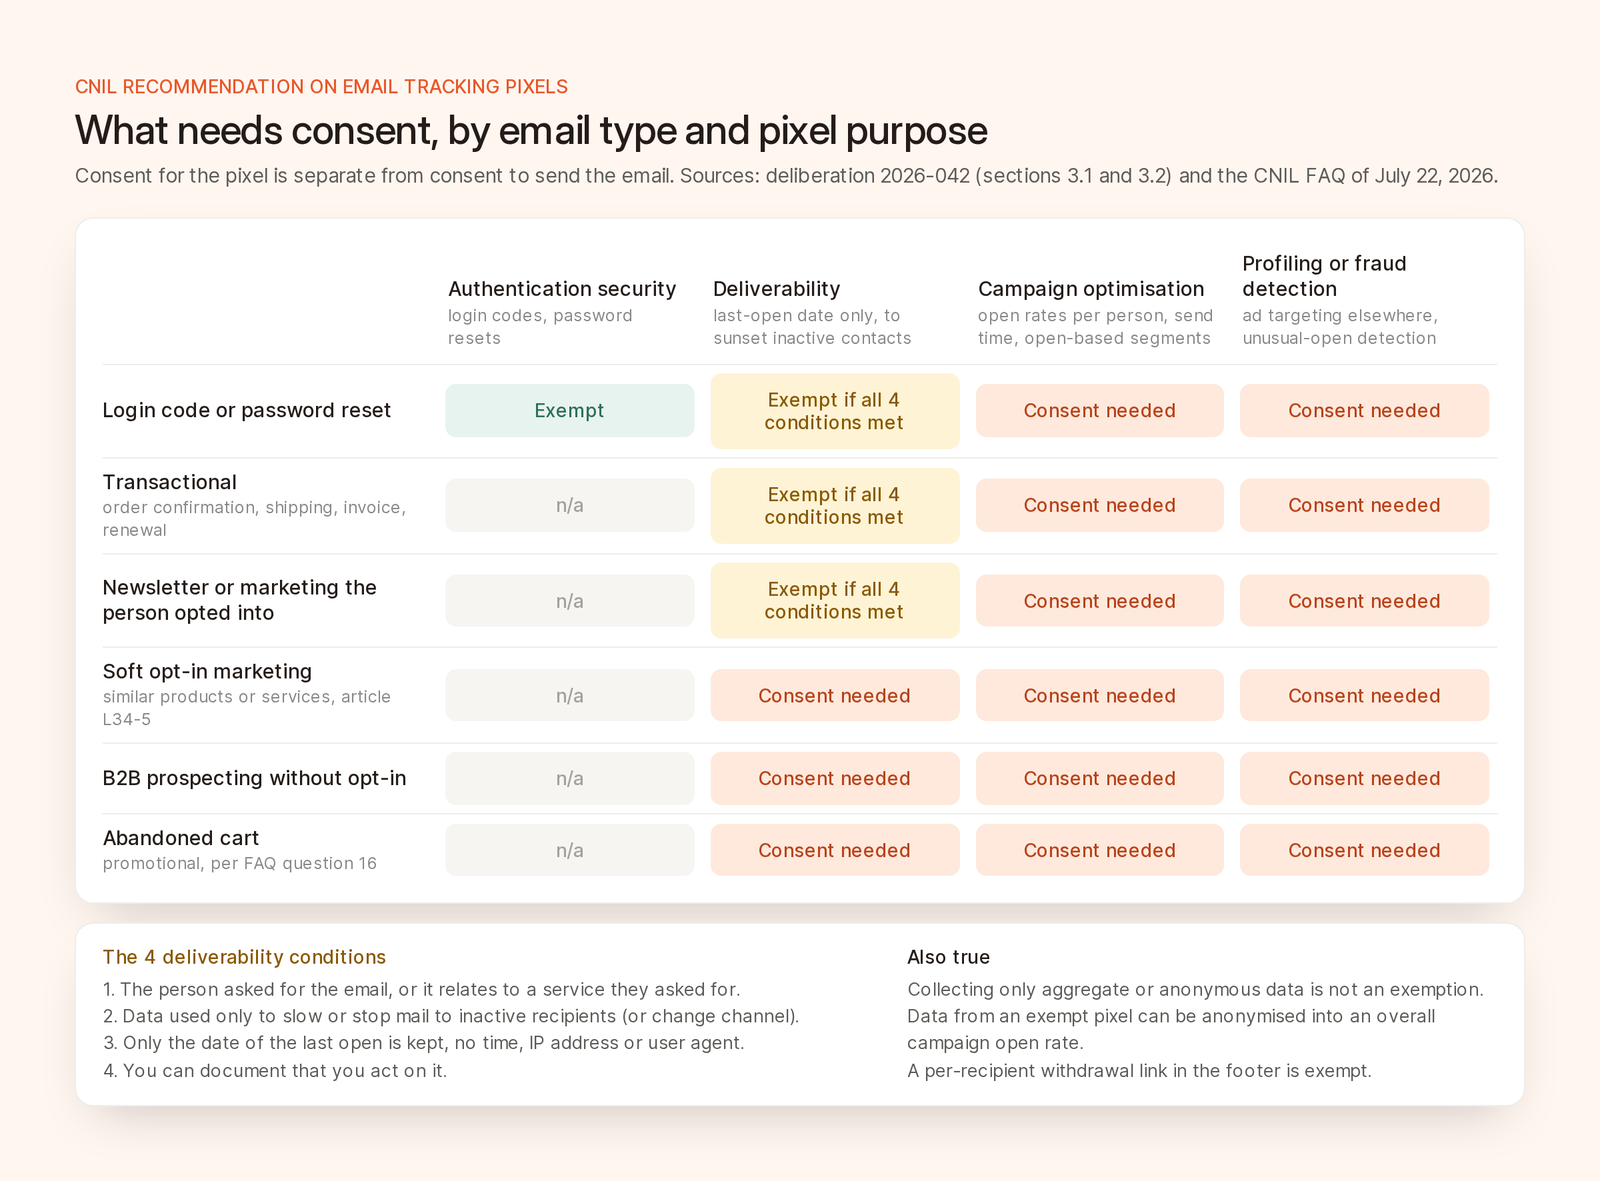
CNIL 권고와 2026년 7월 FAQ를 기준으로, 이메일 유형과 픽셀 목적별로 동의가 필요한 경우를 정리했어요.
인증 보안에만 쓰는 픽셀은 예외가 될 수 있어요. 예를 들어 로그인 코드 이메일이 사용자가 평소 쓰는 기기에서 열렸는지 확인하는 경우예요. FAQ 13번 질문은 비밀번호 재설정도 여기에 포함해요. 일반적인 부정행위 방지, 봇 탐지, 광고 인벤토리 보호는 해당하지 않아요.
대부분의 발신자가 기대게 될 예외예요. 네 가지 조건을 모두 충족해야 해요.
직접 가입한 뉴스레터는 요청한 이메일로 보기 때문에, 전달성 픽셀이 예외가 될 수 있어요. 프랑스 우편·전자통신법 L34-5조(CNIL 가이드)의 소프트 옵트인 예외에 따라 보내는 마케팅은 그렇지 않아서, 픽셀에 동의가 필요해요(FAQ 15번, 17번 질문). 장바구니 이탈 이메일은 프로모션이라 마찬가지로 동의가 필요해요.
FAQ 18번 질문에 따르면 집계 데이터만 수집한다고 해서 동의 요건이 사라지지는 않아요. 제82조는 “데이터가 개인정보이든 아니든” 적용되기 때문이에요. 6번 질문에 따르면 예외에 해당하거나 동의를 받은 픽셀로 적법하게 수집한 데이터는, 추가 동의 없이 익명화해 캠페인 오픈율로 만들 수 있어요.
즉 예외에 해당하는 픽셀로도 캠페인 오픈율은 얻을 수 있지만, 오픈 시각, 기기 데이터, 세그먼트는 얻을 수 없어요. 픽셀 하나가 예외 목적과 동의 기반 목적을 함께 수행할 수는 있지만(10번 질문), 동의를 받을 때까지 쓰지 않고 심어만 둘 수는 없어요.
주소를 받는 폼에서 물어보세요. 짧은 목적 라벨, 간단한 설명, 자세한 내용으로 가는 링크를 함께 두세요. 어떤 주소에 적용되는지, 추적이 모든 기기에 적용된다는 점도 보여 주세요.
CNIL의 문구에서 출발하세요. 캠페인 측정용 예시 문구는 다음과 같아요(저희 번역). “[발신자] 및 [제3자]은(는) 메시지 내용을 개인화하고 발송 빈도나 사용하는 채널을 조정하기 위해 추적 기술(추적 픽셀)을 사용해, 고객님이 이메일을 여시는지, 언제 여시는지, 어떤 기기를 쓰시는지 확인해요.”
목적별로 물어보세요. 두 번째 화면에서 목적별로 고를 수 있다면 ‘모두 동의’ 버튼을 둬도 괜찮아요. 개인화를 내세운 뉴스레터처럼 목적이 밀접하게 연결된 경우에는 동의 하나로 묶을 수 있어요.
나중에 물어본다면, 동의가 필요한 픽셀이 없는 이메일에서만 물어보세요. 메일 클라이언트가 링크를 미리 불러오는 것만으로 동의 처리가 되지 않도록, 적극적인 행동이 필요한 페이지로 연결하세요. 응답이 없으면 거부로 봐야 하고, 거부는 동의만큼 쉬워야 해요. CNIL은 다시 묻기 전에 6개월을 기다리는 것을 좋은 관행이라고 표현해요.
모든 푸터에 동의 철회 수단을 넣으세요. 주소를 입력할 필요 없는 수신자별 링크여야 해요. 픽셀 동의 철회와 수신 거부를 한 페이지에서 처리해도, 단계가 늘어나지 않는다면 괜찮아요. 철회한 뒤에는 이전 픽셀에서 들어오는 요청을 무시하고, 동의만을 법적 근거로 삼았던 데이터는 삭제하세요.
사람마다 증거를 남기세요. 각 동의와 그 동의를 받은 방법을 기록하세요. 파트너가 동의를 받았다는 계약 조항은 증거가 되지 않아요.
2026년 4월 14일 이후에 수집한 주소에는 규칙이 전부 적용돼요. 그 이전 주소는 발신자가 3개월 안에, 즉 2026년 7월 14일까지 수신자에게 알리고 거부할 기회를 줬다면 픽셀을 계속 쓸 수 있었어요. FAQ 25번 질문은 대량 발송을 시차를 두고 나눠 진행했다는 사실을 문서로 남긴 경우에만 “합리적인” 연장을 허용해요. CNIL 발표 자료에 따르면 발송 증거가 남는 별도의 안내 이메일이나, 일반 이메일에 눈에 잘 띄게 넣은 안내 모두 인정돼요.
권고에 따르면 CNIL은 픽셀에 관한 “신고와 민원을 점점 더 많이 받고 있으며”, 앞으로의 조사에서 이를 점검할 계획이에요. 픽셀은 CNIL의 2026년 우선 점검 주제에 들어 있지 않지만, 위안이 되기는 어려워요. CNIL은 민원, 신고, 이전 시정 조치, 언론 보도를 계기로 매년 수백 건의 조사를 하는데, 그중 우선 점검 주제에서 나오는 건 약 20%뿐이거든요.
프랑스 법 제20조는 과징금 상한을 1,000만 유로 또는 전 세계 연간 매출액의 2% 중 더 높은 금액으로 정하고, 특정 GDPR 위반에는 2,000만 유로 또는 4%로 정해요. 2025년 9월 1일 CNIL은 Gmail 메시지 사이에 넣은 광고와 계정 생성 시의 쿠키 동의 문제로 Google에 3억 2,500만 유로의 과징금을 부과했어요. 2025년 11월에는 American Express에 150만 유로의 과징금을 부과했는데, 그 이유 중 하나가 “동의를 철회했는데도 이전에 설치된 쿠키를 계속 읽은 것”이었어요. 동의 철회 뒤에도 오픈을 계속 기록하는 이전 픽셀은 같은 위반이에요. 비교적 단순한 사건은 간이 절차로 처리되는데, 과징금 상한은 20,000유로이고 매출액이 5,000만 유로를 넘으면 100,000유로예요.
프랑스에 있는 사람에게 이메일을 보낸다면, 저희는 이 순서로 하겠어요.
추적 링크는 권고가 “직접적으로” 다루지는 않지만, FAQ 1번 질문은 추적 링크도 제82조를 충족해야 한다고 말해요. 어차피 클릭이 더 나은 데이터이기도 해요. Apple의 Mail Privacy Protection이 이미 “사용자가 이메일 메시지를 열었는지 발신자가 알 수 없게” 하고 있으니까요. EDPB는 제5조 제3항을 추적 링크에도 적용하고, CNIL 발표 자료는 동의 여부가 “기술이 아니라 목적에 따라 달라진다”고 말해요. 캠페인 최적화에 쓰는 수신자별 추적 링크는 픽셀과 같은 취급을 받는다고 보는데, 이는 CNIL이 아니라 저희의 해석이에요. 공용 UTM 태그로는 누구도 식별할 수 없고, 사이트에서 일어나는 전환은 웹사이트의 쿠키 동의 대상이에요.
Brew는 1x1 픽셀로 오픈을, 수신자 태그가 붙은 링크로 클릭을 측정해요(주요 지표 문서).
pixelConsent 속성을 추가하고, 이 속성으로 오디언스를 필터링하세요.FAQ를 더 짧게 요약한 내용은 The State of Email 9월호에 있어요.
대부분의 마케팅 용도라면 필요해요. 예외는 인증 보안용 픽셀과, 수신자가 요청한 이메일에서 엄격하게 제한된 전달성 픽셀뿐이에요.
네. 프랑스에 있는 사람을 추적한다면, 회사가 다른 EU 국가에 있든 EU 밖에 있든 적용돼요. 원스톱숍 메커니즘은 제82조 점검에는 적용되지 않아요.
전달성 용도일 때만 면제돼요. 이때 픽셀은 비활성 수신자에게 보내는 메일을 멈추거나 줄이기 위해 마지막 오픈 날짜만 보관해야 해요. 분석이나 개인화에는 동의가 필요하고, 프로모션을 넣으면 예외가 사라져요.
네. 데이터가 예외에 해당하거나 동의를 받은 픽셀에서 나왔고, 효과적으로 익명화했다면 가능해요. 다만 집계 데이터만 수집한다고 해서 동의 요건이 사라지지는 않아요. 제82조는 개인정보가 아닌 데이터에도 적용되기 때문이에요.
직접적인 적용 대상은 아니에요. 다만 CNIL은 추적 링크도 여전히 제82조의 적용을 받고 목적에 따라 판단된다고 말해요. 권고는 푸터에 넣는 고유한 동의 철회 링크를 예외에 해당하는 보안 조치로 봐요.

