
Trasforma le email in fatturato con Brew.
Cosa chiede ora la CNIL francese per i pixel di apertura nelle email: usi che richiedono il consenso, esenzioni, transizione del 14 luglio e cosa cambiare.


La raccomandazione della CNIL, il Garante privacy francese, sui pixel di tracciamento nelle email è l’interpretazione ufficiale, in Francia, di come le regole sul consenso si applicano all’immagine invisibile che segnala al mittente che hai aperto un messaggio. Un pixel di apertura legge informazioni dal dispositivo del destinatario, quindi richiede un consenso preventivo, a meno che non rientri in una delle due esenzioni, molto circoscritte. La CNIL l’ha adottata con la delibera n. 2026-042 il 12 marzo 2026, l’ha pubblicata sul Journal Officiel, la Gazzetta ufficiale francese, il 14 aprile 2026 e il 22 luglio 2026 ha aggiunto delle FAQ con 27 domande.
Se il tuo ESP inserisce un pixel in ogni email, come fa la maggior parte, e il tuo modulo di iscrizione non lo dice da nessuna parte, ogni destinatario in Francia è un problema, ovunque abbia sede la tua azienda. La CNIL ha pubblicato una traduzione di cortesia in inglese dell’originale francese della raccomandazione. Tutte le citazioni di questo articolo sono nostre traduzioni in italiano.
Questo articolo non è una consulenza legale. La raccomandazione stessa si definisce “né regolamentare né esaustiva”, quindi fai verificare la tua configurazione da un legale.
L’articolo 5, paragrafo 3, della direttiva ePrivacy (testo consolidato) consente di leggere o archiviare informazioni sul dispositivo di un utente “soltanto” se l’utente “ha espresso il proprio consenso”, a meno che l’accesso serva a trasmettere una comunicazione o sia “strettamente necessario” per un servizio esplicitamente richiesto dall’utente. La Francia l’ha recepito con l’articolo 82 della loi Informatique et Libertés, su cui si basano anche le sanzioni della CNIL in materia di cookie.
Le Linee guida 2/2023 del Comitato europeo per la protezione dei dati (EDPB), nella versione 2.0 adottata il 7 ottobre 2024, affermavano già che le informazioni di tracciamento inserite in URL o immagini “costituiscono un’istruzione all’apparecchiatura terminale affinché rinvii le informazioni ricercate”. Ciò che avviene dopo è disciplinato dal GDPR, compresa la prova del consenso prevista dall’articolo 7, paragrafo 1.
| Data | Cosa è successo |
|---|---|
| Dal 12 giugno al 24 luglio 2025 | Consultazione pubblica sulla bozza |
| 12 marzo 2026 | La CNIL adotta la delibera n. 2026-042 |
| 14 aprile 2026 | Pubblicazione sul Journal Officiel. Si applica subito ai nuovi indirizzi |
| 28 maggio e 4 giugno 2026 | Webinar per i mittenti e per i provider email |
| 14 luglio 2026 | Si chiude il periodo per informare i contatti esistenti |
| 22 luglio 2026 | Pubblicazione delle FAQ |
La bozza di giugno 2025 esentava solo il tasso di apertura complessivo e raccomandava pixel identici per tutti i destinatari. Il testo finale è più morbido: esenta la misurazione individuale ai fini della deliverability, a condizioni rigorose.
La raccomandazione descrive un pixel di tracciamento come un’immagine remota il cui URL “di solito contiene parametri individualizzati relativi all’utente o al contesto”. Quando l’immagine viene caricata, l’identificativo del pixel, l’indirizzo IP e dati simili arrivano a chi l’ha inserita. È questo che disciplina l’articolo 82.
I servizi di messaggistica protetta come quelli delle banche usano altri protocolli e sono esclusi.
La sezione 3.1 ne elenca quattro:
Il punto 1 è quello che pesa di più. Gli orari di invio calcolati sulle aperture, i segmenti “ha aperto negli ultimi 30 giorni” e i rami delle automazioni attivati da un’apertura richiedono tutti il consenso.
Avere il diritto di inviare non chiude la questione. Secondo la sezione 4.2, il consenso ai pixel “può essere necessario per email che, in linea di principio, non richiedono il consenso dei destinatari”, e cita le conferme d’ordine, il marketing in regime di soft opt-in, le richieste di donazioni e il prospecting B2B.
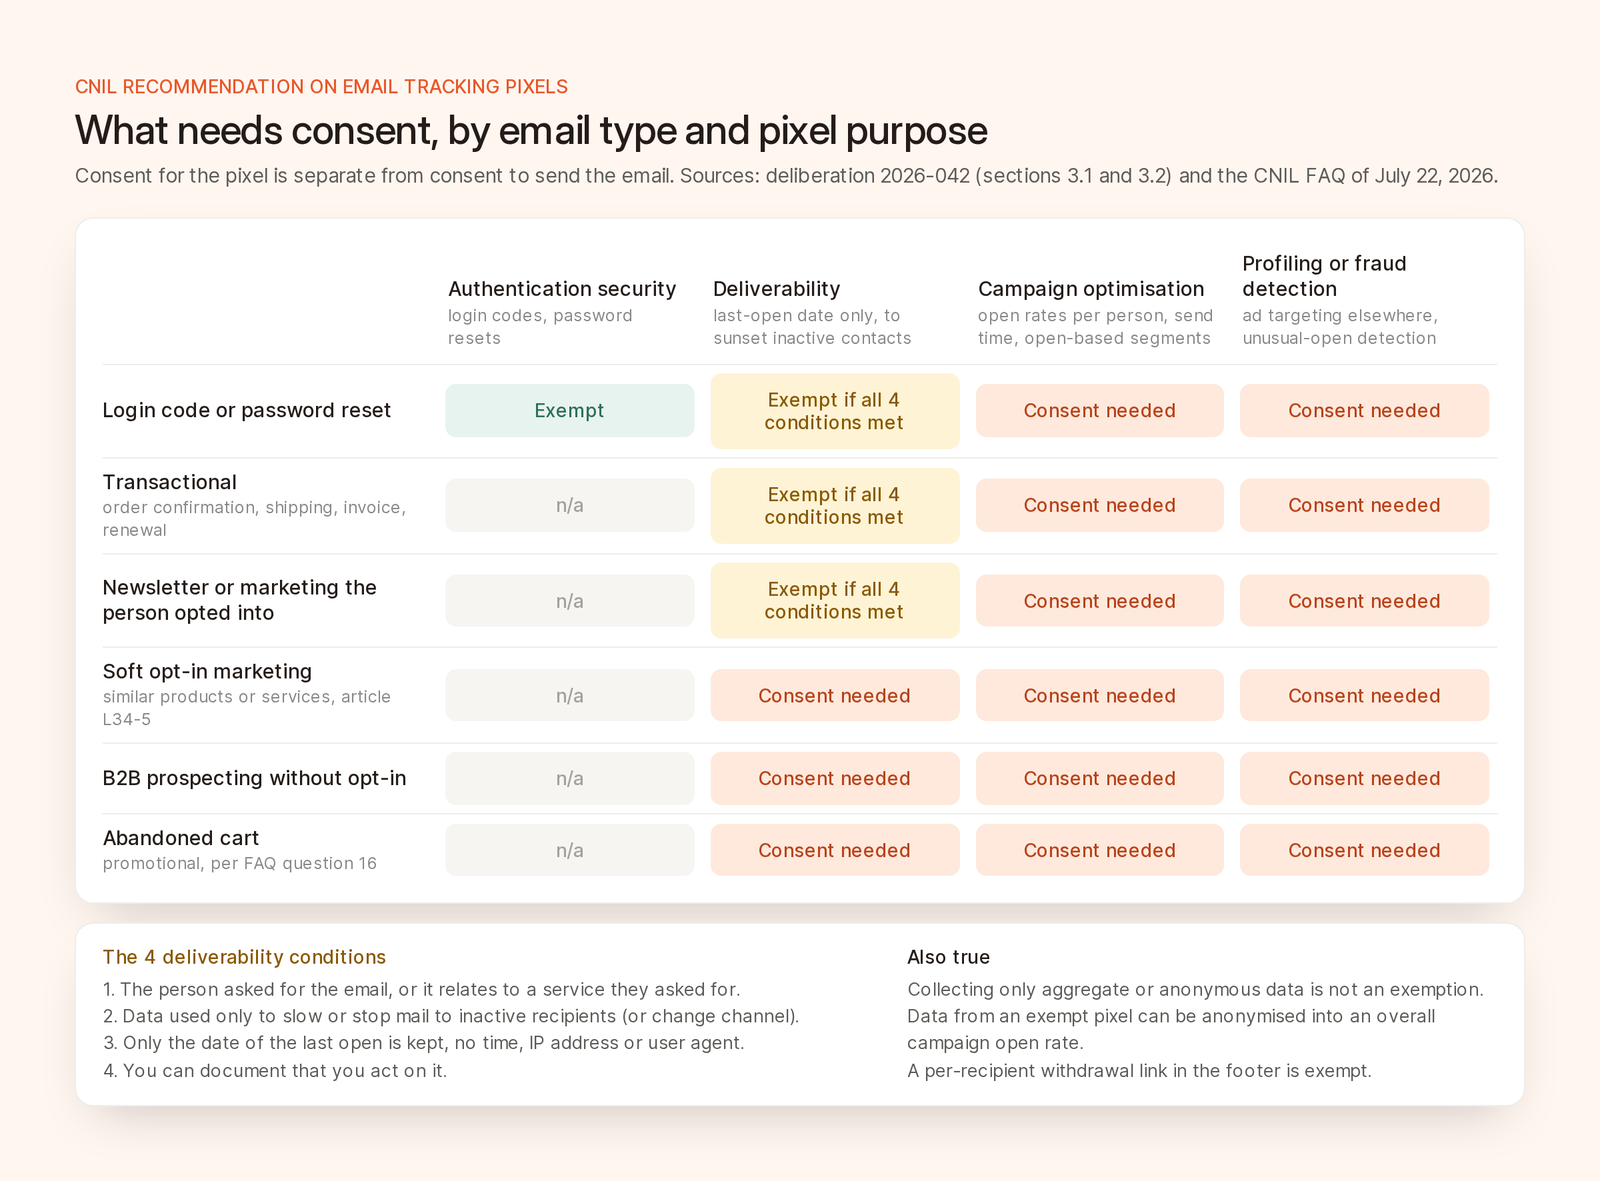
Cosa richiede il consenso, per tipo di email e finalità del pixel, secondo la raccomandazione della CNIL e le FAQ di luglio 2026.
Un pixel usato solo per proteggere un’autenticazione può essere esente: per esempio, per verificare che un’email con un codice di accesso sia stata aperta sul dispositivo abituale dell’utente. La domanda 13 delle FAQ include la reimpostazione della password. La prevenzione delle frodi in generale, il rilevamento dei bot e la protezione dell’inventario pubblicitario non sono coperti.
È l’esenzione su cui conterà la maggior parte dei mittenti. Devono valere tutte e quattro le condizioni.
Una newsletter a cui ci si è iscritti conta come richiesta, quindi il suo pixel di deliverability può essere esente. Il marketing inviato in base all’eccezione del soft opt-in prevista dall’articolo L34-5 del codice francese delle poste e delle comunicazioni elettroniche (guida della CNIL) invece no, quindi il suo pixel richiede il consenso (domande 15 e 17 delle FAQ). Anche le email di carrello abbandonato sono promozionali e richiedono il consenso.
Secondo la domanda 18 delle FAQ, raccogliere solo dati aggregati non elimina l’obbligo del consenso, perché l’articolo 82 si applica “che i dati siano personali o meno”. La domanda 6 precisa che i dati raccolti lecitamente, da un pixel esente o autorizzato con il consenso, possono essere resi anonimi per ricavarne il tasso di apertura di una campagna senza un ulteriore consenso.
Quindi un pixel esente ti dà comunque il tasso di apertura di una campagna, ma non gli orari di apertura, i dati sul dispositivo o i segmenti. Uno stesso pixel può servire insieme finalità esenti e finalità autorizzate con il consenso (domanda 10), ma non può essere inserito in attesa che arrivi il consenso.
Chiedilo nel modulo in cui raccogli l’indirizzo, con una breve etichetta per la finalità, una descrizione sintetica e un link ai dettagli. Indica quale indirizzo è interessato e che il tracciamento riguarda tutti i dispositivi.
Parti dalla formulazione della CNIL. Il suo esempio per la misurazione delle campagne (traduzione nostra): “[Mittente] e [terze parti] utilizzano traccianti (pixel di tracciamento) per sapere se apri le email, l’ora in cui lo fai e informazioni sul dispositivo che usi, al fine di personalizzare il contenuto dei messaggi e adattare la frequenza di invio o il canale utilizzato”.
Chiedi il consenso per ogni finalità. Un pulsante “Accetta tutto” va bene se una seconda schermata propone le singole finalità. Finalità strettamente collegate, come una newsletter presentata come personalizzata, possono condividere un unico consenso.
Se lo chiedi in un secondo momento, fallo solo in un’email senza pixel soggetti a consenso, con un link a una pagina che richiede un’azione positiva, così i client di posta che precaricano i contenuti non possono dare il consenso al posto della persona. Il silenzio vale come rifiuto, rifiutare dev’essere facile quanto accettare e aspettare 6 mesi prima di chiedere di nuovo è, per usare le parole della CNIL, una buona pratica.
Metti la revoca in ogni footer, con un link specifico per ogni destinatario che non richieda di digitare l’indirizzo. Una pagina unica per pixel e disiscrizione va bene, se non aggiunge passaggi. Dopo la revoca, ignora le richieste che arrivano dai vecchi pixel ed elimina i dati la cui unica base giuridica era il consenso.
Conserva una prova per ogni persona. Registra ogni consenso e come l’hai ottenuto. Una clausola contrattuale secondo cui l’ha raccolto un partner non è una prova.
Agli indirizzi raccolti dal 14 aprile 2026 si applicano tutte le regole. Per quelli più vecchi i pixel potevano restare, se i mittenti informavano i destinatari e permettevano loro di opporsi entro 3 mesi, cioè entro il 14 luglio 2026. La domanda 25 delle FAQ ammette una proroga “ragionevole” solo quando i grandi volumi impongono di scaglionare gli invii e la cosa è documentata. Le slide dei webinar accettano un’email dedicata con prova dell’invio, oppure un avviso ben visibile in un’email abituale.
Secondo la raccomandazione, la CNIL “riceve un numero crescente di segnalazioni e reclami” sui pixel, e intende verificarli nelle prossime ispezioni. I pixel non rientrano tra i suoi temi prioritari per il 2026, ma è una magra consolazione. Delle diverse centinaia di ispezioni che svolge ogni anno, avviate in seguito a reclami, segnalazioni, precedenti misure correttive o fatti di cronaca, solo il 20% circa riguarda i temi prioritari.
L’articolo 20 della legge francese fissa il tetto delle sanzioni a 10 milioni di euro o al 2% del fatturato mondiale annuo, se superiore, oppure a 20 milioni di euro o al 4% per alcune violazioni del GDPR. Il 1° settembre 2025 la CNIL ha inflitto a Google una sanzione di 325 milioni di euro per gli annunci inseriti tra i messaggi di Gmail e per il consenso ai cookie al momento della creazione dell’account. A novembre 2025 ha sanzionato American Express per 1,5 milioni di euro, anche per aver “continuato a leggere i cookie depositati in precedenza nonostante la revoca del consenso”. Un vecchio pixel che registra ancora le aperture dopo la revoca costituisce la stessa violazione. I casi più semplici seguono una procedura semplificata, con un tetto di 20.000 euro, o di 100.000 euro oltre i 50 milioni di euro di fatturato.
Se invii email a persone in Francia, noi procederemmo in quest’ordine:
La raccomandazione non riguarda “direttamente” i link tracciati, ma secondo la domanda 1 delle FAQ anche questi devono rispettare l’articolo 82. I clic sono comunque dati migliori, visto che la funzione Mail Privacy Protection di Apple già “impedisce ai mittenti di vedere se hai aperto il messaggio email”. L’EDPB applica l’articolo 5, paragrafo 3, ai link di tracciamento, e le slide della CNIL dicono che il consenso “dipende dalla finalità e non dalla tecnologia”. La nostra lettura, non quella della CNIL, è che un link tracciato specifico per ogni destinatario e usato per ottimizzare le campagne vada trattato come un pixel. I tag UTM condivisi non identificano nessuno, e le conversioni sul sito rientrano nel consenso ai cookie del tuo sito web.
Brew misura le aperture con un pixel 1x1 e i clic con link contrassegnati per ogni destinatario (documentazione sulle metriche).
pixelConsent al momento dell’iscrizione e filtra i pubblici in base a questa proprietà.Il nostro State of Email di settembre contiene un riepilogo più breve delle FAQ.
Per la maggior parte degli usi di marketing, sì. Sono esenti solo i pixel per la sicurezza dell’autenticazione e i pixel di deliverability, con limiti rigorosi, nelle email richieste.
Sì, se tracci persone che si trovano in Francia, che la tua azienda abbia sede altrove nell’UE o fuori dall’UE. Lo sportello unico non si applica ai controlli basati sull’articolo 82.
Solo per la deliverability, quando il pixel conserva soltanto la data dell’ultima apertura per interrompere o rallentare gli invii ai destinatari inattivi. Analisi e personalizzazione richiedono il consenso, e aggiungere promozioni fa perdere l’esenzione.
Sì, se i dati provengono da un pixel esente o autorizzato con il consenso e li rendi anonimi in modo efficace. Raccogliere solo dati aggregati non elimina l’obbligo del consenso, perché l’articolo 82 copre anche i dati non personali.
Non direttamente. Secondo la CNIL, i link tracciati rientrano comunque nell’articolo 82 e si valutano in base alla finalità. La raccomandazione considera un link di revoca univoco nel footer una misura di sicurezza esente.

