
Transformez vos e-mails en revenus avec Brew.
Ce que la CNIL exige désormais pour les pixels d’ouverture : usages soumis au consentement, exemptions étroites, transition du 14 juillet, mesures à prendre.


La recommandation de la CNIL relative aux pixels de suivi dans les courriers électroniques est la lecture officielle, en France, de la façon dont les règles du consentement s’appliquent à cette image invisible qui signale à l’expéditeur que vous avez ouvert un message. Un pixel d’ouverture lit des informations sur le terminal du destinataire : il exige donc un consentement préalable, sauf s’il relève de l’une des deux exemptions, très encadrées. La CNIL l’a adoptée par la délibération n° 2026-042 du 12 mars 2026, l’a publiée au Journal officiel le 14 avril 2026, puis l’a complétée le 22 juillet 2026 par une FAQ de 27 questions.
Si votre ESP insère un pixel dans chaque e-mail, comme la plupart le font, et que votre formulaire d’inscription n’en dit rien, chacun de vos destinataires en France pose problème, où que vous soyez établi. La CNIL publie une traduction de courtoisie en anglais de sa recommandation, mais nos citations reprennent l’original français. Celles de la FAQ reprennent elles aussi le texte de la CNIL ; les éléments tirés des webinaires sont rapportés d’après leurs supports de présentation.
Cet article ne constitue pas un conseil juridique. La recommandation se décrit elle-même comme « ni réglementaire ni exhaustive » : faites vérifier votre dispositif par votre conseil juridique.
L’article 5, paragraphe 3, de la directive « vie privée et communications électroniques », dite ePrivacy (version consolidée), dispose que le stockage d’informations dans l’équipement terminal d’un utilisateur, ou l’accès à ces informations, « n’est permis qu’à condition que l’abonné ou l’utilisateur ait donné son accord ». Font exception le stockage ou l’accès qui visent exclusivement à transmettre une communication, ou qui sont « strictement nécessaires » à la fourniture d’un service expressément demandé par l’utilisateur. La France a transposé cette disposition à l’article 82 de la loi Informatique et Libertés, sur lequel reposent aussi les sanctions de la CNIL en matière de cookies.
Les lignes directrices 2/2023 du CEPD (version 2.0, adoptées le 7 octobre 2024) indiquaient déjà que l’ajout d’informations de pistage aux URL ou aux images « constitue une demande à l’équipement terminal de renvoyer les informations ciblées ». Le RGPD encadre la suite, y compris la preuve du consentement prévue à l’article 7, paragraphe 1.
| Date | Ce qui s’est passé |
|---|---|
| Du 12 juin au 24 juillet 2025 | Consultation publique sur le projet |
| 12 mars 2026 | La CNIL adopte la délibération n° 2026-042 |
| 14 avril 2026 | Publication au Journal officiel. Application immédiate aux nouvelles adresses |
| 28 mai et 4 juin 2026 | Webinaires pour les expéditeurs et pour les prestataires d’e-mail |
| 14 juillet 2026 | Fin du délai d’information des contacts existants |
| 22 juillet 2026 | Publication de la FAQ |
Le projet de juin 2025 n’exemptait qu’un taux d’ouverture global et recommandait des pixels identiques pour tous les destinataires. Le texte final est plus souple : il exempte la mesure individuelle de la délivrabilité, sous des conditions strictes.
La recommandation décrit un pixel de suivi comme une image hébergée à distance dont l’URL « comporte le plus souvent des paramètres individualisés se rapportant à l’utilisateur ou au contexte ». Son chargement transmet l’identifiant du pixel, l’adresse IP et d’autres données de ce type à celui qui l’a placé. C’est ce que régit l’article 82.
Les messageries sécurisées comme celles que proposent les banques reposent sur d’autres protocoles et sont exclues.
La partie 3.1 en énumère quatre :
Le premier point est le plus lourd de conséquences. Les heures d’envoi calculées à partir des ouvertures, les segments « a ouvert au cours des 30 derniers jours » et les branches d’automatisation déclenchées par une ouverture exigent tous un consentement.
Avoir le droit d’envoyer ne règle pas la question. Selon la partie 4.2, le consentement aux pixels « pourra être nécessaire pour des courriels qui ne nécessitent pas, en principe, le consentement des destinataires », comme les confirmations de commande, la prospection au titre du soft opt-in, la prospection caritative et la prospection B2B.
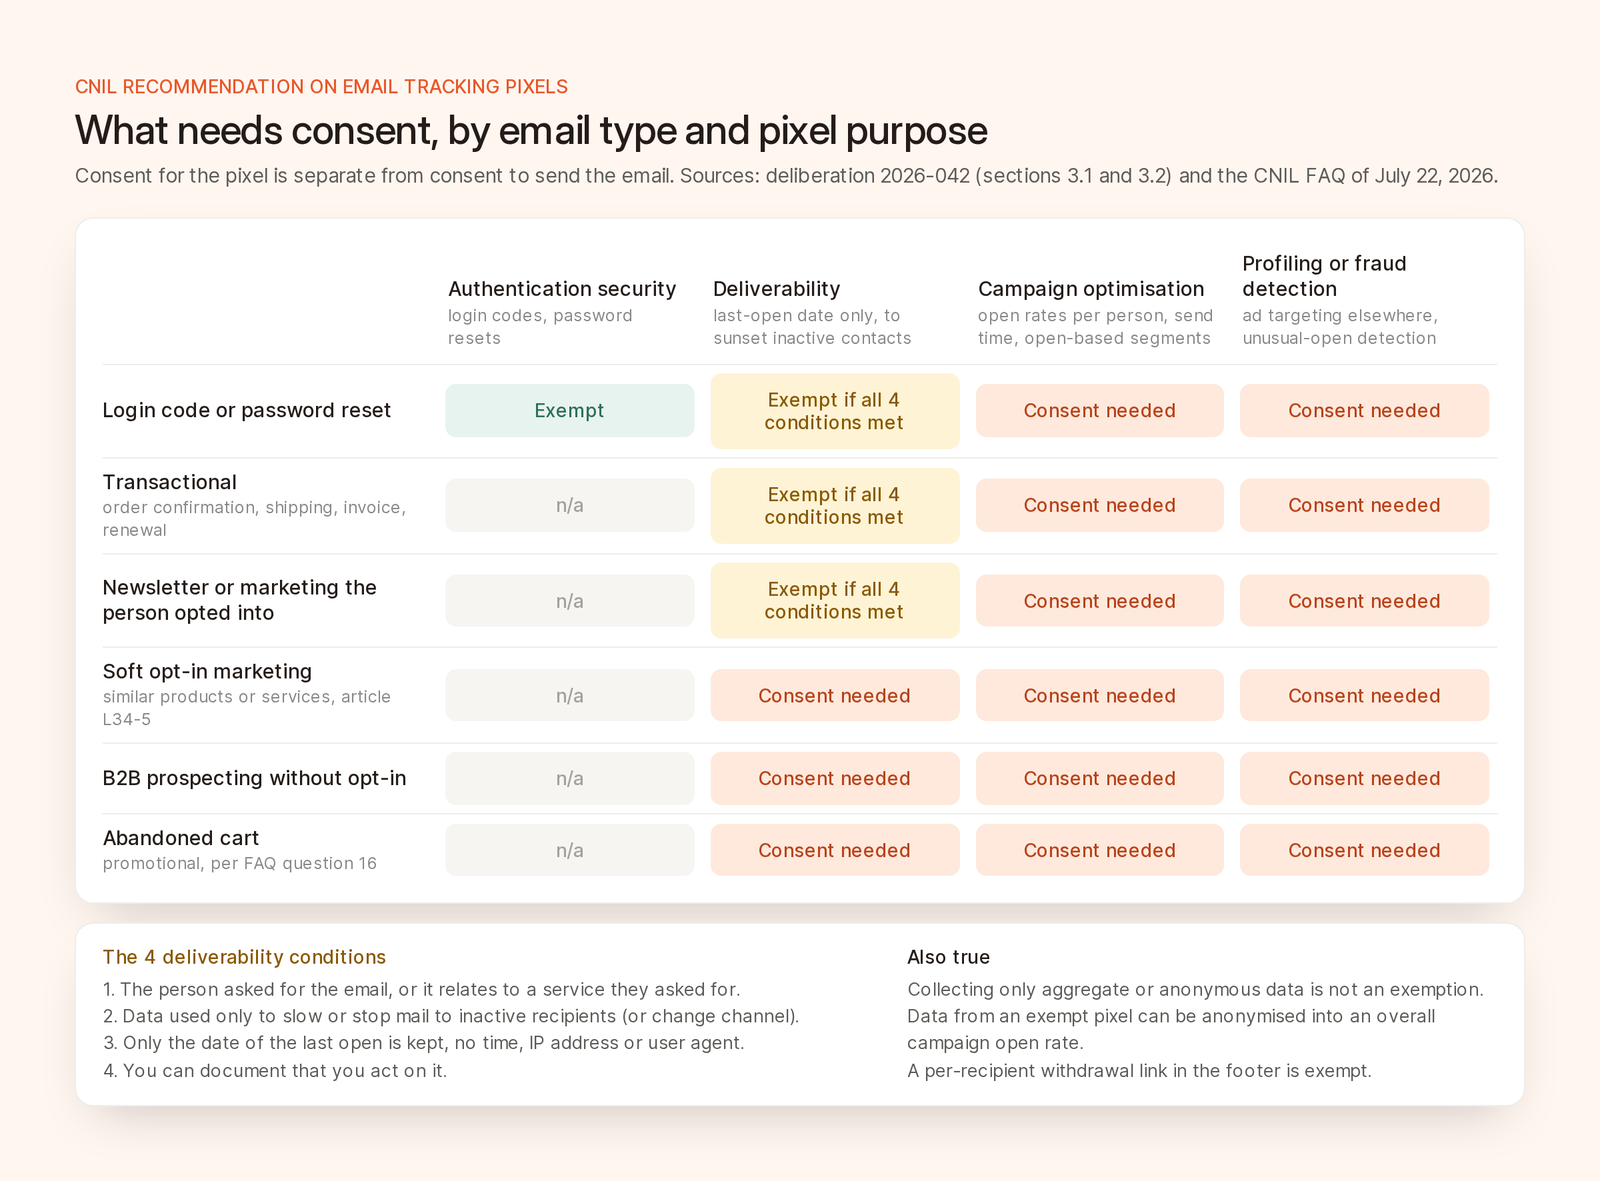
Ce qui exige un consentement, par type d’e-mail et par finalité du pixel, d’après la recommandation de la CNIL et sa FAQ de juillet 2026.
Un pixel utilisé uniquement pour sécuriser une authentification peut être exempté, par exemple pour vérifier qu’un e-mail contenant un code de connexion a bien été ouvert sur un terminal connu de l’utilisateur. La question 13 de la FAQ y inclut les réinitialisations de mot de passe. La lutte contre la fraude en général, la détection des bots et la protection de l’inventaire publicitaire ne sont pas couvertes.
C’est sur celle-ci que la plupart des expéditeurs s’appuieront. Les quatre conditions doivent toutes être remplies.
Une newsletter à laquelle la personne s’est inscrite compte comme demandée : son pixel de délivrabilité peut donc être exempté. Ce n’est pas le cas de la prospection envoyée au titre du soft opt-in, l’exception prévue à l’article L. 34-5 du code des postes et des communications électroniques pour les produits ou services analogues (fiche de la CNIL) : son pixel exige un consentement (questions 15 et 17 de la FAQ). Les relances de panier abandonné sont promotionnelles et exigent elles aussi un consentement.
Selon la question 18 de la FAQ, ne collecter que des données agrégées ne dispense pas de recueillir le consentement, car l’article 82 s’applique « que les données concernées soient personnelles ou non ». La question 6 précise que des données collectées de façon licite, par un pixel exempté ou couvert par un consentement, peuvent être anonymisées pour établir un taux d’ouverture de campagne sans nouveau consentement.
Un pixel exempté vous donne donc toujours un taux d’ouverture par campagne, mais ni les heures d’ouverture, ni les données sur le terminal, ni des segments. Un même pixel peut servir à la fois des finalités exemptées et des finalités pour lesquelles la personne a consenti (question 10), mais il ne peut pas être déposé en simple attente d’un consentement.
Demandez-le sur le formulaire de collecte de l’adresse, avec un intitulé court pour chaque finalité, un bref descriptif et un lien vers une information plus détaillée. Indiquez quelle adresse est concernée et précisez que le suivi s’applique à tous les terminaux.
Partez de la formulation de la CNIL. Son exemple pour la mesure des performances des campagnes : « [Nom de l’expéditeur des courriels] et [des sociétés tierces] utilisent des traceurs (pixels de suivi) pour savoir si vous ouvrez les courriels, l’heure à laquelle vous le faites ainsi que des informations sur le terminal que vous utilisez afin de personnaliser le contenu des messages, adapter la fréquence d’envoi ou le canal de communication utilisé. »
Demandez-le finalité par finalité. Un bouton « Tout accepter » est admis si un second niveau d’information permet de choisir chaque finalité. Des finalités connexes, comme une newsletter présentée comme personnalisée, peuvent partager un même consentement.
Si vous le demandez plus tard, faites-le uniquement dans un e-mail sans pixel soumis au consentement, avec un lien vers une page qui exige une action positive, pour que les clients de messagerie qui préchargent les liens ne puissent pas consentir à la place de la personne. Le silence vaut refus, refuser doit être aussi simple qu’accepter, et attendre 6 mois avant de redemander constitue, selon les mots de la CNIL, une « bonne pratique ».
Placez le retrait dans chaque pied de page, sous la forme d’un lien propre à chaque destinataire, qui n’exige pas de saisir l’adresse. Une page commune pour les pixels et le désabonnement convient, si elle n’ajoute aucune étape. Ensuite, ignorez les requêtes des anciens pixels et supprimez les données dont la seule base légale était le consentement.
Conservez une preuve pour chaque personne. Enregistrez chaque consentement et la façon dont vous l’avez obtenu. Une clause contractuelle affirmant qu’un partenaire l’a recueilli ne constitue pas une preuve.
Les adresses collectées depuis le 14 avril 2026 sont soumises à l’ensemble des règles. Les plus anciennes pouvaient conserver leurs pixels si les expéditeurs informaient les destinataires et leur permettaient de s’y opposer dans un délai de 3 mois, soit au plus tard le 14 juillet 2026. La question 25 de la FAQ admet une prolongation « raisonnable », uniquement lorsqu’un fort volume impose d’étaler les envois et que ces difficultés sont documentées. Les supports des webinaires acceptent un e-mail dédié, avec preuve d’envoi, ou une mention bien visible dans un e-mail habituel.
La recommandation indique que la CNIL « reçoit un nombre croissant de signalements et de plaintes » au sujet des pixels, et l’autorité prévoit d’y veiller lors de ses prochains contrôles. Les pixels ne figurent pas parmi ses thématiques prioritaires pour 2026, ce qui n’est qu’une maigre consolation. Sur les plusieurs centaines de contrôles qu’elle mène chaque année, consécutifs à des plaintes, à des signalements ou à de précédentes mesures correctrices, ou liés à l’actualité, seuls 20 % environ relèvent des thématiques prioritaires.
L’article 20 de la loi Informatique et Libertés plafonne les amendes à 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu, ou à 20 millions d’euros ou 4 % pour certains manquements au RGPD. Le 1er septembre 2025, la CNIL a infligé une amende de 325 millions d’euros à Google pour des publicités insérées entre les e-mails de Gmail et pour le recueil du consentement aux cookies lors de la création d’un compte. En novembre 2025, elle a sanctionné American Express d’une amende de 1,5 million d’euros, notamment pour avoir continué « à lire les traceurs précédemment déposés malgré le retrait de leur consentement ». Un ancien pixel qui enregistre encore des ouvertures après un retrait constitue le même manquement. Les dossiers plus simples passent par une procédure de sanction simplifiée, plafonnée à 20 000 €, ou à 100 000 € au-delà de 50 millions d’euros de chiffre d’affaires.
Si vous envoyez des e-mails à des personnes en France, voici l’ordre que nous suivrions :
Les liens traçants ne sont « pas directement visés » par la recommandation, mais selon la question 1 de la FAQ, ils doivent eux aussi respecter l’article 82. Les clics sont de toute façon des données plus fiables, puisque la Mail Privacy Protection d’Apple empêche déjà les expéditeurs de savoir si vous avez ouvert leur e-mail. Le CEPD applique l’article 5, paragraphe 3, aux liens de pistage, et selon les supports des webinaires de la CNIL, le consentement dépend de la finalité, et non de la technologie. C’est notre lecture, pas celle de la CNIL : un lien traçant propre à chaque destinataire et utilisé pour optimiser les campagnes est traité comme un pixel. Les balises UTM communes n’identifient personne, et les conversions sur votre site relèvent du consentement aux cookies de ce site.
Brew mesure les ouvertures avec un pixel de 1x1 et les clics avec des liens propres à chaque destinataire (documentation des métriques).
pixelConsent à l’inscription et filtrez vos audiences sur cette propriété.Notre State of Email de septembre propose un résumé plus court de la FAQ.
Pour la plupart des usages marketing, oui. Seuls les pixels de sécurité de l’authentification et les pixels de délivrabilité strictement encadrés, insérés dans des e-mails demandés, sont exemptés.
Oui, si vous suivez des personnes se trouvant en France, que vous soyez établi ailleurs dans l’UE ou en dehors. Le guichet unique ne s’applique pas aux contrôles fondés sur l’article 82.
Uniquement pour la délivrabilité, lorsque le pixel ne conserve que la date de la dernière ouverture afin d’arrêter ou de ralentir les envois aux destinataires inactifs. L’analyse ou la personnalisation exigent un consentement, et l’ajout de promotions fait perdre l’exemption.
Oui, si les données proviennent d’un pixel exempté ou couvert par un consentement et que vous les anonymisez de manière effective. Ne collecter que des agrégats ne dispense pas du consentement, car l’article 82 couvre aussi les données non personnelles.
Pas directement. Selon la CNIL, les liens traçants relèvent tout de même de l’article 82 et s’apprécient selon leur finalité. La recommandation considère un lien de retrait unique en pied de page comme une mesure de sécurité exemptée.

