
Wat de Franse CNIL nu eist van trackingpixels in e-mail: welk gebruik toestemming vereist, de smalle uitzonderingen, de overgang van 14 juli en wat je aanpast.


De aanbeveling van de CNIL, de Franse privacytoezichthouder, over trackingpixels in e-mails is de officiële Franse uitleg van hoe de regels voor toestemming gelden voor het onzichtbare afbeeldinkje dat een afzender laat weten dat je een bericht hebt geopend. Een pixel die openingen meet, leest informatie uit het apparaat van de ontvanger en vereist dus voorafgaande toestemming, tenzij hij onder een van twee smalle uitzonderingen valt. De CNIL stelde de aanbeveling op 12 maart 2026 vast als besluit nr. 2026-042, publiceerde haar op 14 april 2026 in het Journal Officiel, het Franse staatsblad, en voegde op 22 juli 2026 een FAQ met 27 vragen toe.
Zet je ESP, zoals de meeste, een pixel in elke e-mail en zegt je aanmeldformulier daar niets over, dan is elke Franse ontvanger een probleem, waar je bedrijf ook gevestigd is. Alle citaten in dit artikel zijn onze eigen vertalingen; alleen de ePrivacy-richtlijn citeren we uit de officiële Nederlandse tekst. Voor de aanbeveling gingen we uit van de Engelse vertaling die de CNIL ter informatie publiceert en het Franse origineel.
Dit is geen juridisch advies. De aanbeveling noemt zichzelf “noch regelgevend, noch uitputtend”, dus laat je opzet door een jurist beoordelen.
Artikel 5, lid 3, van de ePrivacy-richtlijn (geconsolideerde tekst) staat het lezen of opslaan van informatie op het apparaat van een gebruiker “uitsluitend” toe als die gebruiker “toestemming heeft gegeven”, tenzij die toegang nodig is om een communicatie te verzenden of “strikt noodzakelijk” is voor een dienst waar de gebruiker uitdrukkelijk om heeft gevraagd. Frankrijk heeft dit omgezet in artikel 82 van de loi Informatique et Libertés, de Franse privacywet, waarop ook de cookiezaken van de CNIL zijn gebaseerd.
In de richtsnoeren 2/2023 van de EDPB, het Europees Comité voor gegevensbescherming (versie 2.0, vastgesteld op 7 oktober 2024), stond al dat trackinginformatie in URL’s of afbeeldingen “een instructie aan de eindapparatuur vormt om de beoogde informatie terug te sturen”. Wat daarna gebeurt, valt onder de AVG, inclusief het bewijs van toestemming volgens artikel 7, lid 1.
| Datum | Wat er gebeurde |
|---|---|
| 12 juni tot 24 juli 2025 | Openbare consultatie over het concept |
| 12 maart 2026 | De CNIL stelt besluit nr. 2026-042 vast |
| 14 april 2026 | Gepubliceerd in het Journal Officiel. Geldt direct voor nieuwe adressen |
| 28 mei en 4 juni 2026 | Webinars voor afzenders en e-mailproviders |
| 14 juli 2026 | De termijn om bestaande contacten te informeren loopt af |
| 22 juli 2026 | FAQ gepubliceerd |
Het concept van juni 2025 zonderde alleen een totale openratio uit en raadde identieke pixels voor elke ontvanger aan. De definitieve tekst is soepeler: die zondert het meten van bezorgbaarheid per persoon uit, onder strikte voorwaarden.
De aanbeveling beschrijft een trackingpixel als een externe afbeelding waarvan de URL “meestal geïndividualiseerde parameters bevat die betrekking hebben op de gebruiker of de context”. Wordt de pixel geladen, dan gaan de pixel-ID, het IP-adres en vergelijkbare gegevens naar degene die hem heeft geplaatst. Dat is wat artikel 82 regelt.
Beveiligde berichtenomgevingen zoals die van banken werken met andere protocollen en vallen erbuiten.
Paragraaf 3.1 noemt er vier:
Punt 1 weegt het zwaarst. Verzendtijden op basis van openingen, segmenten als “geopend in de afgelopen 30 dagen” en vertakkingen in automatiseringen die op een opening reageren, vereisen allemaal toestemming.
Dat je mag versturen, beslist de zaak nog niet. Volgens paragraaf 4.2 kan toestemming voor pixels “nodig zijn voor e-mails waarvoor in principe geen toestemming van de ontvangers vereist is”, en de aanbeveling noemt daarbij orderbevestigingen, marketing op basis van soft opt-in, oproepen van goede doelen en B2B-acquisitie.
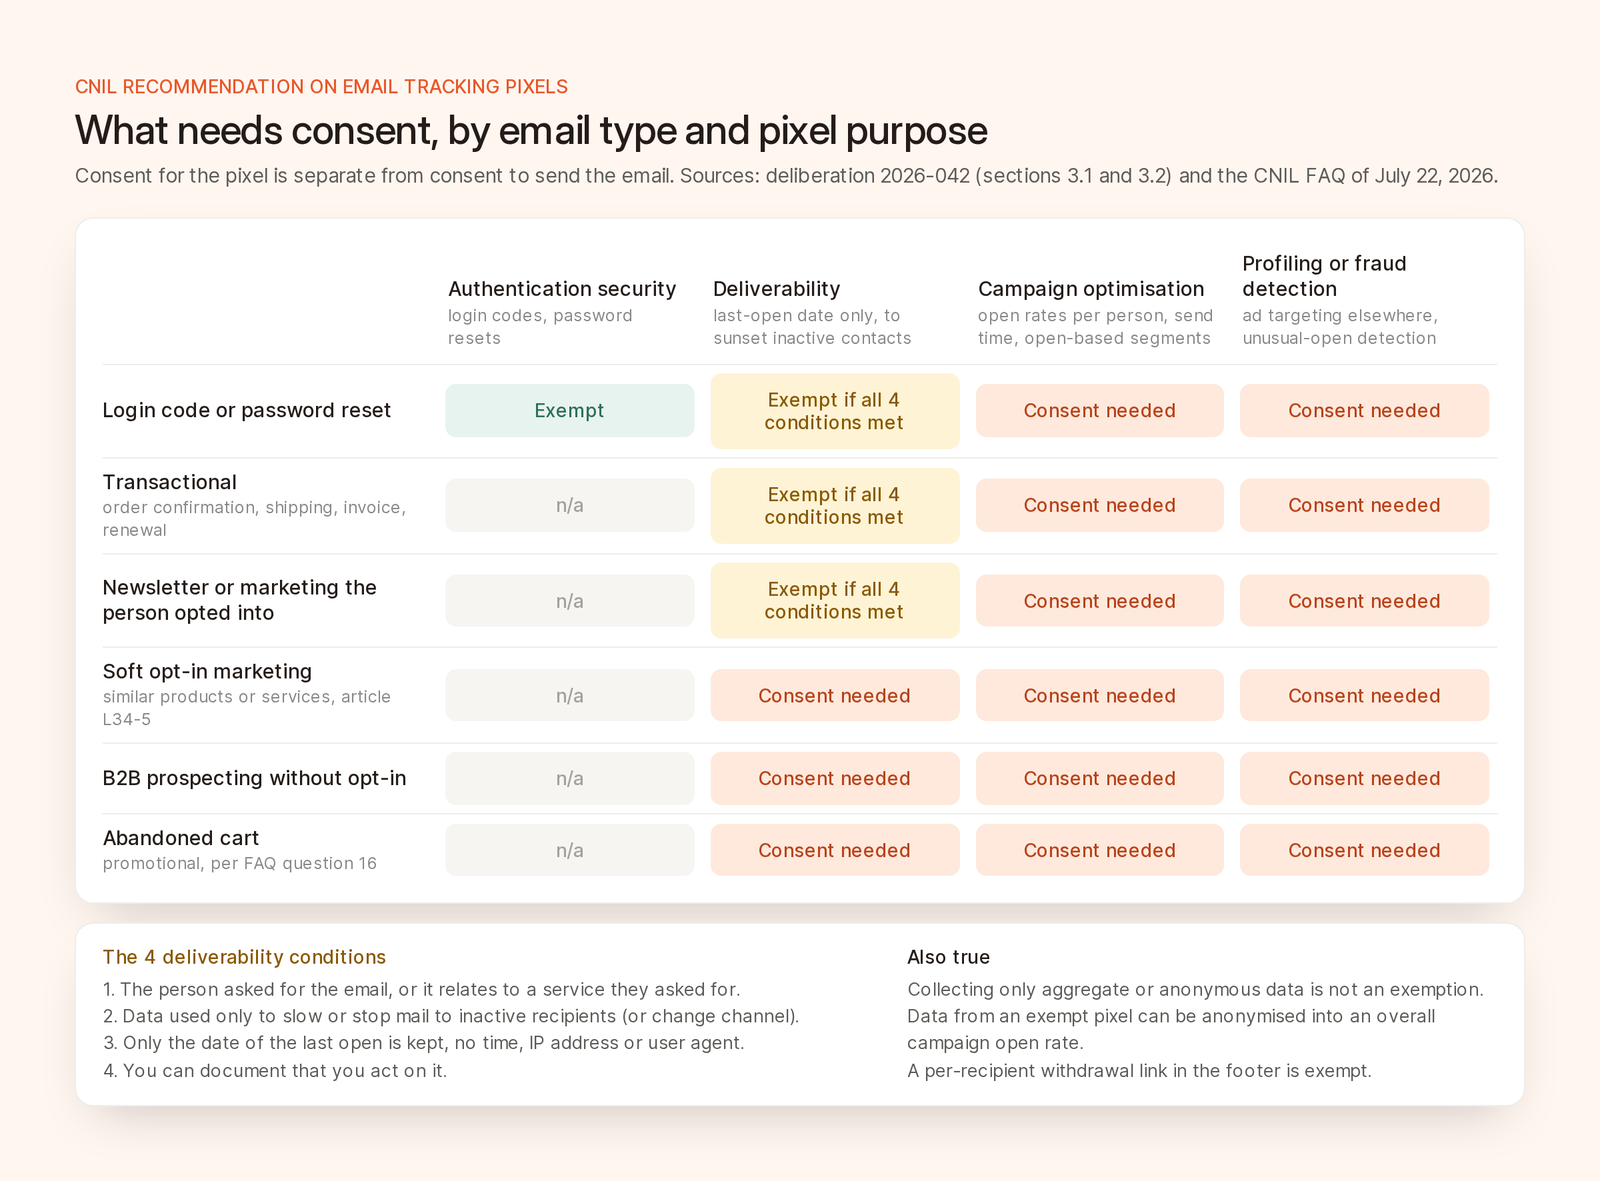
Wat toestemming vereist, per type e-mail en doel van de pixel, volgens de aanbeveling van de CNIL en de FAQ van juli 2026.
Een pixel die alleen wordt gebruikt om een authenticatie te beveiligen, kan zijn uitgezonderd, bijvoorbeeld om te controleren of een e-mail met een inlogcode is geopend op het bekende apparaat van de gebruiker. Vraag 13 van de FAQ rekent wachtwoordresets daartoe. Algemene fraudepreventie, botdetectie en de bescherming van advertentie-inventaris vallen er niet onder.
Op deze uitzondering zullen de meeste afzenders zich beroepen. Je moet aan alle vier de voorwaarden voldoen.
Een nieuwsbrief waarvoor iemand zich heeft aangemeld, telt als gevraagd, dus de bezorgbaarheidspixel daarin kan zijn uitgezonderd. Marketing die je verstuurt op basis van de uitzondering voor soft opt-in in artikel L34-5 van de Franse wet op post en elektronische communicatie (gids van de CNIL) telt niet als gevraagd, dus de pixel daarin vereist toestemming (vragen 15 en 17 van de FAQ). E-mails over verlaten winkelwagens zijn promotioneel en vereisen ook toestemming.
Volgens vraag 18 van de FAQ vervalt de toestemmingsplicht niet als je alleen geaggregeerde data verzamelt, omdat artikel 82 geldt “ongeacht of de gegevens persoonsgegevens zijn of niet”. Volgens vraag 6 mag rechtmatig verzamelde data, van een uitgezonderde pixel of een pixel waarvoor toestemming is gegeven, zonder verdere toestemming worden geanonimiseerd tot een openratio per campagne.
Een uitgezonderde pixel levert je dus nog steeds een openratio per campagne op, maar geen openingstijden, apparaatgegevens of segmenten. Eén pixel mag tegelijk uitgezonderde doelen dienen en doelen waarvoor toestemming is gegeven (vraag 10), maar mag niet alvast worden geplaatst in afwachting van toestemming.
Vraag het op het formulier waarmee je het adres verzamelt, met een kort label voor het doel, een korte beschrijving en een link naar meer informatie. Laat zien om welk adres het gaat en dat de tracking op elk apparaat geldt.
Begin bij de formulering van de CNIL. Het voorbeeld voor het meten van campagnes (onze vertaling): “[Afzender] en [derden] gebruiken trackers (trackingpixels) om te weten of je e-mails opent, op welk tijdstip je dat doet en informatie over het apparaat dat je gebruikt, om de inhoud van berichten te personaliseren en de verzendfrequentie of het gebruikte kanaal aan te passen.”
Vraag het per doel. Een knop “Alles accepteren” mag, als een tweede scherm elk doel apart aanbiedt. Nauw verbonden doelen, zoals een nieuwsbrief die als gepersonaliseerd wordt aangeboden, kunnen één toestemming delen.
Vraag het later alleen in een e-mail zonder pixel waarvoor toestemming nodig is, met een link naar een pagina die een actieve handeling vereist, zodat mailclients die links vooraf laden geen toestemming kunnen geven. Zwijgen betekent nee, weigeren moet net zo makkelijk zijn als accepteren, en 6 maanden wachten voordat je het opnieuw vraagt, is in de woorden van de CNIL goede praktijk.
Zet de mogelijkheid om in te trekken in elke footer, als link per ontvanger waarvoor niemand een adres hoeft in te typen. Een gecombineerde pagina voor pixels en afmelden mag, als die geen extra stappen toevoegt. Negeer daarna verzoeken van oude pixels en verwijder data waarvoor toestemming de enige rechtsgrond was.
Bewaar per persoon bewijs. Leg elke toestemming vast en hoe je die hebt gekregen. Een contractclausule waarin staat dat een partner de toestemming heeft verzameld, is geen bewijs.
Voor adressen die sinds 14 april 2026 zijn verzameld, gelden de volledige regels. Bij oudere adressen mochten de pixels blijven als afzenders de ontvangers informeerden en hun binnen 3 maanden, uiterlijk 14 juli 2026, de kans gaven bezwaar te maken. Vraag 25 van de FAQ staat een “redelijke” verlenging alleen toe als je de verzending bij een hoog volume aantoonbaar moest spreiden. Volgens de slides van de webinars volstaat een aparte e-mail met verzendbewijs, of een duidelijk zichtbare mededeling in een gewone e-mail.
Volgens de aanbeveling “ontvangt de CNIL een toenemend aantal meldingen en klachten” over pixels, en de toezichthouder is van plan dit bij toekomstige inspecties te controleren. Pixels staan niet tussen de prioritaire thema’s voor 2026, maar dat is een schrale troost. Van de enkele honderden inspecties die de CNIL per jaar uitvoert, naar aanleiding van klachten, meldingen, eerdere corrigerende maatregelen of het nieuws, komt maar ongeveer 20% voort uit prioritaire thema’s.
Artikel 20 van de Franse wet maximeert boetes op 10 miljoen euro of 2% van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is, of op 20 miljoen euro of 4% bij bepaalde inbreuken op de AVG. Op 1 september 2025 legde de CNIL Google een boete van 325 miljoen euro op vanwege advertenties tussen Gmail-berichten en de cookietoestemming bij het aanmaken van een account. In november 2025 kreeg American Express een boete van 1,5 miljoen euro, onder meer omdat het bedrijf “eerder geplaatste cookies bleef uitlezen, ondanks de intrekking van de toestemming”. Een oude pixel die na een intrekking nog openingen registreert, is dezelfde overtreding. Eenvoudigere zaken lopen via een vereenvoudigde procedure met een maximum van € 20.000, of € 100.000 bij een omzet boven 50 miljoen euro.
Mail je mensen in Frankrijk, dan zouden wij deze volgorde aanhouden:
Getrackte links vallen “niet rechtstreeks” onder de aanbeveling, maar volgens vraag 1 van de FAQ moeten ze ook aan artikel 82 voldoen. Klikken zijn sowieso betere data, want Mail Privacy Protection van Apple “voorkomt” nu al “dat afzenders kunnen zien of je het e-mailbericht hebt geopend”. De EDPB past artikel 5, lid 3, toe op trackinglinks, en volgens de slides van de CNIL hangt toestemming “af van het doel en niet van de technologie”. Onze lezing, niet die van de CNIL, is dat een getrackte link per ontvanger die wordt gebruikt om campagnes te optimaliseren, net zo wordt behandeld als een pixel. Gedeelde UTM-tags identificeren niemand, en conversies op je website vallen onder de cookietoestemming van die website.
Brew meet openingen met een pixel van 1x1 en klikken met links die per ontvanger zijn gemarkeerd (documentatie over metrics).
pixelConsent toe en filter je doelgroepen daarop.De septembereditie van onze State of Email geeft een kortere samenvatting van de FAQ.
Voor de meeste marketingtoepassingen wel. Alleen pixels voor de beveiliging van authenticatie en strikt beperkte bezorgbaarheidspixels in gevraagde e-mails zijn uitgezonderd.
Ja, als je mensen in Frankrijk volgt, of je nu elders in de EU of daarbuiten gevestigd bent. Het één-loketmechanisme geldt niet voor controles op grond van artikel 82.
Alleen voor bezorgbaarheid, als de pixel uitsluitend de datum van de laatste opening bewaart om minder of geen mail meer te sturen naar inactieve ontvangers. Voor analyse of personalisatie is toestemming nodig, en als je er promoties aan toevoegt, vervalt de uitzondering.
Ja, als de data afkomstig is van een uitgezonderde pixel of een pixel waarvoor toestemming is gegeven, en je die effectief anonimiseert. Alleen geaggregeerde data verzamelen heft de toestemmingsplicht niet op, want artikel 82 geldt ook voor gegevens die geen persoonsgegevens zijn.
Niet rechtstreeks. Volgens de CNIL vallen getrackte links nog steeds onder artikel 82 en worden ze op hun doel beoordeeld. De aanbeveling behandelt een unieke link in de footer om toestemming in te trekken als een uitgezonderde beveiligingsmaatregel.

